Apptopia 估算,Muse 在美加 iOS 前 12 天下載約 180 萬次,高於 ChatGPT 同期的 130 萬次;這是特定期間與地區的第三方估算。依連接服務與授權設定,報導描述 Muse 可讀取信件、操作檔案、開啟瀏覽器並執行購物相關操作。Ars Technica 報導研究者 Patrick Wardle 揭露可能讓本機程式控制 Muse 的 0-day 風險。
一、Muse 為什麼受到關注?下載量上升代表什麼
下載量代表早期市場注意力,不能單獨證明安全性或適合處理敏感資料。
這組數字只能視為市場訊號。Muse 與聊天機器人的差異,在於它能持續工作並連接外部服務。
以下以報導提及的信箱、檔案、瀏覽器與購物等連接能力作為風險分析例子,不代表所有 Muse 帳號或版本都已開啟全部功能。
二、從 0-day 事件看,高權限 AI 助理的風險
一個漏洞或被操控的流程,可能沿著助理既有的權限鏈擴大影響範圍。
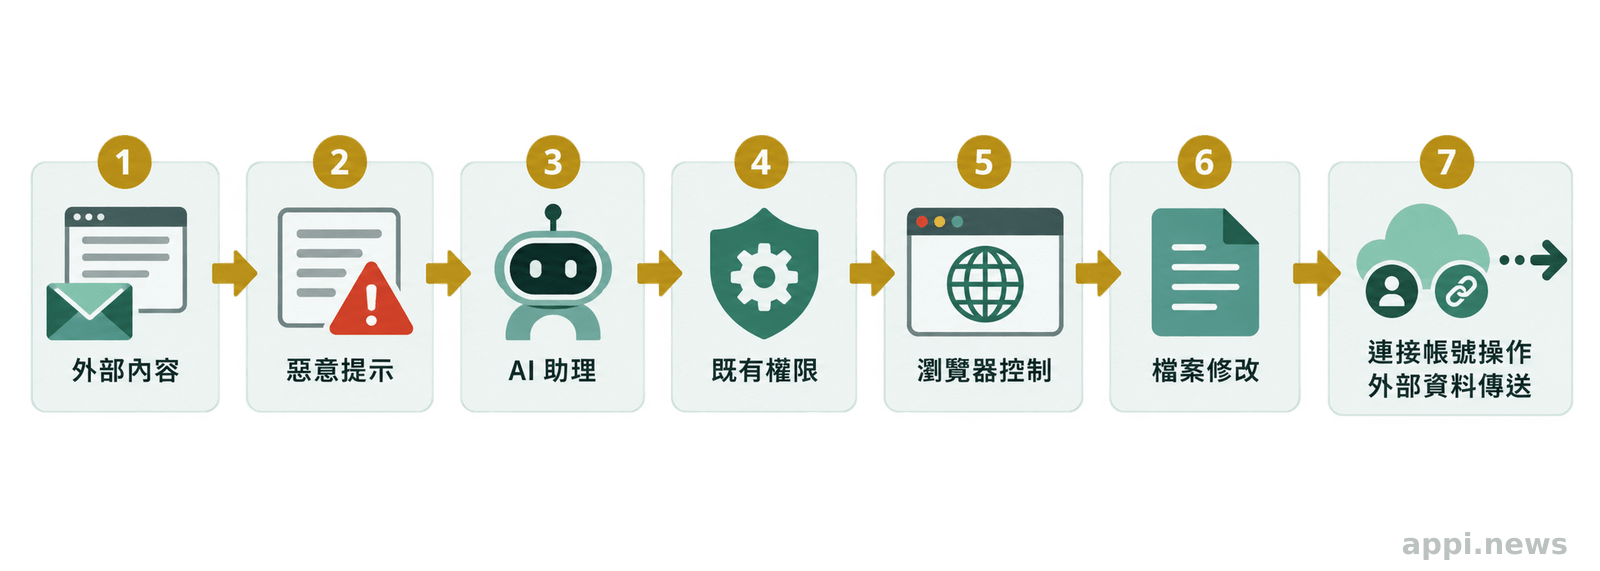
Ars Technica 報導,Wardle 的概念驗證展示了寫入惡意檔案與拍照等操作。報導另描述,ClickFix 類誘導在特定條件下可能把惡意提示送入 Muse,進一步利用助理既有權限。這不代表每位使用者都會遭到入侵。
AI 助理取得的是一整條行動鏈
讀信權限本身不會自動變成寄信或購物能力。若同一個助理另外取得寄信、瀏覽器或購物連接器的寫入與交易權限,資料風險才可能延伸為行動風險,而這取決於 OAuth 授權範圍、已連接的服務、瀏覽器控制權與人工核准設定。
實務上該問的問題是:這些權限疊在同一個身分上之後,一次入侵可以推進到哪一步。單獨開放行事曆讀取的風險有限;行事曆加信箱加瀏覽器加付款工具,等於把多個系統的行動能力集中在一個可被外部內容影響的流程裡。
本機應用程式、終端機命令與帳號控制
Ars Technica 描述的機制是:Muse 的 macOS 版允許任何本機程式或執行中的程式碼修改一長串未公開的設定,其中一項可改變語音轉錄的伺服器位址。攻擊者把位址改到自己的端點後,就能取得驗證使用者 Muse 帳號的權杖,進而以該帳號的既有權限行動。
報導刊出十二小時後,Meta 表示已釋出修補此漏洞的 hotfix。對一般使用者來說,值得記住的是它揭露的設計取捨:助理為了替使用者做事,必須先取得作業系統層級的檔案寫入、麥克風、相機、位置與行事曆權限,那些正是 macOS 多年來預設限制應用程式取用的資源。權限集中之後,漏洞的影響範圍也跟著集中。
prompt injection 如何把外部內容變成攻擊入口
Prompt injection 會把網頁或郵件等外部內容中的指令偽裝成工作要求;它被 OWASP 的大型語言模型應用風險清單 列為首要風險,Meta 的官方安全說明也將它視為仍待處理的攻擊風險。
Patrick Wardle 接受 Ars Technica 訪問時表示:「We can manipulate the agent and leverage its privileges to do whatever we want.」
Meta 在官方安全說明中寫道:「Prompt injection remains an open problem in the industry — and Muse will sometimes make mistakes.」
三、便利性與使用者控制,Muse 如何取捨
Secure VM 與 Sentinel 可建立隔離、核准和紀錄機制,但官方安全設計不等於漏洞風險消失。
在 Meta 官方安全說明所描述的 Muse 架構中,Muse 在專用雲端 VM 運作;Meta 說明中,Sentinel 負責依政策判斷連接器操作與網路外傳是否允許、拒絕或要求核准。這是官方設計的控制機制,實際效果仍取決於政策、連接器和漏洞修補狀態。
雲端 VM、隔離環境與 Sentinel
依 Meta 的說明,每位使用者的 Muse 執行在專屬的 Linux 容器中,代理程式與工作區跑在權限受限的執行環境,容器內的 root 會對應到主機上的非特權帳號,因此拿到容器內最高權限不等於拿到主機權限。安全分類器、憑證管理與核准機制則刻意放在這個容器外面,用意是即使執行環境被攻破,防線本身仍不會被關掉。
這種設計能分開不同使用者的環境,但它處理的是「被攻破之後能擴散多遠」,不是「會不會被誘導做錯事」。授權範圍開得太寬時,助理不必被入侵也能造成損害。
人工核准、細緻權限與一次性授權
Meta 說明中的 Sentinel 是主機端的獨立元件,負責連接器操作與所有對外網路傳輸的核准,判斷結果分成允許、拒絕與詢問三種;需要使用者決定時,會在 Muse 介面直接跳出核准對話。授權本身可以綁定特定連接器、特定目的地與特定用途,效期則有單次、單一工作階段、單一任務、限時與長期幾種。
對使用者來說,這組粒度是真正可以操作的地方。預設接受長期授權,等於把每一次核准都預先答應了;把付款、對外傳送與刪除留在「詢問」,把其餘工作留在限時授權,才會讓核准機制實際發揮作用。
官方安全設計不代表風險歸零
安全架構要搭配修補與使用者自己的檢查才成立。Meta 在官方說明中也承認提示注入仍是業界未解的問題,並直言助理有時會犯錯;這次的 0-day 雖已釋出修補,版本、連接器與平台政策仍會持續變動,授權設定應該定期重看,而不是開通一次就放著。
四、台灣使用者該怎麼替 AI 助理分級授權
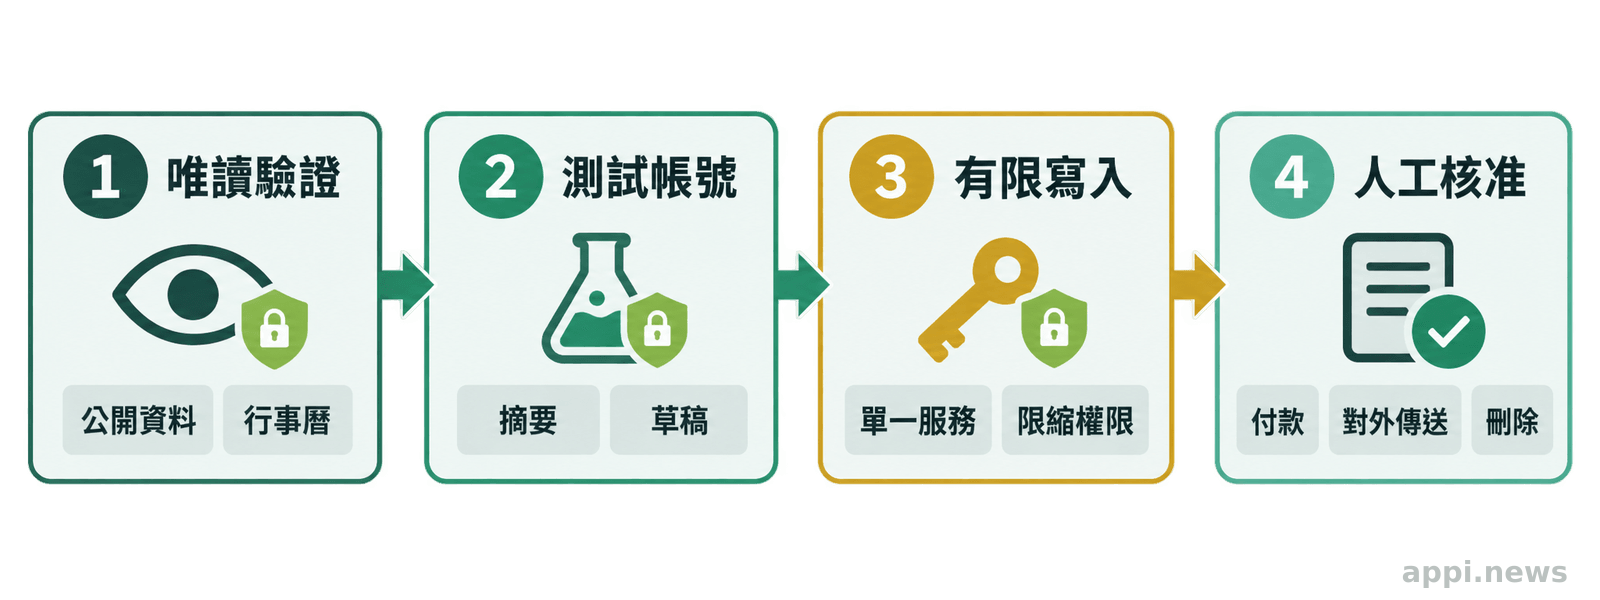
一般使用者可採用較保守的權限起點:先從唯讀開始,再開單一服務的有限寫入權;付款、外部傳送和刪除操作應逐次核准。
模型、作業系統、OAuth 和瀏覽器是不同權限層次,啟用前要分開確認讀取、修改、傳送、刪除和購買權限。
| 階段 | 可先開啟 | 應暫緩 | | 唯讀 | 公開資料、行事曆 | 信箱全文、檔案 | | 寫入 | 單一服務草稿 | 寄信、刪除 | | 高風險 | 逐次核准付款 | 銀行、主信箱 |
先開唯讀,再開有限寫入
先用測試帳號從摘要和草稿開始,再增加單一服務寫入權。
信箱、檔案、付款與社群帳號的風險排序
信箱常是重設其他帳號的入口,不宜先開全文讀取和代表寄信。檔案排除身分證件;若發卡機構提供一次性或低額度支付工具,可考慮使用,並保留逐次人工核准;社群限制發文。
購物權限還有一層不在使用者手上的變數:Ars Technica 報導,Amazon 在漏洞揭露前後開始阻擋 Muse 在其網站購物,並以「未經授權的 AI 代理違反使用條款」回應。把採購流程押在代理身上之前,要先確認對方平台允不允許代理下單,否則流程會在平台政策改變的當天斷掉。
工作流程導入前的五項檢查
- 分列模型、作業系統、OAuth、瀏覽器權限。
- 分開設定讀取、寫入、傳送、刪除、交易。
- 用測試帳號確認紀錄。
- 確認授權能撤銷、限期。
- 付款和外傳人工核准。
五、哪些人現在不適合把高權限交給 AI 助理?
無法查看紀錄、無法細分權限,或帳號含有大量敏感資料時,不適合開啟長期高權限。
處理病歷、身分資料、客戶名單、未公開財務資訊或核心帳號的人,應先確認資料分類和供應商責任;涉及個人資料時,蒐集、處理與利用的界線要回到 個人資料保護法 判斷。共同判準是,一旦資料外洩、被修改或被冒用,可能造成重大損害的內容,都應視為高敏感資料。若無法撤銷 OAuth 授權、查看完整操作紀錄,或限制資料外傳,就不應導入核心流程。這是科技安全議題,不能用醫療研究替代資安驗證。
六、結論:給 AI 最小必要權限,保留最後核准權
合理起點是最小必要權限,並把高影響操作保留給使用者最後核准。
Muse 的成長顯示市場接受能代替人工作的 AI 助理;0-day 事件提醒使用者限制權限。
啟用前先問:能讀、改、傳送和購買什麼?無法回答,就不要放進核心工作流程。
目前可取得的證據強度偏低,主要來自新聞報導、Meta 的官方安全架構說明與研究者的漏洞揭露,並非人體試驗或藥理研究。事件細節、修補狀態與實際受影響範圍可能隨版本、平台政策和後續調查變動,因此上述判斷應視為風險管理起點,不是對所有版本或使用者的定論。
- 下載量是市場訊號,不能代替安全驗證。
- 隔離和分層權限不能取代修補;高風險操作最後核准。
常見問題
Q1: Muse 下載量高,代表它比較安全嗎?
不代表,下載量也受平台和導流影響。
Q2: Secure VM 和 Sentinel 是什麼?
Meta 官方說明中,Secure VM 用於隔離執行環境;Sentinel 依政策處理連接器與網路傳輸核准。
Q3: 可以直接開主要信箱嗎?
不建議,先用測試帳號和草稿驗證權限。