醫療機構把病患資料交給AI服務時,「不拿資料訓練」只能回答資料是否用來改善模型,無法單獨回答資料會留多久、誰可能看見、哪些功能會另存內容,以及誰能停止流程。條件通常藏在產品類型、API端點、地區設定、合約版本與安全監測例外裡。
對台灣醫療與健康服務而言,病患資料可能涉及個資、醫療紀錄、契約、資安與跨境傳輸。涉及孕婦、兒童、慢性病患者、長期服藥者或用藥資訊時,應由適當人員審查資料流與輸出責任。
是否符合個資法、醫療法規、健保或契約義務,仍須由機構依資料控制者、受託處理者的角色,以及實際跨境安排判斷。供應商政策可以作為核對材料,不能單獨當成合規證明。
一、為什麼「不拿資料訓練」仍不足以判斷AI安全
還要檢查資料留存、人工存取、第三方功能、權限範圍與停止流程,因為這些風險與模型訓練分屬不同資料處理階段。
「訓練」是用資料改善模型能力;「留存」是保存提示詞、輸出、檔案、對話狀態或日誌;「人工存取」涉及支援、濫用調查或安全審查;「服務運作」則包括快取、搜尋接地與檔案重用。四者由不同條款管理。
同一筆病患摘要可能先由前端表單收集,再經API送到模型,接著進入濫用監測、檔案服務、搜尋接地或機構自己的備份。每一站的資料類型、保存位置與可接觸角色都可能不同,因此盤點時要沿著實際請求路徑逐站記錄,不能只看模型供應商的總政策。
角色也要分開。醫療機構要決定哪些欄位可以送出、誰能查看輸出、何時撤銷權限;供應商則要說明受託處理、技術支援、安全審查與子處理者的界線。若中間再接入雲端儲存、外掛或代理工具,原本的資料邊界就必須重新畫一次。
《The Decoder》指出,企業對前沿模型的疑慮集中在資料留存與安全監測例外;選型仍應回到官方文件與合約條款。
看到「企業資料不會用於訓練」時,至少追問:保存什麼、保存多久、誰能存取、如何刪除、誰能停止?答案停在訓練政策,風險盤點尚未完成。
OpenAI 官方資料控管文件提醒「你的資料由你掌握」,同時列出濫用監測日誌與應用程式狀態,資料主權仍要落到端點設定。
二、三大模型業者的企業資料政策怎麼比較
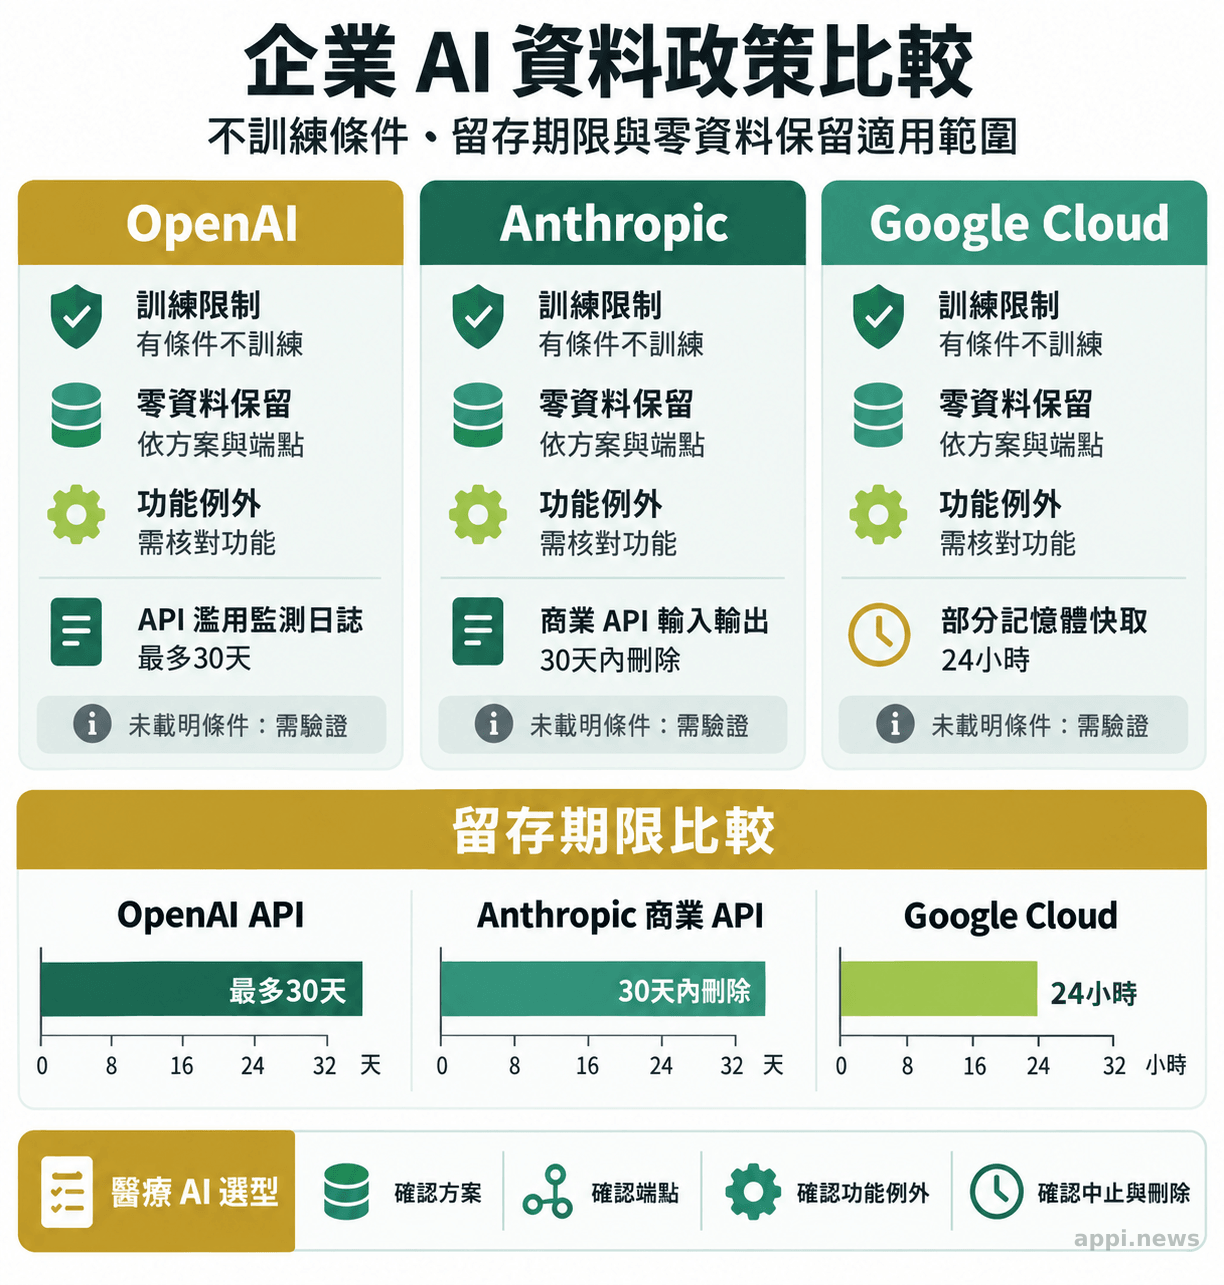
在本文核對的特定企業/API/Cloud方案中,三家均有相應的不訓練政策;實際適用仍取決於產品、端點、功能、地區、帳戶與合約。
| 業者 | 訓練與留存重點 | 導入前核對事項 |
|---|---|---|
| OpenAI API、ChatGPT企業服務 | 企業資料預設不訓練;官方文件所列的部分 API 濫用監測日誌預設最多 30 天,但有法律/安全例外;ZDR 須經核准,且僅適用部分端點與檔案、狀態功能 | 端點、應用程式狀態、檔案例外、人工審查與醫療附約 |
| Anthropic API、Claude企業服務 | 依 Anthropic 商業 API/相應產品條款,輸入輸出原則上不訓練;商業 API 標準輸入輸出 30 天內刪除;零資料保留須另行協議,Files、回饋、使用政策與法律要求可能有不同留存 | 對話、Files API、回饋、違規調查與模型條件 |
| Google Cloud Vertex AI | 未經許可不訓練或微調;監測、接地、互動API與快取各有條件 | store、request-response logging、接地、24小時快取與資料區域 |
OpenAI 官方資料頁說明,特定企業方案與 API 平台的輸入輸出預設不拿來訓練;API 文件另指出,部分濫用監測日誌可能含提示與回應,ZDR 仍受端點與功能限制。
Anthropic 官方資料中心說明,依商業 API 標準條件,API輸入輸出30天內刪除;Files API、另行協議、使用政策執行與法律要求可能改變條件。可保存對話的產品是否留存資料,仍以帳戶設定與適用條款為準,違規內容也可能保存更久。
Google Cloud表示,未經許可不使用客戶資料訓練或微調;提示記錄、搜尋接地、Maps接地、互動式API、request-response logging與24小時記憶體快取各有條件。
核心證據是會持續更新的供應商政策、合約與產品設定,不是臨床研究;不同產品、API、地區、帳戶層級與合約的留存、人工存取條件可能不同。公開政策也不等於實際部署已完成權限隔離、日誌稽核或刪除驗證,不能據此視為完整的風險控管證據或自動符合醫療法規。
三、人工存取與中止機制,企業真正要問什麼
要把供應商的安全審查權限與客戶端的中止控制分開驗證,確認誰能看資料、誰能撤銷權限、誰能停止推論,以及不可逆動作前是否有人覆核。
技術支援、故障排除、濫用調查、法律要求與安全研究,都可能產生資料處理。企業應確認人工存取的預設狀態、欄位範圍、稽核軌跡、承包商參與及保存期限。「去識別化」也不能直接等同不可辨識,罕見病例組合仍可能回推個人。
人工存取的問題不只在於「有人看過沒有」,還包括誰在什麼事件下取得哪些欄位、是否有工單或核准紀錄、存取後多久撤銷,以及機構能否事後調閱證據。對含有孕婦、兒童、慢性病患者或長期服藥者資訊的流程,應預先定義可供支援人員查看的最小範圍,並把例外事件交給法遵與醫療治理責任人判斷。
停用帳戶、刪除紀錄、撤銷API金鑰、停止推論、關閉代理工具與從既有模型移除資料,是不同動作。若AI能修改病歷、發出通知、調整用藥或觸發不可逆交易,人工核准、權限限制、異常警示與緊急中止都要放進流程。AI輸出不能取代臨床判斷。
微軟 Enterprise AI Services Code of Conduct 要求持續測試、人類監督、輸入輸出控制、權限保護與回饋管道。自主決策或執行動作的系統,還要能監看決策、偵測異常,並在敏感或不可逆行動前介入。
微軟行為準則把人類監督放進應用程式責任,對影響生命、健康、法律或心理狀態的決策要求介入。
四、醫療與健康服務的雲端、本地與企業方案怎麼選
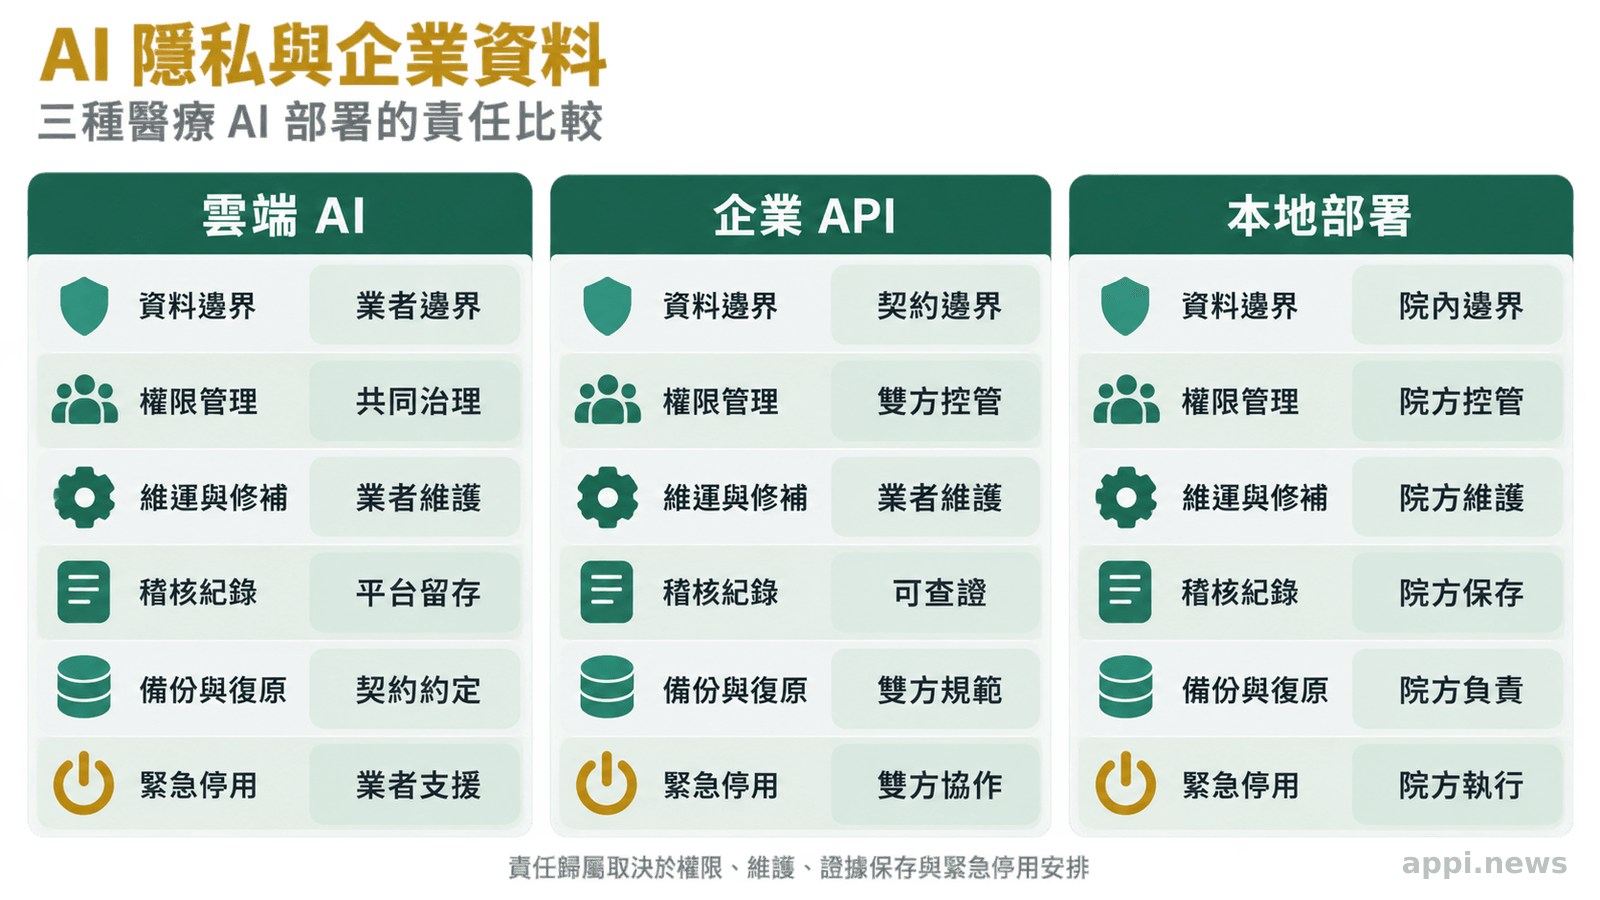
依資料敏感度、流程可中止性、整合能力與維運責任選擇;本地部署可縮小第三方傳輸範圍,企業雲端方案可能提供較完整的權限、日誌與合約控制,但本地部署不自動代表較安全,仍須驗證內部權限、備份、更新與稽核。
公開衛教草稿、非識別化內容整理與低風險行政工作,可先用雲端驗證流程,前提是完成資料最小化,且不把病歷或可回推個人的資料貼入消費者方案。需要單一登入、稽核紀錄或醫療附約的機構,可評估企業方案或API。
採購要以「實際端點與功能組合」核對,因聊天產品、API、搜尋接地、檔案服務與代理平台可能各有留存、人工審查與刪除流程。本地部署減少外部傳輸,卻把更新、修補與故障回復留在機構內。
選型還要看失效時的替代路徑。雲端服務中斷時,是否能切回人工流程或唯讀模式?本地模型更新失敗時,是否能回復上一個可驗證版本?把這些問題寫成演練腳本,才能知道中止按鈕、權限撤銷與病患服務通知是否真的有人負責。
五、導入前的AI資料政策檢查表
至少要取得適用方案與端點的資料處理說明,驗證留存與刪除證據,盤點人工存取與第三方服務,並演練權限撤銷、故障與中止流程。
資料流、刪除證據與供應商責任
畫出資料來源、API、外掛、處理地區與副本,把欄位分成必要、可遮罩與禁止傳送,再核對提示、輸出、檔案、快取、對話狀態、日誌與備份。要求供應商說明刪除起算點、完成時限、例外情況與紀錄,因為刪除對話不一定等於後端刪除,也不等於從既有模型移除。
合約還應寫明資料處理角色、子處理者、跨境地區、人工存取、事件通報、稽核權與終止後的返還刪除。資訊安全、法遵、醫療治理與資料保護責任人共同簽核,避免由單一採購角色解讀風險。
故障、誤用與模型中止的演練
- 盤點病歷、身分、用藥與可回推個人的欄位。
- 以實際方案、API端點與功能設定,核對訓練、留存、人工存取與跨境條款。
- 用測試資料分別驗證日誌查詢、刪除完成、權限撤銷與第三方服務停止存取,並取得各項可驗證證據;不要把其中一項視為其他項目已完成。
- 為高風險輸出設置人工覆核、異常警示與不可逆動作前的核准點,並演練金鑰外洩、供應商中斷與緊急停用。
導入前應要求供應商提供適用方案、端點、地區與合約版本的資料處理、保留、人工存取、刪除及中止說明;模型、功能或條款更新後重新檢查,才能把AI隱私轉成可稽核流程。
證據可包括日誌查詢、刪除完成回條、權限撤銷時間、第三方中斷紀錄與中止後佇列;若只有原則說明,沒有實際帳戶與端點紀錄,應列為待補,不能以宣稱取代測試。
中止演練也要設定情境與判定點。例如金鑰外洩時,先撤銷金鑰,再確認代理工具、排程工作與備份連線是否仍可送出請求;模型輸出疑似錯誤時,切換人工流程,保留事件時間線,並確認誰有權恢復服務。這些步驟能把「有人監督」轉成可查核的責任鏈。
- 不拿企業資料訓練,無法代表零留存、零人工存取或自動符合醫療法規。
- 三家業者都要依產品、端點與功能逐項核對,不能跨方案推論。
- 本地部署減少第三方傳輸,企業雲端方案可能提供較完整治理控制,兩者都需要權限、日誌、更新與中止設計。
常見問題
Q1:資料不拿來訓練,可以直接輸入病歷嗎?
不能只依這句話決定。要確認方案是否允許醫療資料、資料會否留在日誌或應用程式狀態、功能是否另存內容,以及機構是否完成個資、資安與跨境評估。
Q2:零資料保留代表供應商完全看不到資料嗎?
要看定義、適用端點與安全例外。方案仍可能保留系統中繼資料、分類結果或依法保存的紀錄,特定功能也可能不提供零資料保留。
Q3:雲端AI與本地部署哪個一定比較安全?
沒有適用所有場景的單一答案。雲端可能具備成熟的權限、日誌與更新能力,本地部署可縮小外部傳輸,但維護、修補與內部存取由機構承擔。
Q4:誰應該負責AI的中止機制?
供應商要說明服務端停用與安全處置,醫療機構也要保有撤銷API金鑰、工具斷開與工作流程中止能力。涉及病患安全時,責任不能全交給模型或客服。
參考來源
- OpenAI. (2026). Business data privacy, security, and compliance. *OpenAI
- OpenAI. (2026). Data controls in the OpenAI platform. *OpenAI API Documentation
- Anthropic. (2026). How long do you store my organization’s data? *Anthropic Privacy Center
- Anthropic. (2026). How do you use personal data in model training? *Anthropic Privacy Center
- Google Cloud. (2026). Gemini Enterprise Agent Platform and zero data retention. *Google Cloud Documentation
- Microsoft. (2026). Code of Conduct for Microsoft AI Services. *Microsoft Learn
- The Decoder. (2026). AI labs have a data trust problem that their policies haven’t solved