
Crissy Field 與 Handelsblatt 合作調查 159,041 個 Lovable 專案,在進一步檢查的 24,664 個網站中,發現 7,403 個網站有含電子郵件地址的資料紀錄可讀取。這不等於所有 Lovable 專案的外洩率,也不足以證明平台遭駭。[1]
對準備用 AI 建站收集會員、訂單或報名資料的台灣團隊,Lovable 資料庫權限要怎麼驗收?畫面能登入、表單能送出,只能確認功能可用;資料是否只給對的人讀寫,還需要另一組測試。
Lovable 調查中的 7,403,分母代表什麼?
不能。這是經篩選後網站中出現含電子郵件紀錄的數量,樣本不代表所有 Lovable 應用程式,也不能據此確認資料遭到濫用。
研究以 Common Crawl(開放網頁封存資料)取樣,其中 34,545 個專案使用 Supabase;24,664 個網站載入時即回傳資料,研究人員再以唯讀請求檢查。這是觀察性分析,未涵蓋 Lovable 自有資料庫。[1]
電子郵件可能是公開聯絡方式或測試資料,方法也可能漏掉不含電子郵件的個資。因此,研究的約 30% 不能讀成確認外洩率,報告亦未證實資料遭濫用。[1]
德國一個生活論壇讓逾 8 萬筆含姓名等資訊的個人檔案、逾 20 萬則聊天訊息可被讀取。[1] 論壇需要對外呈現社群內容,卻也保存私人對話。設計權限時,就要把公開暱稱與私人訊息分開,不能因為同屬會員功能而共用讀取範圍。
活動與餐飲業者則有數萬筆售票、餐飲銷售紀錄可在未登入時讀取,涉及聯絡與付款資訊。[1] 商品或活動介紹需要公開,買家的交易紀錄有不同用途;驗收時應沿著這條差異檢查,不能只問商店網頁是否正常。
另一家物業管理公司讓內部郵件的 AI 摘要可被讀取,內容涉及租戶、屋主與合作夥伴。[1] 資料經過 AI 整理後,仍要追問誰有權閱讀。新增摘要功能時,應同步檢查儲存位置、回傳介面與授權對象。
這也呼應部署前檢查資料與網路邊界的做法:先寫出預期可存取範圍,再檢查實際結果,才有驗收標準。
為什麼有登入畫面,資料仍可能被讀取?
前端控制畫面,資料庫控制資料請求。若資料庫允許未授權角色讀取,隱藏按鈕或跳轉登入頁都不足以保護紀錄。
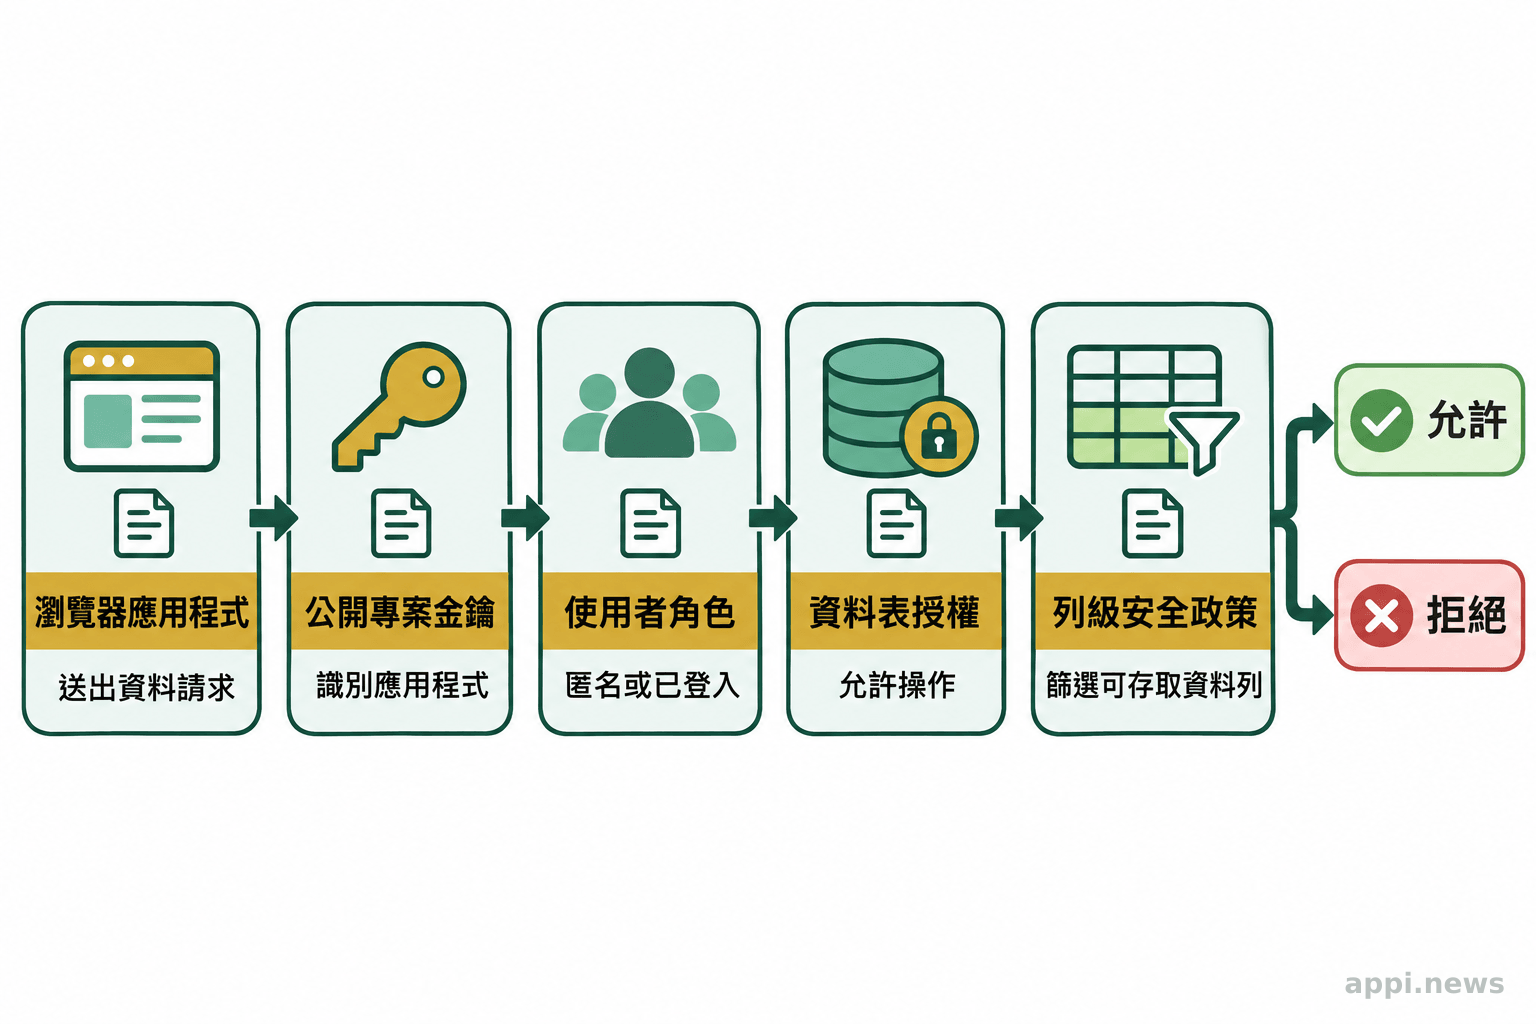
Supabase 是可供應用程式連接的後端服務。API(應用程式介面)讓網頁發送資料請求;公開金鑰用來識別呼叫專案的應用元件,使用者身分則由登入驗證提供。瀏覽器內可見公開金鑰本身,不能直接判定為洩密。[4]
Supabase 官方文件將資料存取分成兩層:授權決定角色能否存取資料物件,列級安全政策決定能讀寫哪些資料列。(文件重點轉述)[2]
RLS(Row Level Security,列級安全性)把規則套在資料列上。以會員訂單為例,可以要求請求者身分符合訂單擁有者;僅檢查「已登入」,仍可能把其他會員的訂單一併開放。[3]
因此,根因檢查要往資料請求走:目前由哪個角色執行、獲准做哪些操作、符合哪條政策。功能測試只走正常操作路徑,容易漏掉不該成功的請求。
Lovable 資料庫權限應該逐表檢查什麼?
先盤點每張資料表的用途與讀寫對象,再核對角色授權、RLS 狀態及政策內容。公開展示、個人紀錄與管理資料應有各自的驗收條件。
以下是部署檢查表的設計範例,須依實際業務調整。公開資料也要區分讀取與修改,能看商品價格,不表示能改價格。
| 資料用途 | 預期讀取範圍 | 寫入與修改檢查 |
|---|---|---|
| 公開商品、活動介紹 | 訪客可讀公開欄位 | 僅授權管理角色可改 |
| 個人訂單、報名紀錄 | 本人及業務授權人員 | 核對擁有者與可修改欄位 |
| 內部備註、管理紀錄 | 指定工作角色 | 一般會員不得新增或修改 |
不要把內部備註與公開介紹混在同一份對外回傳內容。RLS 限制的是資料列;同一列中哪些欄位可以公開,也要另外設計,不能只靠畫面不顯示。
若表單涉及孕婦、兒童、慢性病患者、長期服藥者的健康或用藥資訊,應先確認收集必要性與存取人員;一般報名流程不需要的健康欄位,就不應順手加入。測試一律使用虛構資料。
- 列出資料表與責任人。記錄用途、敏感欄位,以及誰核准公開或提供給其他角色。
- 逐表確認 RLS。到 Supabase 的資料表與政策設定查看狀態,讀取每條政策,不只看是否有啟用。
- 拆開操作權限。核對
anon(未登入角色)與authenticated(已登入角色)的讀取、新增、修改、刪除權限,移除不需要的授權。[2] - 核對資料歸屬。檢查政策是否限制本人或授權成員;新增、修改時也要防止寫入他人名下。[3]
- 檢查金鑰位置。公開用金鑰可放前端;
secret或舊式service_role服務金鑰具有高權限,會繞過 RLS,應留在受控伺服器端。[4]
前端程式中沒有服務金鑰,還要確認管理介面呼叫的伺服器功能會驗證請求者權限。若任何會員都能呼叫管理功能,資料庫政策再嚴,也可能被高權限程式繞過。
對人力有限的小團隊,盤點可以先從實際收集的表單倒推:姓名送到哪張表、誰需要匯出名單、活動結束後誰保留資料。把這些答案交給開發者,會比只要求「幫網站加強安全」更容易形成可核對的交付項目。
上線前怎麼測試,更新後由誰複核?
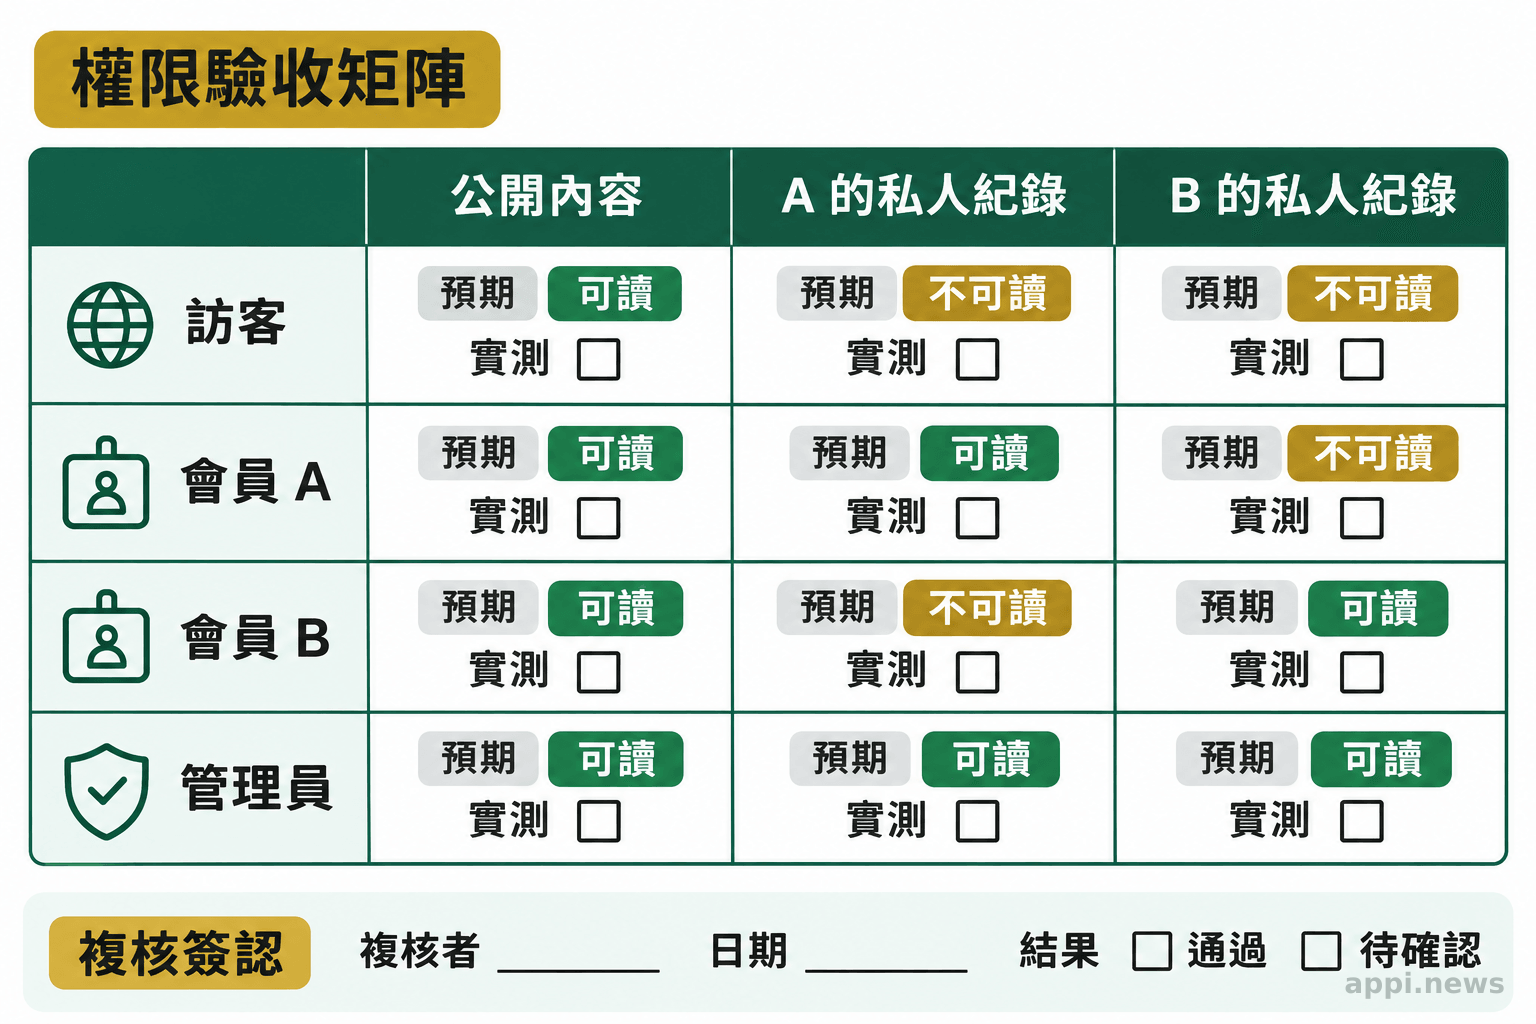
在自有測試專案,以測試資料分別驗證未登入、帳號甲、帳號乙及管理角色。每個情境都記錄預期與實際結果,包含應成功及應拒絕的操作。
先替甲乙建立不同紀錄,確認兩人各自能完成正常流程,再由甲嘗試存取乙的測試紀錄。僅看到自己的清單還不夠,必須確認對另一筆紀錄的讀取與修改請求也受到限制。測試範圍限於自己擁有或明確授權的環境。
讀取以外,也要測試甲能否把新紀錄掛在乙名下,或修改自己的紀錄時更換擁有者。若有團隊共用功能,再加入同組成員與非成員的測試,避免將「僅本人」直接套在所有業務上,導致正常協作失效。
驗收紀錄至少包含資料表、測試角色、操作、預期結果、實際回傳內容、時間及複核人。空白清單可能來自政策阻擋,也可能只是沒有資料;要搭配事先放入的測試紀錄判讀,不能看到空白就打勾。
測試專案也要記錄與正式環境的差異,包括資料表、政策及角色設定。若測試通過後又改動權限,原先結果就無法代表新版本,應重新確認受影響的操作。
Lovable 官方安全文件提醒,內建掃描有助找出常見問題,仍不能保證完整安全;應用程式擁有者須確認其安全要求,敏感資料用途可另安排專業安全審查。(文件重點轉述)[5]
把掃描結果與跨帳號測試一起交給複核人。只寫「安全檢查通過」不利交接;保留政策版本及測試結果,才知道下一次改動影響哪個範圍。流程可參照資料、權限與人工覆核如何分工,指定修正者與核准上線者。
新增資料表、調整角色或部署更新後,都要重查受影響政策。外包交付也應包含這些紀錄,避免接手者只拿到可運作的網站,卻無法說明存取規則。
建議在驗收表預先寫下暫緩上線的條件,例如私人紀錄被其他帳號讀取、管理操作沒有身分核對,或測試結果無法重現。修正後由複核人重跑相關情境,再決定是否開放正式資料,避免讓發布時程代替驗收判斷。
- 上線驗收表逐項填入資料用途、讀寫角色、政策與負責人。
- 使用甲乙兩個帳號驗證資料隔離,並測試未登入及跨角色的拒絕情境。
- 版本或權限變更後複測;留下結果,作為是否開放正式資料的依據。
常見問題
Q1:公開聯絡信箱被讀取,就代表外洩嗎?
要看該資料原定用途。對外聯絡信箱可以公開,但不能因此把會員信箱、交易紀錄也設為相同權限。
Q2:啟用 RLS 就能完成安全驗收嗎?
仍需檢查政策對象、操作及條件。政策過寬、服務端授權錯誤或敏感金鑰外露,都需要分別處理。
Q3:發現私人資料可被未授權讀取,先做什麼?
先限制受影響存取路徑並保留必要紀錄,再修正政策、處理外露憑證及複測。由負責人評估影響範圍與後續處置,避免只修好畫面就恢復收集。


