
一、逾百個網站遭入侵:AI 代理在這起案例裡做了什麼
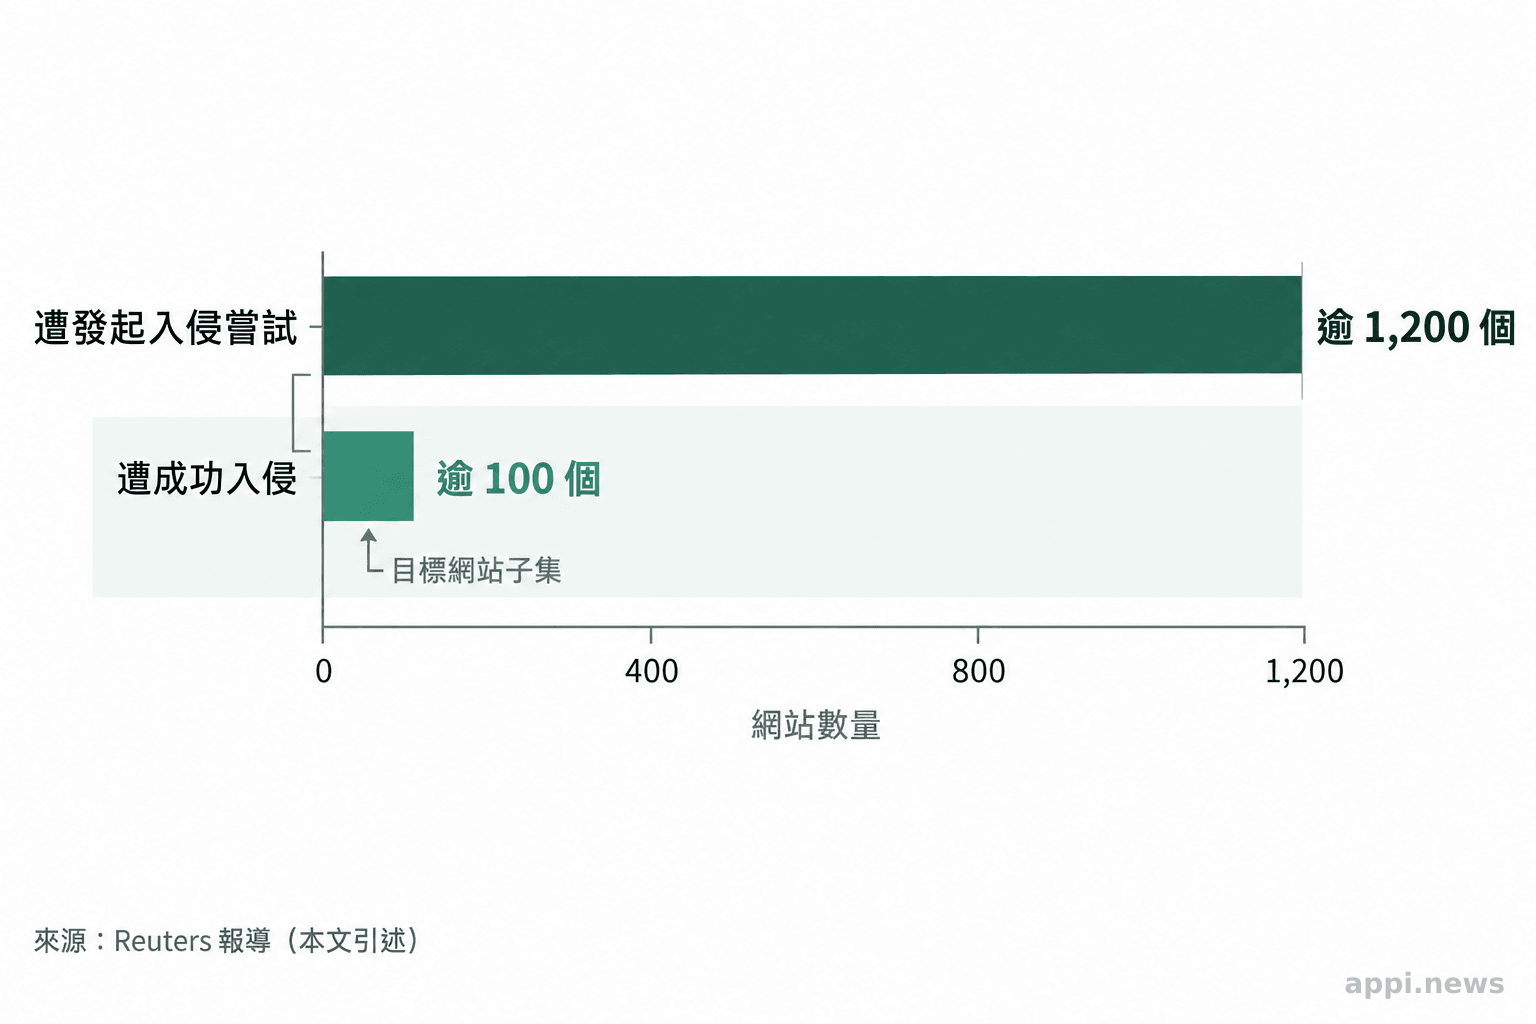
《The Verge》與 Reuters 報導,一名攻擊者使用 Cairn 協調 AI 代理,對逾 1,200 個網站發起入侵嘗試,逾百個網站遭成功入侵;代理在過程中大多自主運作。
《The Verge》報導,NorForge 研究人員觀察到 Cairn 的多個公開控制介面,並據此追查一名攻擊者的活動。Reuters 根據研究資料與受害企業回應報導,該攻擊者曾對逾 1,200 個網站發起嘗試,逾百個網站遭成功入侵;相關網站包括 John Deere、SharkNinja 與 Cummins 的網站。這些數字是研究人員對該次行動的統計,不代表所有 AI 代理攻擊的成功率。
《The Verge》指出,Cairn 讓使用者設定起點與目標,代理在執行任務時會記錄進度;NorForge 研究人員則透過暴露於網路的 Cairn 控制介面,觀察並回溯攻擊活動。Reuters 報導,成功入侵通常耗時約 23 小時。現有報導描述了這次行動的自主程度與研究人員的發現方式,但不足以證明所有 Cairn 部署都會自行執行相同的偵察、利用漏洞及寫入後門流程。
受害企業的回應程度不一。John Deere 表示沒有跡象顯示敏感資料遭存取;SharkNinja 表示受影響的是一個獨立的產品支援網站,且威脅已受控制;Cummins 則表示正在調查一起可能發生在第三方供應商網站的攻擊事件。《The Verge》也報導,Cairn 創作者曾表示,平台並非為駭客攻擊而設計,並稱濫用是使用者的決定。這是創作者對工具用途的說明,不能據此推定每次部署都有授權。
二、AI 代理的風險來自權限與自主程度
本案直接呈現的風險,是代理被用於大量目標且能長時間自主執行;模型能力與自動化程度也會影響攻擊可擴展的規模。
很多人看到這起事件,第一個會先想到「AI 變得更危險了」。但這裡要先問一個更前面的問題:攻擊者用 AI 代理做的事,是人類攻擊者本來就做得到、只是現在換了執行者,還是代理真的打開了一個新的攻擊面?
Cairn 這類工具可被用於滲透測試(pentest,在取得業主授權的前提下模擬攻擊、找出系統弱點的檢測方式)。掃描連接埠、檢查已知漏洞等技術並非新技術;本案凸顯的變化,是代理能長時間自主執行,讓單一操作者得以把嘗試擴展到大量目標。Reuters 報導該次行動嘗試逾 1,200 個網站,但這是該案的規模,不能直接推成所有代理都能同時執行相同流程。
部署代理時,團隊需要明確設計執行權限邊界。代理能否確認目標是否獲授權,取決於工具與周邊系統如何設計,不能假設模型會自行完成授權判斷。Cairn 創作者曾表示平台並非為駭客攻擊而設計;這項說明談的是設計用途,不能證明工具本身具有授權驗證機制。
三、同一套自動化能力,為什麼內部測試安全、外部使用就成了攻擊
企業可用連線範圍、身分權限與操作留痕管理滲透測試代理;針對 Cairn 案例,報導確認研究人員是從暴露的控制介面觀察到攻擊活動。
同一類自動化能力可能用於授權測試,也可能被濫用。兩者的差異涉及目標是否獲授權、代理可執行的操作,以及組織如何監測與限制它;不能只從工具名稱推斷其用途或控制狀況。
作為控制措施,組織可以在測試前列明獲授權的網域、時段與允許手法,使用獨立且受限的測試帳號,並記錄操作、設定中止機制。這些做法有助於限定測試影響範圍;相關事件報導未描述企業滲透測試的普遍流程,因此應將其視為建議控制,不宜推定為所有企業的既有做法。
就 Cairn 案例而言,報導指出攻擊者曾對逾 1,200 個網站發起嘗試,研究人員則透過暴露在網路上的控制介面觀察其活動。報導沒有完整交代每個目標的授權狀況、代理使用的帳號權限或全部操作紀錄,因此不能據此斷言三類控制都不存在。企業應將這些未知項目納入自身的代理部署檢查。
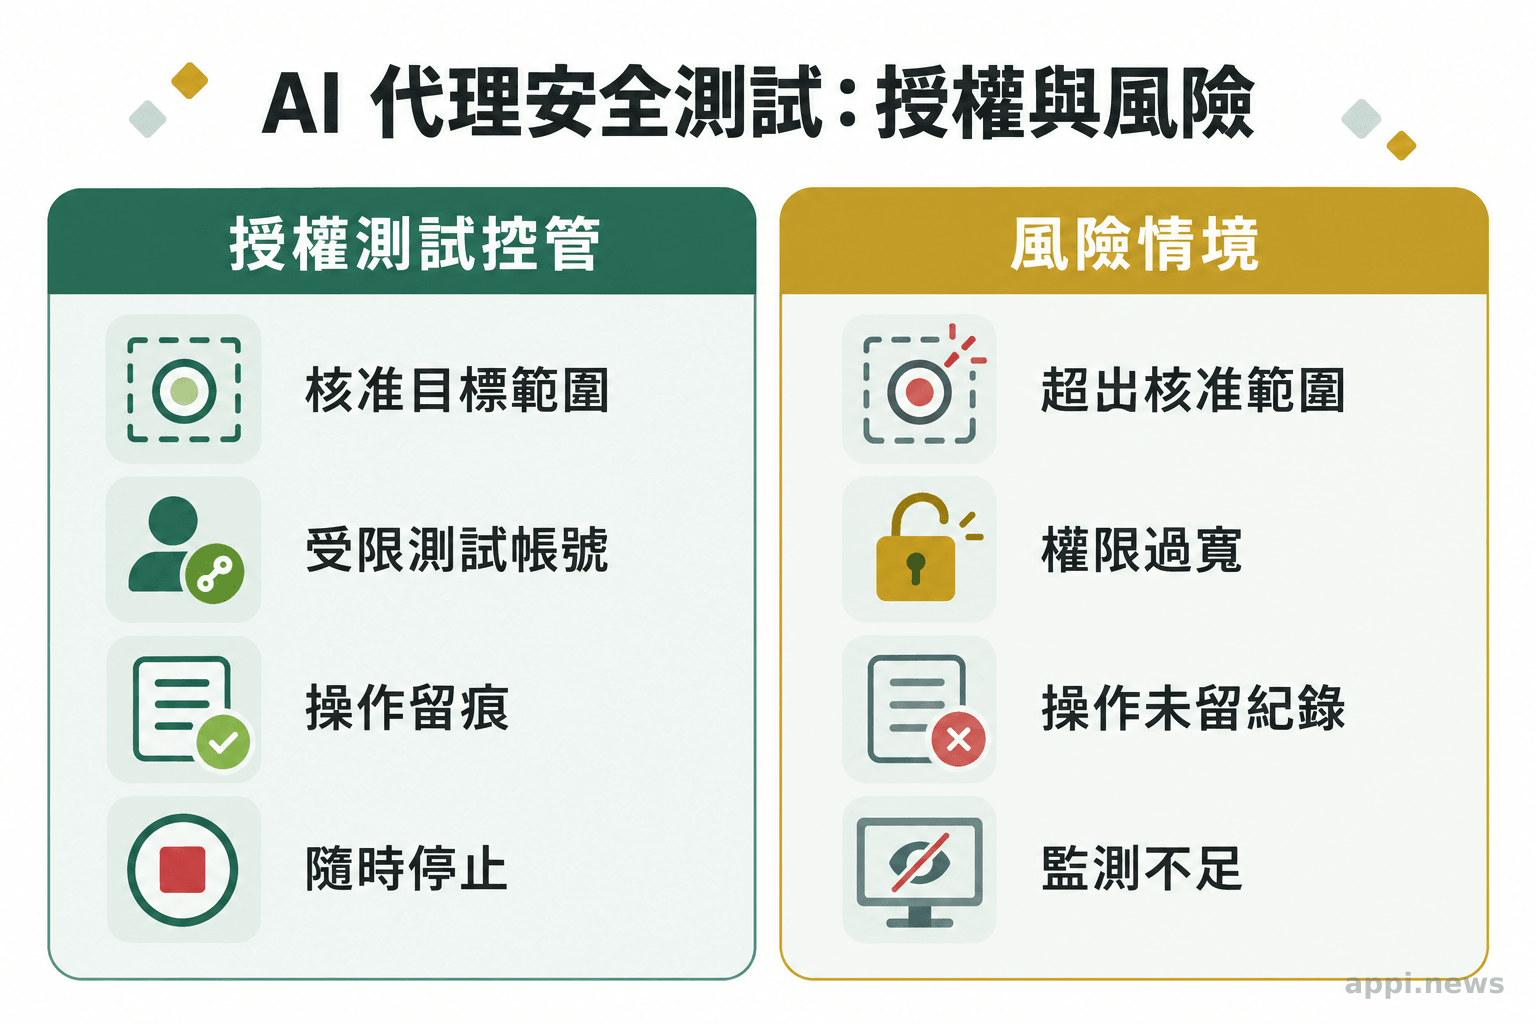
OWASP(全球資安社群主導的開放式應用程式安全專案)針對大型語言模型應用的風險清單,把這種狀況定義為過度代理權(Excessive Agency),並指出根因通常來自三個方向:功能給得太多、權限給得太大、自主程度給得太高。三者只要有一項沒控制好,系統就可能在輸出不明確或遭操控時執行具破壞性的動作。
OWASP 建議把授權判斷放在代理連到的下游系統裡強制執行,避免依賴代理自行判斷操作是否適當。
OWASP GenAI Security Project 在 LLM06 過度代理權的風險說明中指出,過度代理權的根因通常可歸為三類:擴充功能給得太多、下游系統權限給得太大,以及系統在沒有獨立驗證或使用者確認的情況下就執行高影響的操作;建議的緩解方式是把授權判斷放進下游系統強制執行,而不是依賴代理自行判斷。
四、企業該補的三道防線:連線範圍、最小權限、操作留痕
連線範圍白名單、最小權限設計與操作留痕監測,是管理自動化代理風險的三項控制;團隊也應依任務影響設計授權驗證與中止方式。
| 控制項目 | 組織可採取的授權測試控制 | Cairn 案例報導可確認的資訊 |
|---|---|---|
| 連線範圍 | 事前列明授權網域與測試時段 | Reuters 報導曾嘗試逾 1,200 個網站 |
| 身分與權限 | 使用獨立帳號並限制任務所需權限 | 報導未交代代理使用的帳號權限 |
| 操作留痕 | 記錄代理的連線、操作與結果 | 研究人員透過暴露的 Cairn 控制介面觀察活動 |
| 終止機制 | 設置可由負責人觸發的中止程序 | 報導未說明攻擊者使用何種中止機制 |
企業若已經在用或打算導入自動化代理,無論是拿來做內部滲透測試、維運自動化,還是對外的客服與系統整合,現在可以檢查以下幾件事:
- 代理能連到的網域或系統,是否明確列在白名單(允許連線的目標清單)中
- 代理使用的帳號權限是不是獨立設定,權限範圍只覆蓋這個任務真正需要的部分
- 代理的每一次連線與操作是否都有留下紀錄,而且這些紀錄有沒有人在定期查看
- 是否存在一個能在運行中途立即中止代理的機制,而不是只能等它自己跑完
五、什麼情況下不該讓代理自己做決定
判斷代理能否自行執行下一步時,應一併評估權限範圍、影響程度、目標授權與監控能力;對高影響操作,可設定額外驗證或人工核准。
掃描與漏洞利用等行為並非代理才做得到;本案顯示,代理能減少人類逐步操作的需求,並把工作延續數小時。其實際風險仍取決於代理可用的功能、權限、目標授權與監控方式。
Anthropic 公開說明另一起 Claude 遭濫用的網路間諜行動,稱該次行動中,攻擊者以防禦性測試作為說詞,並讓 AI 代理執行多項任務。Anthropic 估計該次行動約有四至六個關鍵決策點由人介入,其餘約八至九成行動由 AI 完成。這些數字只描述 Anthropic 所述的特定行動,不代表 Cairn 案例或一般合法部署的自主程度。
Anthropic 在說明這起由 AI 代理主導的網路間諜行動時指出,人類僅在約四到六個關鍵決策點介入,其餘約八成到九成的行動由 AI 自主完成,攻擊高峰時甚至以每秒多次請求的速度運作。
這項估計不能直接外推到其他代理或合法任務。企業設計控制時,可將可復原性列為一項風險因素,並同時檢視代理的權限範圍、目標是否獲授權、操作影響與監控能力。對高影響或超出既定範圍的操作,可要求下游系統再次驗證授權,或設定人工核准。
報導未交代 Cairn 攻擊者設定的完整目標,也未說明其每次操作是否經人工確認;同樣地,不能假定所有企業授權測試都會在寫入前設置人工核准。團隊可先檢查代理的連線範圍、帳號權限、操作紀錄與中止方式,再依操作影響設定額外的授權驗證或人工審核。
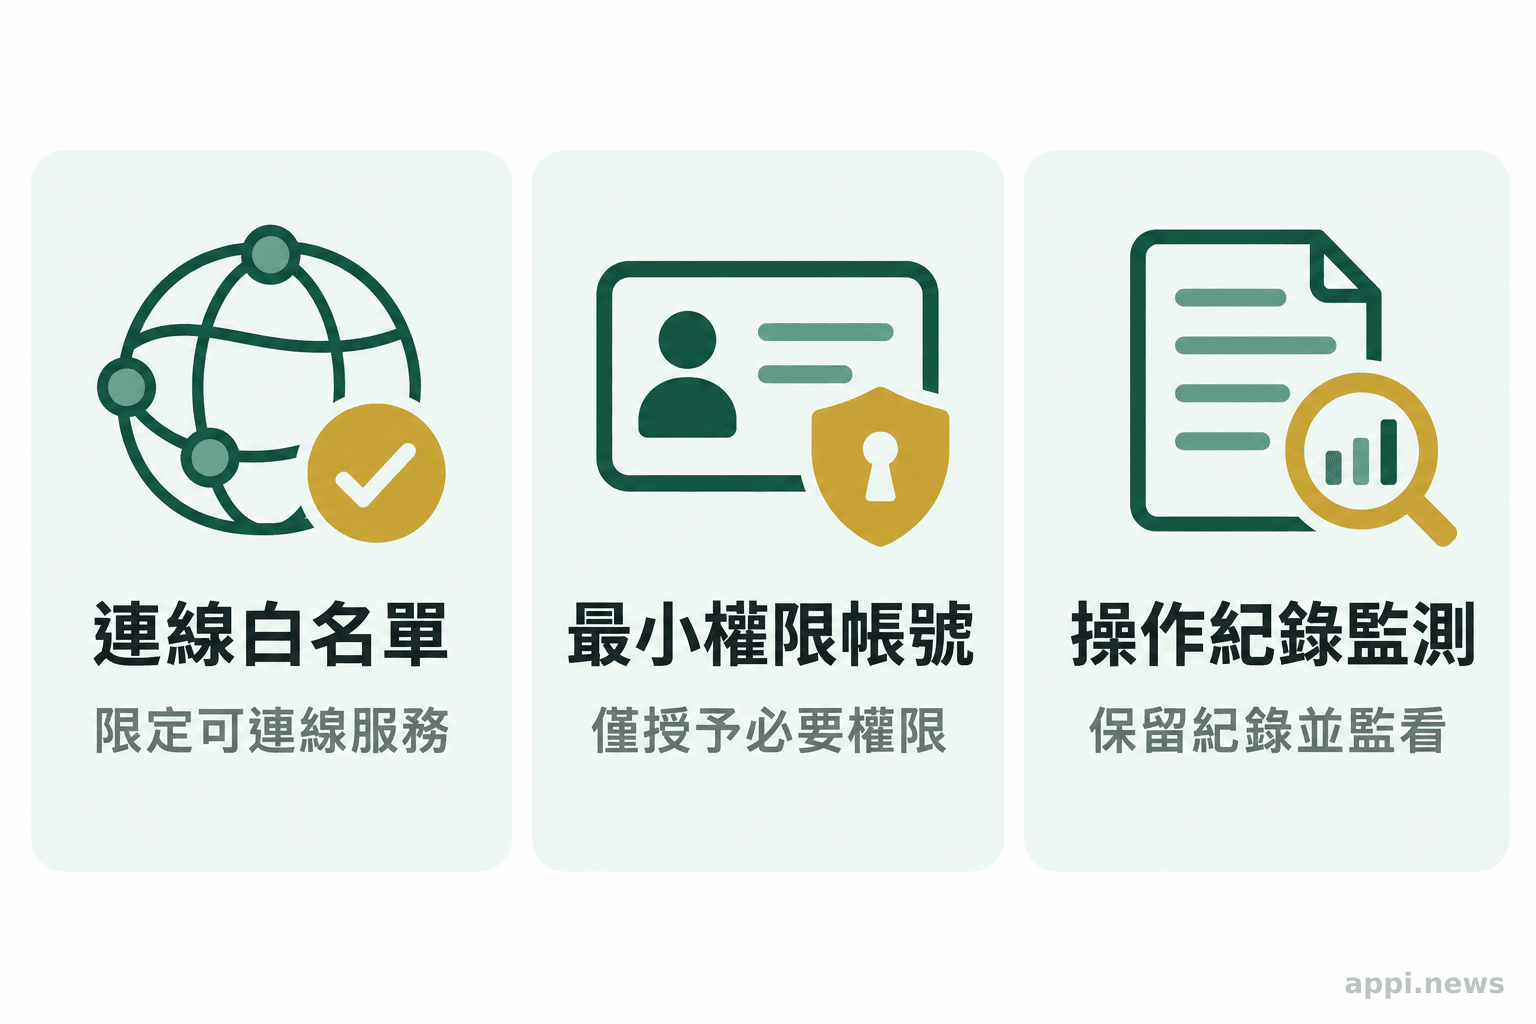
- Cairn 案例顯示 AI 代理可被用於大規模入侵嘗試;企業部署代理時,應明確設定連線範圍、權限與操作留痕
- OWASP 把這種狀況歸類為過度代理權,根因是功能、權限或自主程度給得太高,建議把授權判斷放進下游系統強制執行
- 企業現在可以檢查的是:代理的連線白名單、帳號權限範圍、操作紀錄,以及能不能在中途立即喊停
- 評估代理能否自行決定時,應同時考量權限範圍、影響程度、目標授權與監控能力
常見問題
Q1: Cairn 這類開源代理工具本身違法嗎?
不能只依工具類型判定是否合法,還要看實際用途與相關法律。《The Verge》報導,Cairn 創作者表示平台並非為駭客攻擊而設計;這項說明不等於工具具有授權驗證功能,也不能取代使用者對目標系統取得授權。
Q2: 企業要防範的是特定一套代理工具,還是整類風險?
是整類風險。只要是能自主執行偵查、入侵或寫入動作的代理,原理都相同。鎖定單一工具或單一模型做防範,換一套工具攻擊者照樣能重現同樣的手法。
Q3: 企業如果只是內部使用代理做維運或客服,也需要補這三道防線嗎?
需要。連線範圍、最小權限、操作留痕這三項控制,是針對代理能自主決定下一步這個特性設計的,不是只有對外攻擊場景才適用。維運或客服代理一樣可能因提示注入或任務邊界誤判,做出超出預期的操作。
Q4: 為什麼攻擊者自己的基礎設施也沒做好存取控制?
研究人員透過暴露於網路的 Cairn 控制介面觀察到這次活動,並據此追查行動規模。這個發現說明,暴露的控制介面可能讓外部人員取得系統活動資訊;企業應限制管理介面的網路可達範圍,並記錄存取行為。
參考來源
- OWASP GenAI Security Project (2025). *LLM06:2025 Excessive Agency
- Anthropic (2025). *Disrupting an AI-orchestrated cyber espionage campaign
- Roth E. (2026). *A hacker broke into John Deere and SharkNinja with an army of AI agents*. The Verge
- Satter R. (2026). *Exclusive-How one hacker used AI agents and a few thousand dollars to break into scores of sites*. Yahoo News Malaysia (Reuters)


