
Google 前信任與安全副總裁 Tom Siegel 警告,AI 對兒少造成的傷害可能超過社群媒體,並呼籲建立安全評估標準。這是倡議者提出的風險警示,不是已確立的因果比較;對產品團隊而言,眼前的問題是服務會在哪些情境接觸未成年使用者,以及如何在推出前找出保護缺口。兒少安全因此需要納入產品設計、測試與持續治理。
一、Tom Siegel 的警告提出什麼問題?
Tom Siegel 主張,AI 產品快速進入兒少生活,安全措施與獨立評估需要跟上;「傷害可能比社群媒體更大」仍是警示,不能當成研究已證實的比較結果。
TechNews 報導指出,Siegel 曾任 Google 信任與安全副總裁,後出任 Common Sense Media 旗下 Youth AI Safety Institute 執行董事。他關注的情境包括聊天機器人談及自傷或精神健康、使用者把思考外包給 AI,以及兒童可接觸到缺乏適切防護的功能。這些是待辨識、測試和追蹤的風險,不代表每位使用者都會受到傷害,也不能單憑個案推導普遍因果。
這項提醒的根因在於,產品團隊常按設計客群設定保護,卻忽略通用服務也會被未成年者使用。若只測一般成人提示,或只在上線前確認模型拒答幾種明顯違規要求,便可能漏掉長時間互動、脆弱情境、旁路功能及更新後行為改變。問題不只在模型輸出,也在產品怎麼呈現回覆、蒐集資料、處理求助與申訴。
Common Sense Media 在成立 Youth AI Safety Institute 的公告中,表示該機構將制定安全標準、建立可執行的評估、獨立測試產品並公開結果。研究所的標準與評估說明了倡議方向,但不等同政府法規,也不是對所有產品具約束力的認證。Siegel 在出任執行董事的公告中主張,由外部評估者檢視產品行為並訂定可衡量的標準,讓安全表現能接受獨立檢驗。
「AI 公司需要獨立評估者,協助打造更安全的產品;它們不能自己批改自己的作業。」Tom Siegel 在出任 Youth AI Safety Institute 執行董事的公告中表示,本文譯述。
二、先盤點 AI 服務如何接觸未成年使用者
從功能、使用者與使用情境三方面盤點;除了兒少專用產品,也要檢視搜尋摘要、學習工具、客服聊天及成人通用服務中,未成年者可能進入的路徑。
直接面向兒少的服務,通常能在註冊、學校採用或家庭方案看出使用對象。較容易漏掉的是通用產品:未成年者可能透過家長帳號、共用裝置、學校帳號或免登入功能使用 AI,也可能接觸內嵌於搜尋、社群平台、遊戲和影音服務的生成式功能。產品團隊應把入口、預設設定、推薦流程、分享功能和第三方整合都列入盤點。
接著按年齡階段與互動型態描述風險。單次查詢、長時間陪伴式聊天、生成影像、個人化推薦和健康資訊回覆,帶來的接觸方式並不相同。風險表至少應記錄使用者可能年齡、可能接觸的功能、資料流向、失效情境、受影響程度、現有防護及負責處理的角色。這份表要能回答「什麼功能可能出錯、誰會受影響、出事後誰採取行動」,而非只列模型名稱。
UNICEF 2025 年版《AI 與兒童指引》提出兒童中心 AI 的十項要求,涵蓋安全、隱私、公平、透明與問責、兒童福祉、包容及監督等面向。它提供治理參考,不是台灣法規的合規清單;UNICEF 2026 年兒童 AI 聊天機器人政策簡報也提醒,陪伴式與關係型 AI 需要預防性保護,且其企業建議不能取代各地法律判斷。
「確保兒童安全、保護兒童資料與隱私,並提供透明、可解釋與可問責的系統。」這是 UNICEF 2025 年版《AI 與兒童指引》列出的兒童中心 AI 要求,本文譯述。
三、產品設計可檢視的六項兒少安全判準
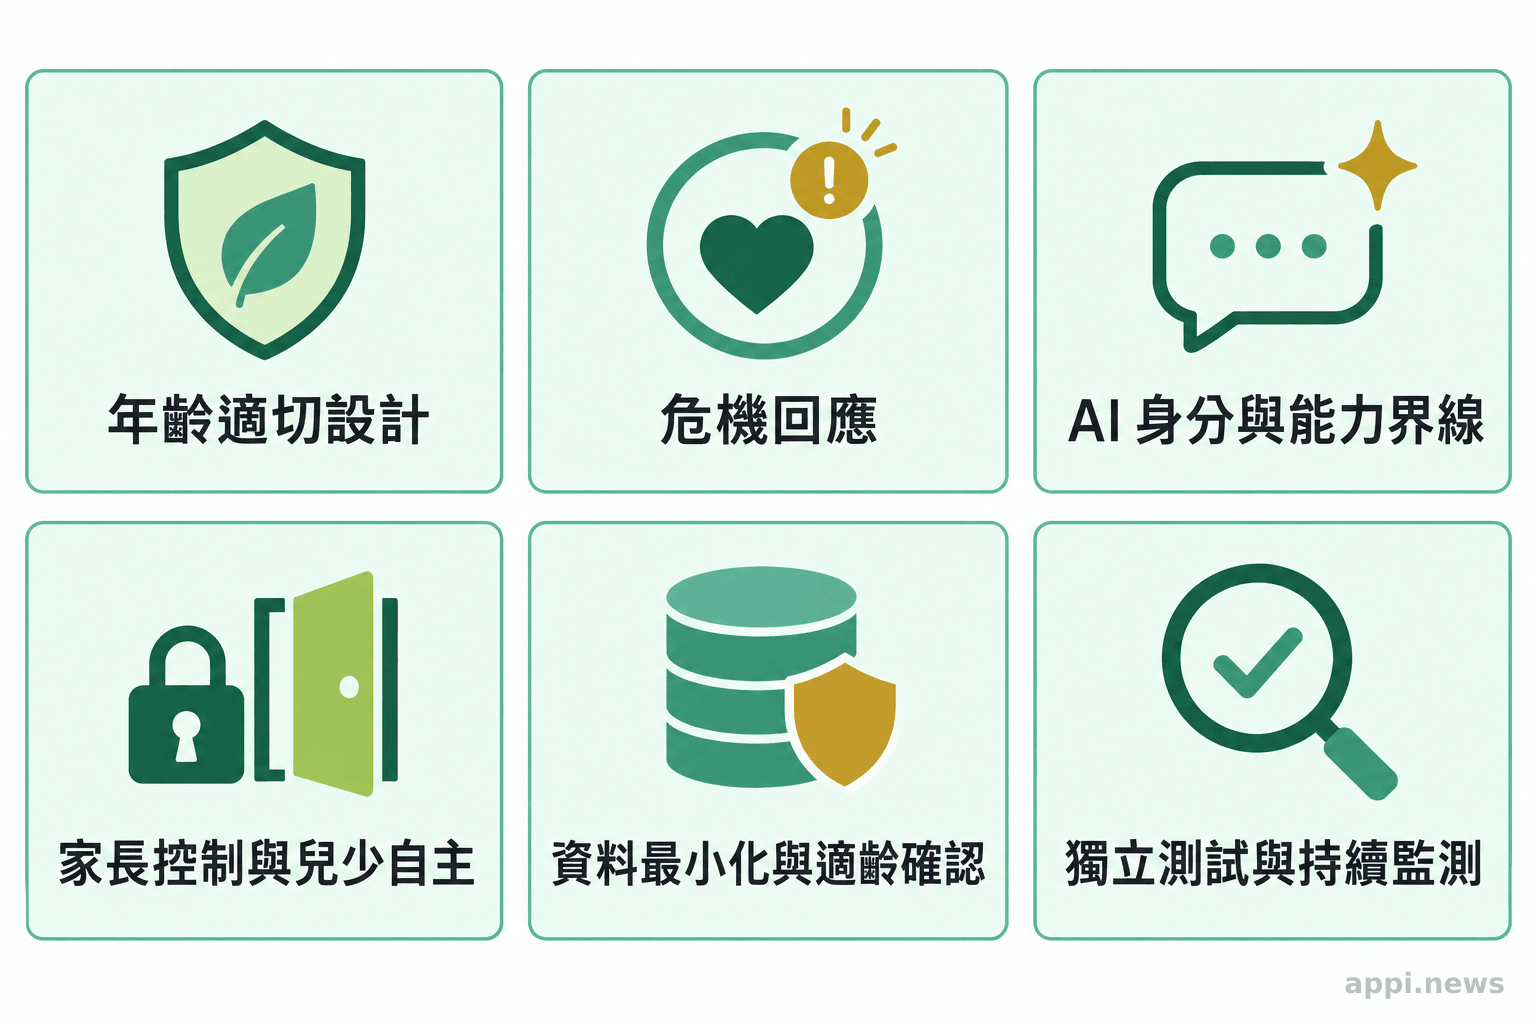
產品團隊可用六項判準檢視設計:年齡適切、敏感對話與危機處理、AI 身分與能力界線、家長控制和兒少自主、資料最小化與比例適當的年齡驗證,以及獨立評估與持續監測。
一、年齡適切與風險分級。 依服務用途、預期年齡、互動深度及可能傷害設計不同體驗。低風險的資訊查詢和可形成依賴的長時間陪伴,不應套用同一組門檻。團隊要說明哪些功能限制兒少使用、哪些需要更嚴格測試,以及限制失效時如何降級或停止服務。
二、敏感對話與危機回應。 測試自傷、受虐、霸凌、性剝削、飲食障礙及精神健康求助等情境,確認系統不會鼓勵危險行為、提供有害細節,或把不確定回覆包裝成專業判斷。產品需清楚揭露 AI 無法取代真人支援;遇到高風險訊號時,提供適切求助資訊或人工處理途徑,並定義無人接手時的處理方式。
三、避免不當依賴,呈現能力界線。 介面應讓兒少知道自己正在和 AI 互動,說明答案可能錯誤、內容可能不完整。檢查連續對話是否暗示 AI 有真實情感、要求保密、排斥可信任成人,或以通知與連續互動機制促使使用者難以停止。評估不能只看單輪答覆,也要涵蓋多輪互動及產品誘因。
四、家長控制兼顧安全與自主。 家長或照顧者設定可包括使用時間、功能範圍、購買限制及適齡內容;同時要按年齡設計兒少可理解的說明、隱私空間和申訴方式。若對話一律即時通知家長,可能讓兒少不敢求助或暴露敏感資訊,因此應明確說明哪些事件觸發通知、誰可查看、資料保留多久,以及如何讓兒少知道控制方式。
五、資料最小化與比例適當的年齡驗證。 年齡驗證可能蒐集身分或推估資料,也可能把未成年者誤判為成人,造成隱私與可近用性問題。應先定義驗證要解決的具體風險,再選擇較少蒐集、可更正且與風險相稱的方式;避免把完整身分資料當成所有服務的預設門票。另須檢視兒少對話是否用於訓練、分析或廣告,以及刪除和存取權限如何管理。
六、獨立測試、事件處理與上線後監測。 由未參與功能開發的人員,或具兒少、教育、資安及心理健康經驗的外部評估者,測試不同年齡、語言、身心特性和脆弱情境。記錄測試案例、通過門檻、已知限制、未解缺陷與責任人。上線後追蹤申訴、危機轉介、未成年者誤入及模型更新造成的變化,發生重大缺陷時要能暫停功能、通知相關角色並重新測試。
若服務提供健康建議,還要把情境分流與專業支援設計清楚。兒童與青少年、孕婦、慢性病患者及長期服藥者遇到健康問題時,不宜被不明確的 AI 回覆引導自行調整治療或用藥;產品應揭露功能界線,並提供適當的真人或醫療求助途徑。這項提醒只適用於健康相關功能,不代表所有 AI 服務都在提供醫療建議。
四、台灣產品團隊如何把標準納入上線流程?
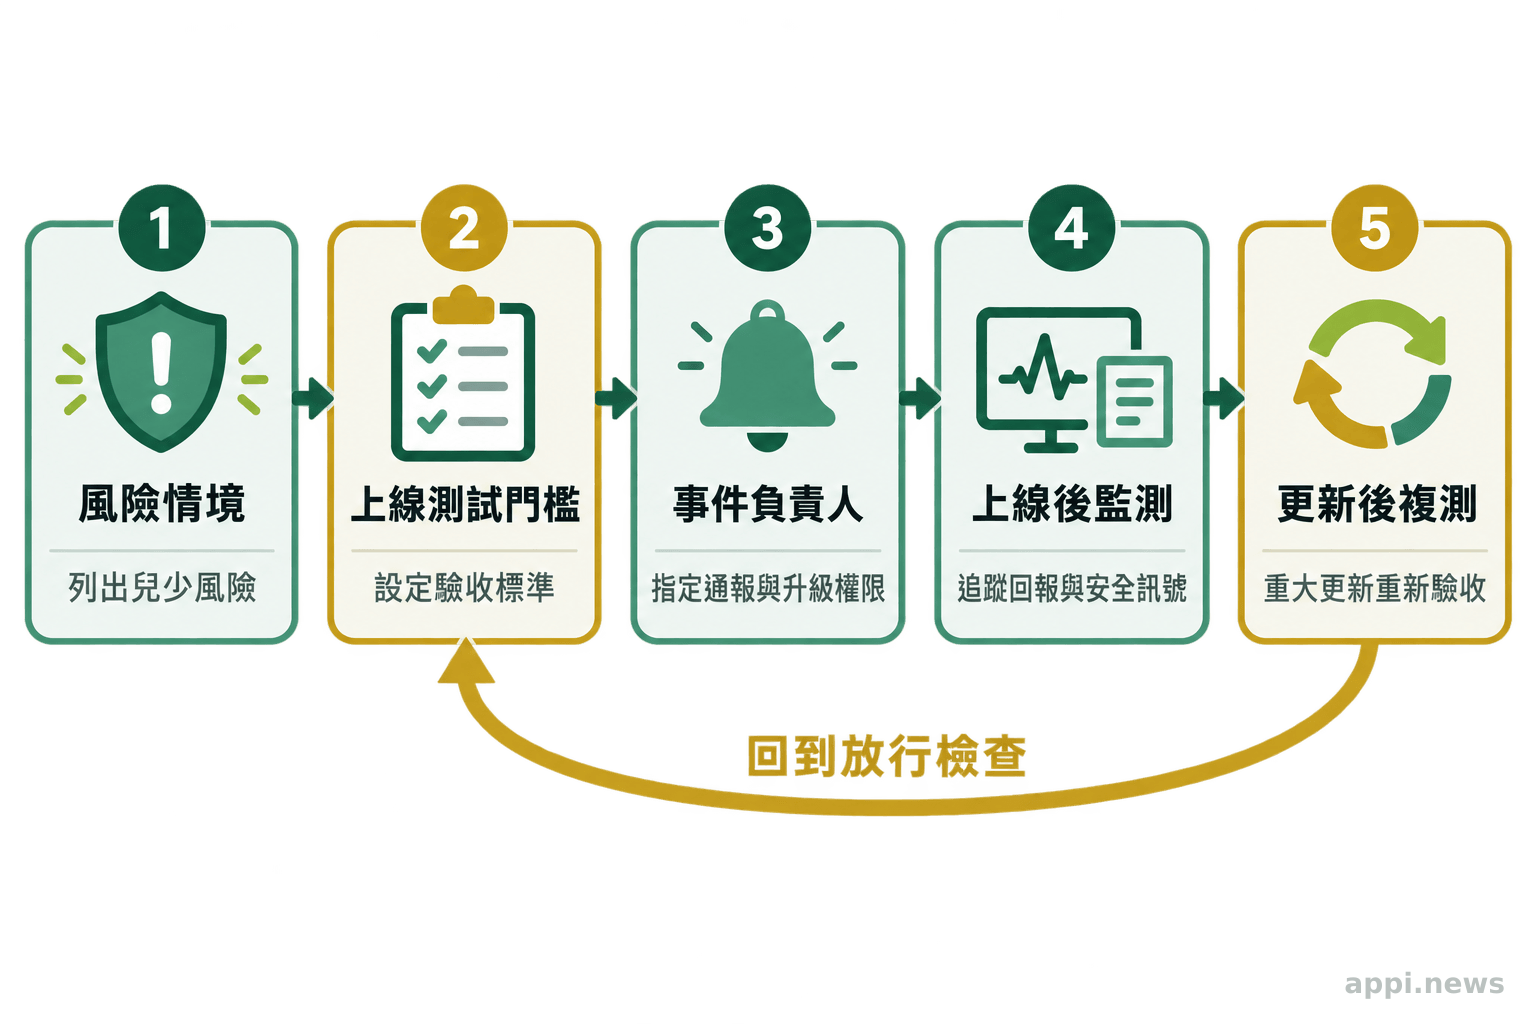
把兒少安全納入既有產品上線閘門:先盤點接觸情境,再建立風險清單、設定可驗收的測試門檻,安排事件負責人,並在功能或模型更新後複測。
實作可分四步。第一,產品、工程、法務、隱私與兒少安全相關人員共同盤點入口、功能和資料流,標出兒少直接使用與可能誤入的路徑。第二,針對高風險互動寫出具體測試案例,例如兒少在長時間聊天中表達自傷、要求保密或詢問敏感健康問題時,介面與支援流程如何回應。
第三,設定上線條件,不只要求「模型答對」,還要明定哪些失效必須修正、哪些情境要轉人工、誰有權暫停功能,以及例外由誰核准。第四,保存測試結果和事件紀錄,安排模型、提示詞、年齡驗證或介面改版後的複測。這讓安全標準能隨產品變動重新驗收,不會停在一次性的上市檢查。
測試樣本應納入不同年齡層、語言表達與身心狀況,並請兒少或照顧者以適當方式參與設計回饋。若發現某語言版本較容易漏掉危機訊號,或申訴管道對特定使用者不易操作,團隊就能把問題定位到資料、介面或流程,再指定修正責任。測試結果也應寫明涵蓋範圍,避免把有限情境的通過結果宣稱為全面安全。
五、把兒少安全變成可持續檢查的產品條件
可執行的安全標準必須連結具體情境、可重現測試、上線門檻、事件責任與更新後複測;倡議提供檢查方向,產品團隊仍需依服務用途和適用規範判定做法。
「AI 可能比社群媒體造成更大傷害」提醒業界不要等到傷害證據完全成熟才盤點風險,但這句話仍是受訪者的比較性警告,不宜寫成已證實的因果結論。對台灣團隊來說,務實的第一步是確認未成年者會如何碰到服務,再檢查敏感對話、隱私、年齡適切、申訴與人工支援是否都有負責人和測試紀錄。產品、工程、法務及兒少安全相關人員應共同把這些項目納入上線審查,並在每次重大更新後重新評估。
- 兒少可能透過通用 AI 功能接觸服務,盤點不能只看產品原定客群。
- 六項檢查涵蓋年齡適切、危機回應、AI 能力界線、照顧者控制與兒少自主、隱私及獨立測試。
- 「比社群媒體傷害更大」是倡議者警示,現階段應與已證實的因果證據區分。
- 測試結果要連結上線門檻、事件負責人和更新後複測。
常見問題
Q1:只有兒少專用 AI 產品需要兒少安全設計嗎?
不需要。通用聊天、搜尋、教育、遊戲及客服功能也可能被未成年者使用,應盤點實際使用路徑和可能影響。
Q2:年齡驗證是不是越嚴格越安全?
不一定。驗證方式可能增加個資蒐集、誤判與使用障礙,產品應先界定風險,再採取相稱且保護隱私的設計,並提供更正途徑。
Q3:AI 兒少安全標準是否已有統一的全球法規?
目前可參考 UNICEF 指引及獨立評估機構的工作方向,但不同地區規範各異。企業仍須依服務市場與適用法律進行判斷,不能把倡議文件視為法律合規證明。
參考來源
- MoneyDJ(2026)。Google 前高層憂 AI 引發兒少風險 籲建立安全標準。*科技新報 TechNews
- Common Sense Media(2026)。Common Sense Media Launches Youth AI Safety Institute
- Youth AI Safety Institute(2026)。Tom Siegel joins as Executive Director of the Youth AI Safety Institute
- UNICEF Office of Strategy and Evidence – Innocenti(2025)。Guidance on AI and children: Version 3.0
- UNICEF(2026)。When AI becomes a friend: Child rights risks, harms, and regulatory responses to AI chatbots and companions


