20 多國領袖於 2026 年 9 月共同呼籲,為先進 AI 模型建立更具約束力的透明與安全措施。這項動向把 AI 監管推向跨國協調、共同標準與可驗證責任。台灣企業可先確認 AI 服務能否說明風險、留下測試證據,並在事故發生時停用與通報。
一、20多國領袖的呼籲,代表 AI 治理出現什麼轉向?
這代表先進 AI 的治理焦點正移向跨國協調、共同標準與第三方驗證;但這項倡議本身仍不是立即適用於所有國家的全球法律。
芬蘭總統府 2026 年 9 月 21 日公布〈A Call for Control of Frontier AI Models〉,由芬蘭總統 Alexander Stubb 與挪威總理 Jonas Gahr Støre 共同發起,當日列出 22 位領袖支持。聲明提出三層方向:企業建立透明的安全協議,包含部署前測試與獨立評估;政府協調共同標準並共享重大安全事故通報;聯合國會員國在既有機制上探索能制定標準、進行驗證的國際機構。
責任邊界也被拆開:模型開發者說明能力與限制,部署者證明使用情境經過測試,政府與國際組織處理跨境事故與標準互認。企業仍須依所在地與實際用途確認法律要求。
從企業自律走向跨國協調
安全框架、模型卡或自願性報告有助於外部檢視,但各家門檻與測試方法未必一致。跨國協調要讓揭露內容可比,重大事故也能被不同司法管轄區辨識。
這是共同標準倡議,不是立即生效的全球法律
「具約束力的安全措施」是倡議目標,不代表這項呼籲已創設全球統一義務。法律效果仍須回到國家法律、區域規則、契約條款與主管機關指引。歐盟 AI Act 可作為對照,它對特定高風險 AI 系統規定人類監督、紀錄保存、韌性與資安要求,屬於特定法域內的正式規範。
「AI must remain under human direction, oversight and control.」—〈A Call for Control of Frontier AI Models〉,2026 年 9 月 21 日
二、透明度、安全責任與驗證,三件事如何分開?
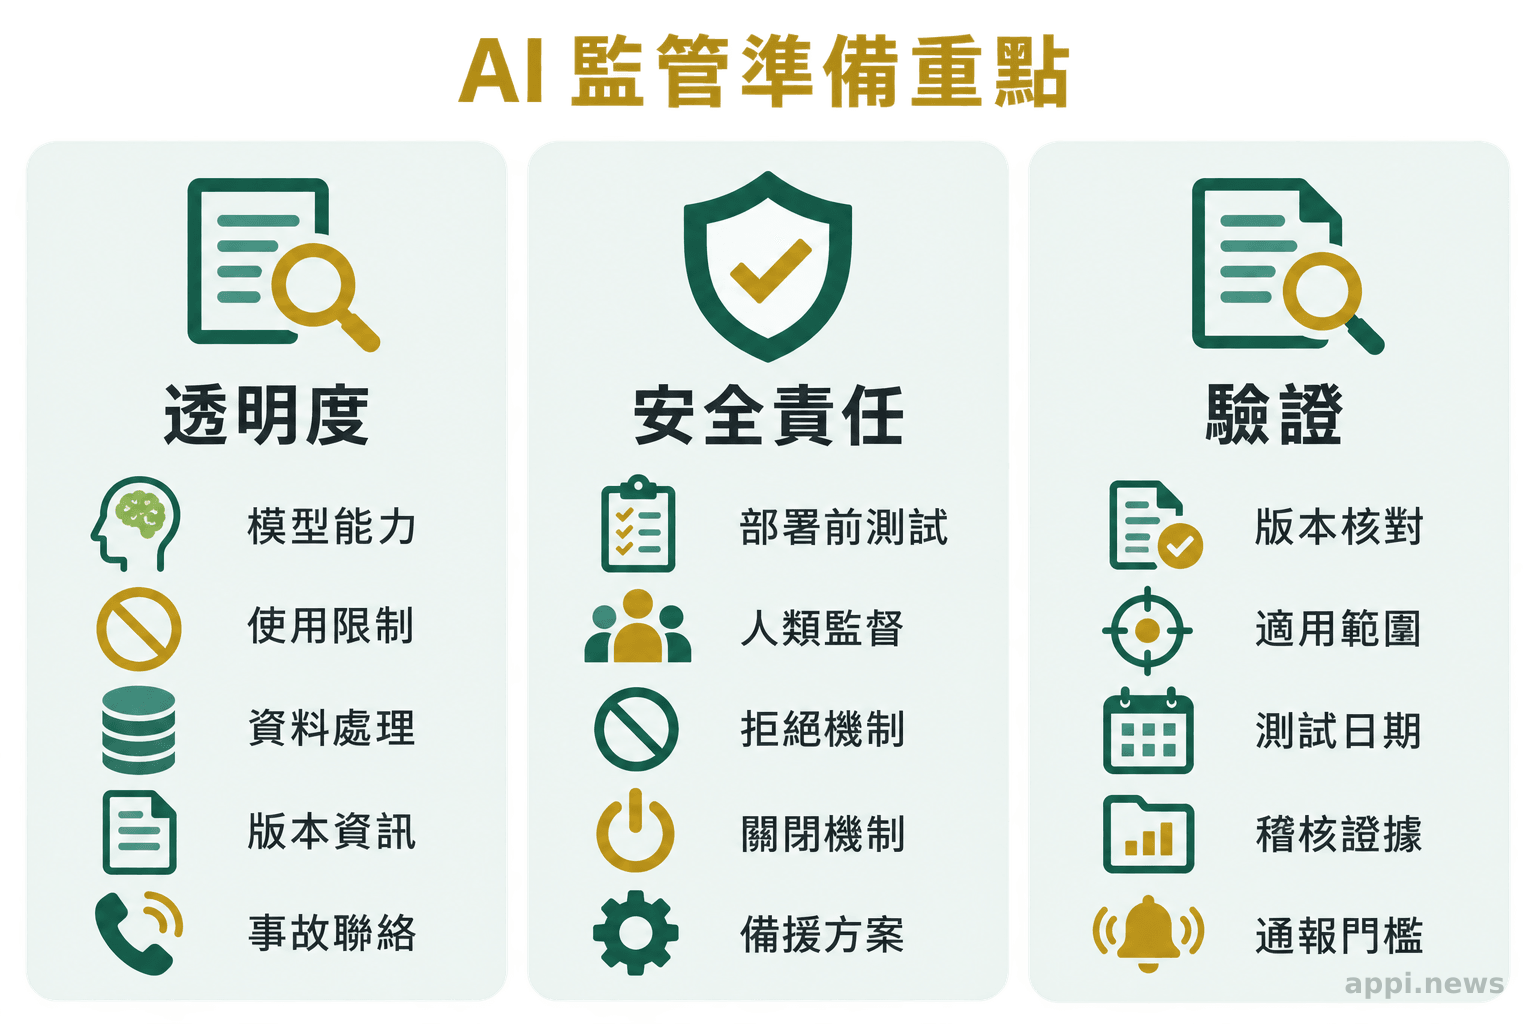
透明度回答「外部能知道什麼」,安全責任回答「部署前後誰要做什麼」,驗證則回答「企業的說法能否被第三方檢查」。三者要一起設計,治理文件才可能轉成風險控制。
透明度:企業需要揭露哪些資訊
透明度不只是在網站列出模型名稱。採購與風險管理需要知道適用與禁止用途、能力邊界、測試方法、資料保護、更新頻率與事故窗口,也要確認文件對應的版本及更新後是否重做評估。
安全責任:部署前測試、獨立評估與人類監督
部署前測試應涵蓋錯誤輸出、敏感資料外洩、提示注入、權限繞過、服務中斷與版本更新。獨立評估要有足夠資料、測試權限與時間;人類監督要讓指定人員能理解限制、拒絕結果,必要時中止系統並啟用備援。
驗證機制:重大事故通報與跨國標準化
驗證應標明版本、範圍、測試日期、限制條件與後續監測。重大事故流程則要定義事件門檻、判定角色、通知對象與證據保存方式。
《International AI Safety Report 2026》將威脅建模、風險分級、紅隊測試、稽核與事故通報列為風險管理的例子,同時指出標準化不足、真實世界的成效證據也有限。
三、國際共同標準可能如何影響 AI 供應商選型?
企業應先檢查供應商能否提供版本化文件、風險評估、部署前測試、更新紀錄、權限控制與事故回應證據,再比較功能、價格與效能。
要求供應商提供風險評估與安全框架
採購文件可要求供應商說明用途限制、安全測試、敏感資料處理、高風險情境、弱點回報與版本更新。涉及個資、對外決策或關鍵營運的系統,要增加獨立評估、人工覆核與停用條件。
確認模型更新、權限控管與事故處理流程
合約與技術流程應記錄模型版本、重大更新通知、測試環境與回滾方式。使用者、管理者、開發者與服務帳號的權限要分開;能呼叫外部工具或修改資料的 AI,還要限制工具、執行範圍與高風險動作。
把自願性承諾轉成合約與稽核條款
OECD 2026 年推出 Hiroshima AI Process Reporting Framework 2.0,定位為自願性報告框架,讓參與組織提供可比較的 AI 作法資訊,也延伸到更多開發者與部署者。企業可把承諾轉成年度風險報告、重大事故通知、稽核協助、紀錄保存與資料移轉條款。
| 層次 | 內容 | 採購判斷 |
|---|---|---|
| 自願性框架 | 公開報告、模型卡、安全框架 | 比較作法,確認範圍與更新 |
| 政策倡議 | 領袖呼籲、共同原則 | 提前規劃,不能當現行法律 |
| 法律規範 | 法規、主管機關指引 | 依所在地與用途確認適用性 |
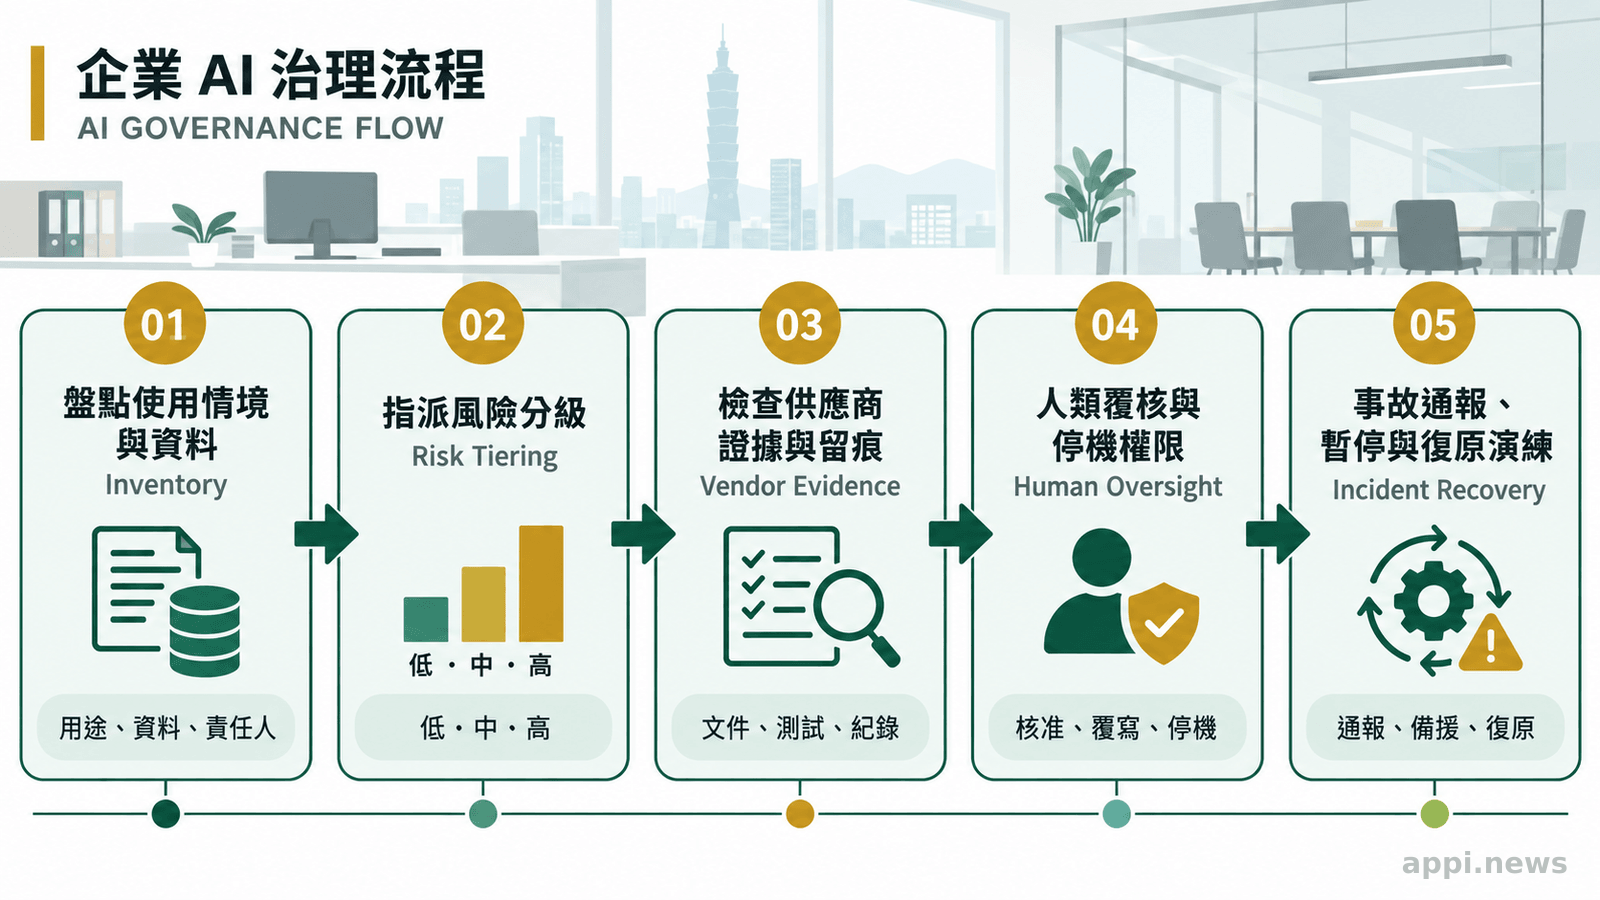
四、台灣企業現在可提前準備的五項工作
台灣企業可以先完成使用情境盤點、風險分級、供應商文件檢查、人工覆核設計與事故通報演練,不必等待國際標準定稿才開始。
- 盤點使用情境:列出模型、資料、輸入輸出、連接工具與受影響對象。
- 建立風險分級:依資料敏感度、決策影響、可逆性、規模與自動化程度分級。
- 保存可回溯證據:記錄模型版本、測試案例、失敗結果、人工覆核與異常處理。
- 設計人類監督:指定負責人,讓人員能拒絕、覆寫或中止輸出,並測試備援。
- 演練通報與復原:定義事故門檻、通知對象、證據保全、停用與資料回復。
建立 AI 使用情境與風險分級清單
盤點不能只列出「公司有使用生成式 AI」,還要知道哪個部門、使用哪種資料、輸出由誰採用,以及錯誤能否被攔截。風險來自模型、資料、流程與權限的組合。
保存測試、決策、人工覆核與異常紀錄
紀錄要能回答三個問題:使用哪個版本?在什麼條件下產生結果?誰做了決定?涉及個人資料時,保存範圍也要符合最小化、目的限制與存取控管。
建立事故通報、停用與復原流程
事故流程要涵蓋錯誤輸出、個資外洩、提示注入、未授權工具操作、服務中斷與重大更新。企業要事先知道誰有權停用、備援如何接手,以及供應商能否協助定位問題。
五、共同安全標準尚未定型,企業應先看哪些訊號?
企業應觀察正式法規的適用範圍、共同報告格式、獨立評估能力與重大事故通報規則,再把變化對照到供應商契約與使用流程。
倡議能否形成穩定制度,取決於風險定義、測試可比性、評估能力與事故通報門檻。版本管理、測試證據、人類覆核、權限控管、事故通報與復原演練,都是可移植的治理能力。國際 AI 安全報告也指出,標準化不足與真實世界成效證據有限。
- 22 位國際領袖支持的呼籲,推動的是先進 AI 的跨國透明、安全與驗證方向,尚未成為全球統一法律。
- 透明度要包含能力限制、測試證據、更新紀錄、資料處理與事故窗口;安全責任要落到部署前測試、人類覆核與停用流程。
- 台灣企業可先完成五項工作:盤點使用情境、風險分級、檢查供應商證據、保存稽核紀錄,以及演練通報與復原。
「風險管理的例子包括威脅建模、風險分級、紅隊測試、稽核與事故通報。」—《International AI Safety Report 2026》,風險管理章節
常見問題
Q1:20多國領袖的呼籲已經是全球 AI 法律嗎?
還不是。這是政策倡議,企業仍要依所在地、服務範圍、資料類型與用途確認法律義務。
Q2:AI 透明度只要公開模型名稱就夠了嗎?
不夠。還需要知道模型限制、測試方法、版本更新、資料處理、權限安排與事故聯絡方式。
Q3:獨立評估一定要由外部機構完成嗎?
不一定。評估者要有獨立性、資料、測試權限與時間;高風險用途可依法律與組織能力選擇外部或內部團隊。
Q4:標準改變時,企業現在建立的流程會全部重做嗎?
先建立版本管理、測試、人工覆核、權限控管與事故處理等能力,可降低銜接成本;正式規範公布後仍須確認適用範圍。
Q5:小型企業也需要完整的 AI 治理嗎?
治理深度應依風險調整。低風險工具先建立供應商文件、資料權限與人工檢查;涉及個資、對外決策或重要營運的系統,需要更完整的測試、紀錄與復原安排。
參考來源
- Office of the President of the Republic of Finland. (2026). *A Call for Control of Frontier AI Models*. presidentti.fi
- International AI Safety Report. (2026). *International AI Safety Report 2026
- OECD. (2026). *OECD launches Hiroshima AI Process Reporting Framework 2.0*. OECD.AI
- European Union. (2024). *Regulation (EU) 2024/1689 of the European Parliament and of the Council of 13 June 2024 laying down harmonised rules on artificial intelligence and amending Regulations (EC) No 300/2008, (EU) No 167/2013, (EU) No 168/2013, (EU) 2018/858, (EU) 2018/1139 and (EU) 2019/2144 and Directives 2014/90/EU, (EU) 2016/797 and (EU) 2020/1828 (Artificial Intelligence Act)*. EUR-Lex