
美國政府與多家科技公司簽署的AI安全協議,提出內部控制、專責團隊、外部獨立評估與董事會審閱等安排。外部稽核能把部分安全承諾轉成可檢查的紀錄,但可靠程度仍取決於稽核者能否獨立工作、取得足夠資料,以及缺失是否真的被修正。對採購AI的企業來說,判斷重點在評估範圍和證據品質,不在於供應商是否只拿出一張「已稽核」的證明。
美國AI安全協議新增了哪些外部檢核安排?
協議提出四層控制:公司監測模型能力與風險、內部團隊負責執行控制、外部稽核者評估控制是否運作,董事會委員會審閱報告並追蹤問題。這些是自願承諾,執行細節仍須看後續作法。
這項協議於美國時間2026年9月29日公布。美聯社報導,簽署方承諾建立「健全的內部控制」,與「獨立外部稽核者」合作評估控制是否有效,並由各公司董事會委員會檢視內外部稽核報告。報導也指出,協議為未來將部分措施納入法律或規範留下可能性。這些資訊描述的是承諾內容,不能直接推論相關稽核已經完成,或已降低模型風險。美聯社報導
四層安排各自處理不同問題。第一層由公司建立內部控制,監測模型在訓練與部署期間的能力及對齊狀態,也就是模型行為是否符合設計目標與安全要求;協議提及網路安全、生物安全、化學風險等議題。第二層是內部團隊,負責落實控制措施、確認警訊如何處理。第三層由外部稽核者或評估者檢查控制是否按設計運作。第四層則由董事會中的獨立委員會接收內外部報告,監督問題改善。這四層細節由路透社整理協議內容說明。路透社報導
這套架構的價值,在於讓安全工作不只停在研究團隊的測試結果。模型安全可能涉及訓練、發布決策、部署後監測和事件應變,若每個環節都沒有負責角色,測試發現就容易停留在簡報裡。分層控制將執行、檢查與監督拆開,提供了責任分工的起點。協議也納入自願安全測試,但簽署方實際測哪些模型與用途、由誰設計和執行測試、如何判定及處理缺失,仍須看後續資料。企業可要求供應商交代測試範圍、方法、結果、限制、改善與複測紀錄;協議公布時,實際稽核者、模型與紀錄的存取範圍、結果公開程度及缺失處置都尚待確認,因此目前不能據此判定稽核已有效降低風險。
四層控制如何分工:內控、內部團隊、外部評估與董事會
內部控制要先把「要防什麼、如何知道控制失效」寫清楚。若目標是監看模型是否出現超出預期的能力,組織需要定義能力測試、觸發門檻與升級處理方式;若關注部署後的濫用,則要說明監測哪些訊號、誰收到警示、何時限制功能或暫停服務。只有「持續監控」四個字,沒有明確指標和處置紀錄,外部檢查者也難以判定控制是否有效。
內部專責團隊要能追蹤控制的執行情形,並有權將重大風險送交決策者。若團隊只負責整理文件,無法要求補測、延後發布或修正流程,便難以發揮監督功能。董事會委員會則應能收到重大發現、逾期改善事項與未解決風險,而非只收到濃縮後的「符合」結論。這幾個角色之間要有清楚的責任鏈,否則公司可能每一層都有組織名稱,卻無人真正負責關閉問題。
自願承諾的適用範圍與法律效力
協議的自願性,表示不能只憑簽署就假定所有措施都有一致的法律強制力、外部罰則或公開監督。美聯社報導提到協議容許未來將部分措施納入法律與規範;這說明締約文本與正式法規之間仍有距離。各公司已有的契約義務、適用法律或監管要求仍須分別判斷,不能把「自願協議」解讀成免除其他義務。
自願不等於毫無治理價值。公開承諾可能形成公司內部的管理基準,也讓客戶、董事會與外部利害關係人有一份可以追問的清單。差別在於,當公司未依承諾執行時,誰能要求說明、是否必須揭露缺失、後續如何追責。這些問題若沒有明確答案,協議本身就較難提供外部可驗證的問責機制。
獨立稽核要看到什麼,才不會只剩形式?
外部稽核至少要能說明評估者與受評公司之間的關係、可存取的模型與紀錄、採用的方法及涵蓋範圍,並留下問題改善和複測證據。沒有這些條件,「獨立」或「已評估」都不足以代表檢查深入。
稽核者由誰挑選、誰付費、能否拒絕管理階層要求,都會影響其獨立性。商業委任本身不必然使評估失去獨立性,但委託關係、利益衝突處理方式、工作範圍是否由受評公司單方面限制,都應在報告中交代。外部團隊若只能看企業挑選的摘要,不能接觸測試環境、版本資訊或必要紀錄,能得出的結論自然受到限制。
評估方法也要對應承諾的控制。稽核者可以檢查制度文件、抽樣測試紀錄、權限配置、事件處理和變更紀錄,必要時透過重現測試確認控制有沒有作用。單純確認「公司有政策」只能證明文件存在,未必能證明團隊持續執行。若測試只涵蓋某一模型版本、特定能力或限定環境,報告就應列明邊界,不能把局部檢查寫成對整個產品或所有用途的保證。
模型能力會因版本更新、工具連接、部署方式與使用者提示而改變。一次測試只能對應當時的測試對象和條件。企業因此要追問評估發生在什麼版本、測試資料是否代表預定用途、模型改版後是否需重測,以及高風險事件如何回報。安全評估若沒有和變更管理、部署監測及事故處理相連,就容易形成一次性交付的報告,無法反映系統後續狀態。
「獨立外部稽核者」評估控制是否運作,是協議提出的檢查方向;這句話界定的是稽核任務,沒有說明稽核者可取得哪些資料或結果是否公開。(美聯社對協議內容的報導)
這個差異是稽核設計的核心。測試報告應能指出發現了什麼、證據來自哪個版本、未涵蓋哪些風險、改善責任落在哪個團隊,以及何時複測。若報告只給出總分或「通過」標籤,讀者無法判斷高風險情境是否已經測到,也無從確認尚未解決的問題是否被接受或延後處理。
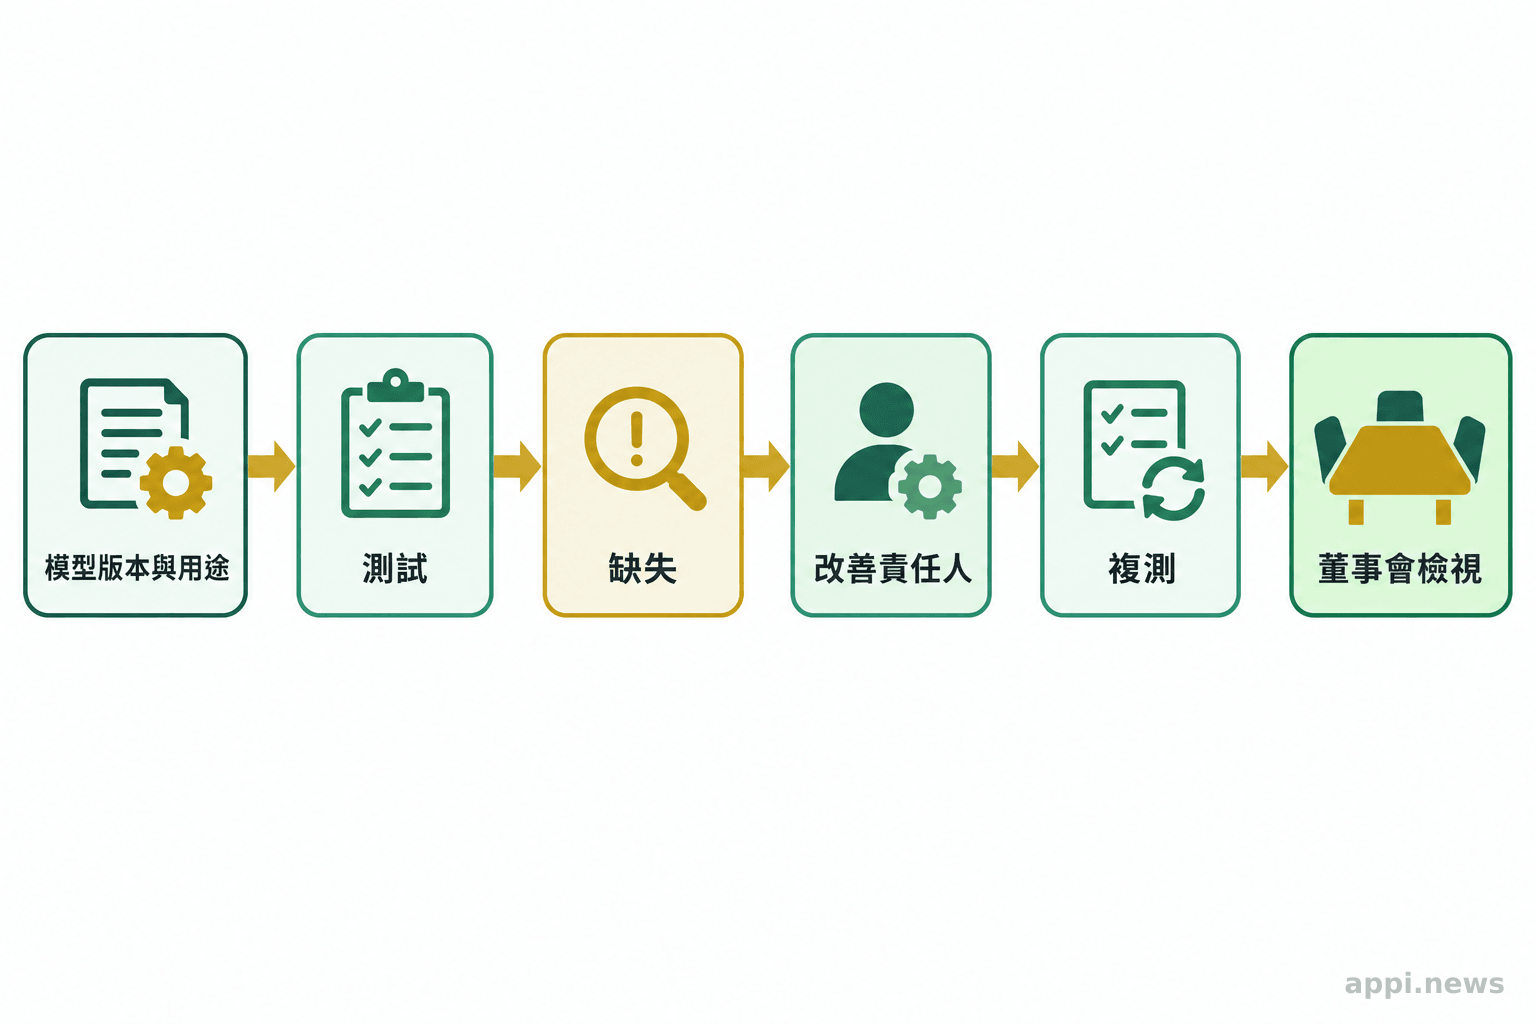
外部稽核能補足哪些自律缺口,哪些仍待治理?
外部稽核可以增加控制流程的可檢查性,協助發現文件與實際運作之間的落差;它不能單獨保證模型在所有情境安全,也不能替代法律責任、持續監測或公司對部署決策的承擔。
稽核最適合回答範圍明確的問題,例如某項能力測試是否依既定流程執行、警示是否送到負責團隊、已知缺失是否按時修正。它較難單獨回答「這個模型是不是安全」這種無範圍的總體問題。模型會被放進不同產品、資料、權限與工作流程,同一項技術在不同使用方式下可能產生不同風險。評估必須先界定系統邊界和使用目的,才有可核對的結論。
責任也不會因聘請外部評估者而移轉。供應商掌握模型與測試資料,買方掌握實際用途和使用者權限,稽核者負責在約定範圍內判斷證據。若出現問題,組織仍須釐清誰能停用功能、通知受影響者、保留紀錄並完成補救。董事會監督能讓重大風險進入治理層,但不能取代產品團隊的日常控制,也無法自動讓報告對外公開。
美國國家標準暨技術研究院(NIST)的AI風險管理框架,定位為自願採用的風險管理指引,涵蓋AI產品、服務與系統的設計、開發、使用及評估。這類框架可協助組織建立治理與測量流程,但框架本身不是對特定模型進行的稽核結果,也不代表採用框架就符合所有法律或情境要求。NIST AI風險管理框架
NIST說明,AI風險管理框架「旨在自願使用」,協助把可信賴性納入AI系統的設計、開發、使用與評估。它提供的是組織管理風險的框架,不是單一產品的安全認證。(NIST)
因此,問責要同時看三個出口:評估者是否能接觸足夠證據,管理階層是否有權限和期限處理缺失,外部利害關係人能否得知重要限制。公開報告可以因商業機密而採摘要或分級揭露,但至少要交代評估範圍、方法、發現類型、未解決事項及後續安排。完全不揭露時,客戶難以判斷評估對自己的用途是否相關;只揭露單一分數,也可能遮住測試盲點。
台灣企業導入AI時可索取哪些評測證據?
企業可要求供應商提供對應用途與版本的測試範圍、方法、結果、限制、缺失改善紀錄和複測證據,並確認變更通知及事件通報責任。索取資料前先列出組織要處理的風險,才能判斷證據是否適用。
採購評估的起點是使用情境。要先盤點系統會處理哪些資料、由誰使用、輸出會影響什麼決定,以及錯誤可能造成的後果。若AI只協助整理內部文件,檢查重點可能在資料外洩、錯誤摘要與存取權限;若系統會影響客戶權益或高風險決策,則需加上人工覆核、異常升級、申訴和停用流程。不同用途需要不同證據,供應商提供的通用型安全簡報未必能回答組織真正的風險問題。
依使用情境確認測試範圍、版本與風險限制
可以先要求一份可追溯的評估摘要,列出模型或服務版本、評估日期、測試環境、預定用途、測試方法、資料來源、結果及限制。若供應商無法提供敏感細節,可討論保密協議、受控閱覽或第三方確認等替代方式;但「商業機密」不該讓採購方完全無法了解測試是否適用。
接著對照實際流程檢查:測試有沒有涵蓋組織使用的語言、輸入格式、工具與權限設定?測試資料是否包含容易出錯的邊界情況?評估結果是否說明失敗案例,而非只提供平均分數?當服務改版、模型替換或新增功能時,供應商是否會通知並說明重測安排?如果模型輸出會進入其他系統,還要確認整合後的控制有沒有一併評估。
把供應商承諾納入合約、變更通知與定期複核
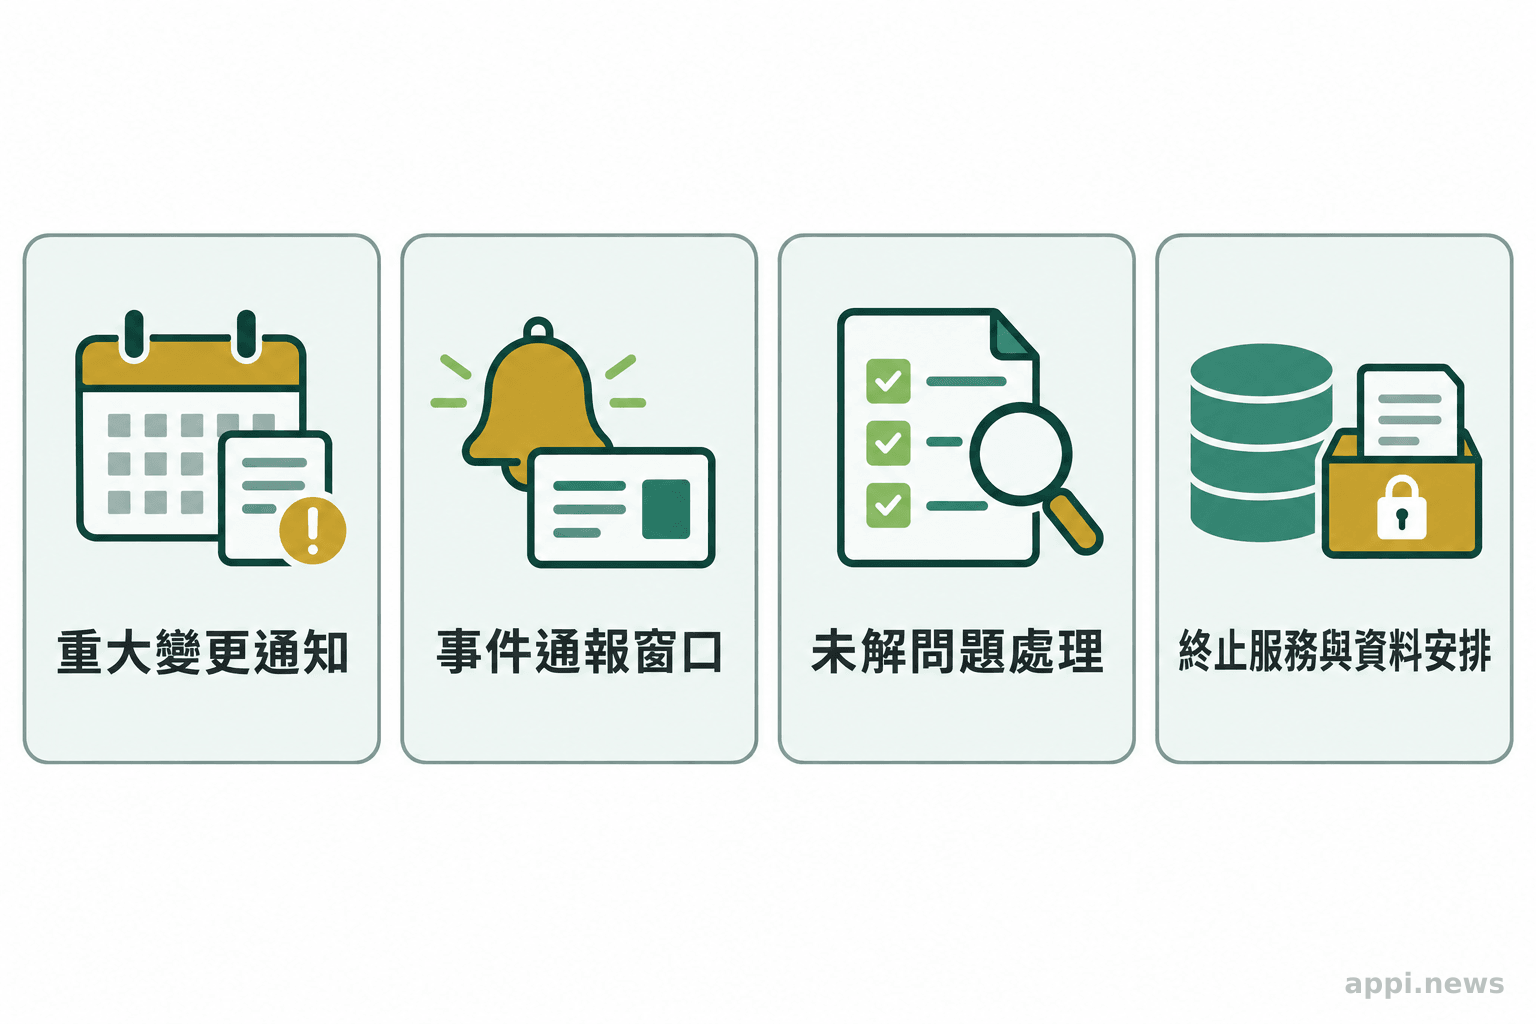
合約或採購附件可明確列出安全文件交付頻率、重大版本變更通知、事件通報時限、缺失改善回覆、複測要求,以及終止服務時的資料處理方式。這些條款讓「會持續注意安全」變成雙方可追蹤的責任。實際文字應依服務型態、資料敏感度和適用法規調整,也要確認供應商能否把承諾落實到其下游模型或雲端服務。
評估AI供應商時,可依序確認:
- 用途與邊界:模型版本、部署方式、使用者、資料類型及預定決策。
- 測試證據:測試方法、範圍、結果、限制、發現與改善紀錄。
- 變更與事件:更新通知、異常通報、停用權限及責任窗口。
- 複核方式:重大變更後重測的條件、時程與可供查驗的紀錄。
NIST AI風險管理框架將風險工作放進組織治理和系統生命週期,提醒採用者要依目標與優先事項安排管理方法。NIST框架說明 對企業而言,可把外部評估當成供應商證據的一部分,再與自身測試、權限管理、人工覆核和事件演練相互核對。評估結果若無法對應實際用途,就要補測或限制使用範圍;若有尚未修復的重大缺失,則應先指定責任人和可接受條件,再決定是否部署。
- 四層控制提供責任分工,實際效果仍看標準、資料存取、缺失修正與複測是否落實。
- 外部稽核能提供特定範圍內的證據,不能代表模型在所有用途都安全,也不會移轉企業責任。
- 採購時先界定用途與風險,再索取對應版本的測試方法、結果、限制和改善紀錄。
下次評估AI供應商時,先把組織用途和可能受影響的對象寫清楚,再逐項索取對應版本的評測方法、結果、限制與改善紀錄,同時確認複測、變更通知和事件通報由誰負責。這比單看稽核名稱或評測分數,更能判斷承諾能否落進日常治理。
常見問題:外部稽核是否等於政府認證?
不等於。這項協議提出企業採用外部評估和董事會監督的自願安排,並未因此自動成為政府對個別模型的認證;企業仍須查看評估範圍、適用要求及後續執行資料。
常見問題
Q1:AI外部稽核能證明模型安全嗎?
不能單靠稽核作出這種全面結論。稽核只能支持其測試範圍、版本和條件內的判斷,仍要搭配部署監控、事件處理與使用情境管理。
Q2:協議簽署後,企業就必須照做嗎?
協議被報導為自願承諾。具體義務仍要看文本、公司其他契約與適用法律,不能只憑簽署推定有統一的法定罰則。
Q3:採購方拿不到完整稽核報告怎麼辦?
可要求摘要、第三方確認或在保密條件下閱覽,至少取得評估範圍、方法、版本、限制與改善狀態。若關鍵證據仍無法核實,應限縮用途或延後部署決策。
Q4:模型更新後,原有稽核還有效嗎?
要看更新是否改變模型能力、資料處理、工具權限或部署方式。重大變更應重新評估受影響的風險,並保留版本與複測紀錄;舊報告不能自動代表新版本。
參考文獻
- Associated Press. (2026). Top tech firms sign an accord to ‘self-police’ AI development, Trump says. AP News. https://apnews.com/article/trump-ai-anthropic-musk-595796511f110fc006cca0d01329733e
- Reuters. (2026). Trump releases AI accord with tech executives. MarketScreener. https://au.marketscreener.com/news/trump-releases-ai-accord-with-tech-executives-ce785ad2d88cf226
- National Institute of Standards and Technology. (2023). AI Risk Management Framework. https://www.nist.gov/itl/ai-risk-management-framework


