很多人評估 AI 代理時,第一個會想到它能不能完成工作;更前面的問題是,完成這項工作究竟需要讀取哪些檔案?Apple 在 2026 年 10 月 2 日表示,將為 macOS「完整磁碟存取」加入額外控制。這項權限牽涉郵件、訊息、檔案與瀏覽紀錄等資料,代理能操作電腦時,授權範圍就成為產品安全與個人隱私的核心設計。
Apple 尚未公布新控制的具體做法與生效時間。現階段,個人使用者可以先從任務需要的資料、代理會執行的動作,以及資料是否會送到遠端服務來檢查權限;開發團隊則要把核准、紀錄、撤權和失敗處理納入流程。
一、Apple 要收緊完整磁碟存取,已知與未公布的內容有哪些?
Apple 表示將加入額外控制,讓使用者必須透過更明確的操作,才能授予完整磁碟存取;公告沒有說明新流程何時上線或如何運作。
Apple 的開發者公告指出,完整磁碟存取原本是為了讓備份應用程式正常運作,但有開發者以可能使使用者承擔風險的方式使用這項權限。Apple 提到可能涉及系統中的檔案、郵件、訊息和瀏覽紀錄,也指出通訊內容會包含與使用者交談的其他人的隱私。這是平台方對權限風險的說明,並非某款代理已被證實讀取特定使用者資料的調查結論。Apple 開發者公告
Apple 說,未來會設計額外控制,確保真正想授權的使用者能以明確操作完成設定。公告沒有說明是否會改成逐資料類別授權、是否增加授權期限、是否要求每次執行前確認,也沒有提供成效資料。因此,這則消息代表政策方向,不代表新介面或新規則已經在目前的 macOS 版本生效。
「對於通訊應用程式,這也可能損害使用者正在聯絡之人的隱私。」— Apple 開發者公告,2026 年 10 月 2 日(中文意譯)
事件背景也需要分清楚。Inc. 專欄作者 Jason Aten 指稱,Muse 在未獲他授權的情況下讀取私人訊息;Meta 則否認 Muse 未經同意讀取訊息。雙方對個案經過說法不同,不能據此推定某一應用程式如何處理每位使用者的資料。閱讀相關工具的授權畫面與服務條款,仍是使用者判斷資料處理方式的重要步驟。TechCrunch 報導
二、AI 代理為什麼會放大完整磁碟存取的風險?
風險來自廣泛資料能力與自動執行流程相遇:代理可能讀取超出任務所需的內容,也可能把資料帶入後續操作或遠端服務。
一般應用程式可能只在特定功能中讀取某份檔案;AI 代理則常要先理解自然語言指令、搜尋多個資料來源,再整理內容或操作其他應用程式。若它被要求「整理最近的工作資訊」,背後可能需要讀取文件、郵件或行事曆;如果任務邊界不清楚,代理可能擴大搜尋範圍,或把找到的資訊用在使用者沒有預期的地方。
權限本身只是允許應用程式接觸資料的門檻,並不能判斷某次讀取是否符合任務目的。代理的模型可能誤解指令,工具整合可能把不可信文件中的文字當成操作要求,或執行流程可能將敏感內容放進摘要、紀錄或網路請求。這些是依系統設計推導的風險路徑,不代表所有代理都會發生,也沒有可據以量化的普遍事故率。
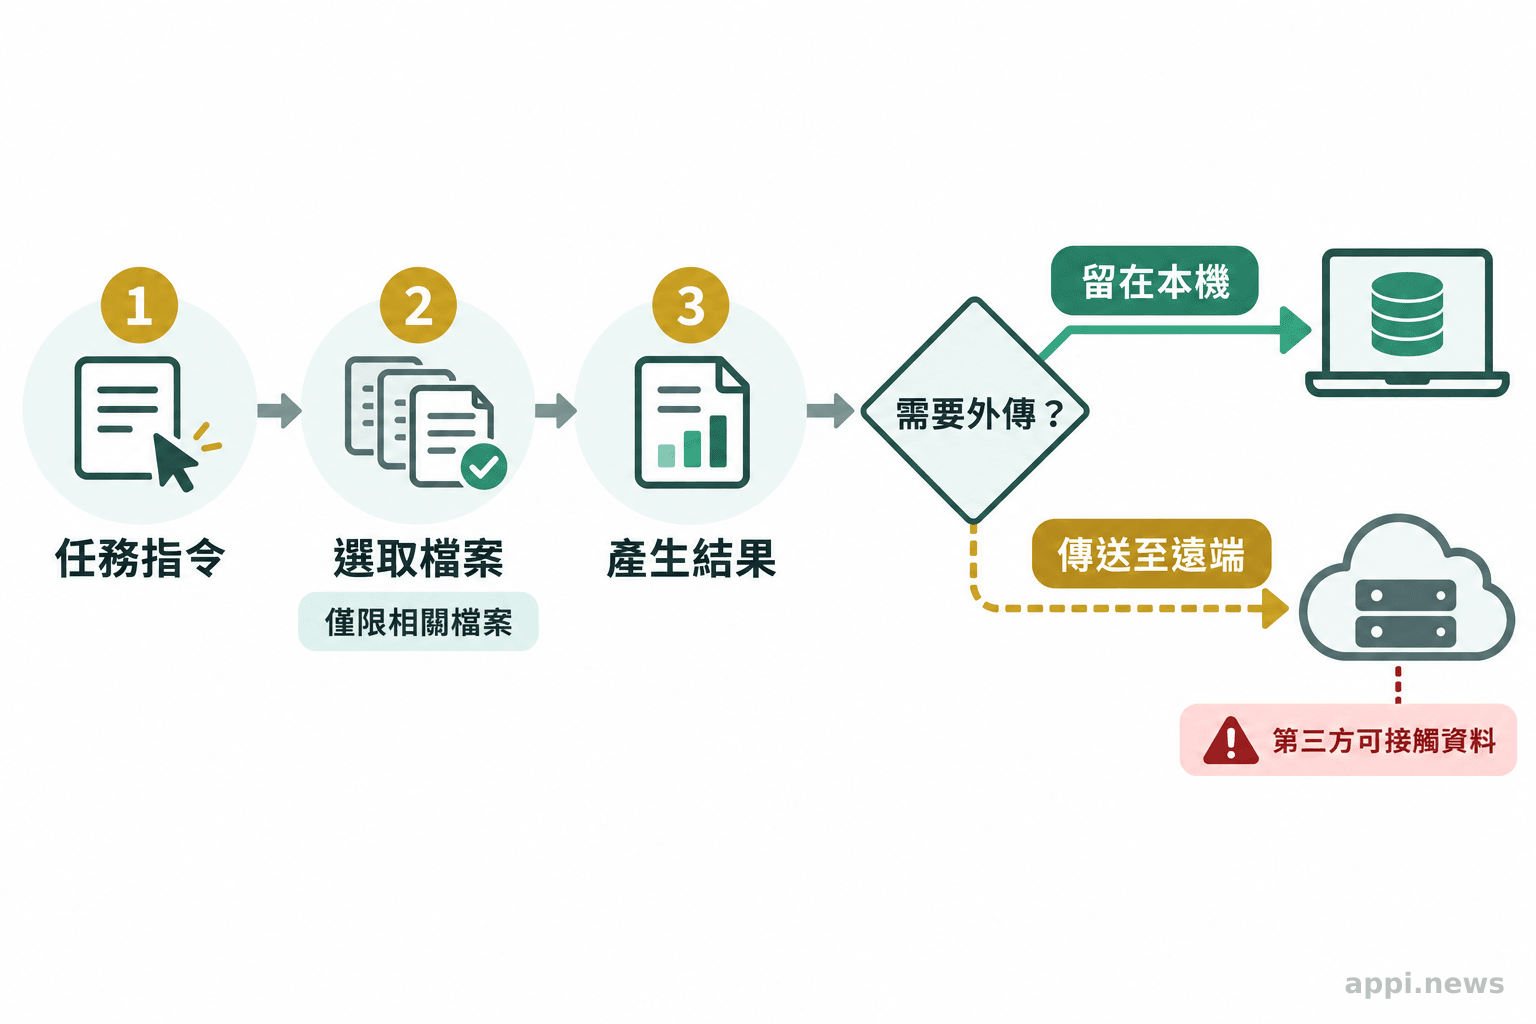
資料也可能關係到未操作代理的人。郵件、聊天紀錄和共享文件常包含同事、客戶、家人或合作對象提供的個人資料。使用者能控制自己的裝置設定,卻未必有權把所有對話內容交給另一個服務處理。Apple 特別提醒通訊資料涉及聯絡對象的隱私,團隊應把這層關係列入資料盤點。
模型在本機執行,也不能直接推論資料只留在裝置上。代理可能呼叫雲端模型、同步服務或外部工具;資料處理地點、保存時間、是否用於服務改善,應以該服務的實際說明和設定為準。沒有明確文件時,不應向使用者保證內容只會在 Mac 本機處理。
三、代理完成工作需要哪些檔案權限?
不一定。macOS 已有使用者選取檔案、特定資料夾權限與應用程式沙箱等做法,授權應依任務所需範圍和讀寫能力逐步選擇。
Apple 的文件把幾種機制分開描述。使用者可透過開啟或儲存面板挑選文件,應用程式取得所選項目的存取範圍;若選取資料夾,授權可能涵蓋該資料夾內的內容。App Sandbox(應用程式沙箱)則限制應用程式預設可讀寫的檔案範圍,並可依需求設定使用者所選檔案或常用資料夾的讀取、寫入權限。Apple:在 macOS App Sandbox 中存取檔案
macOS 的「檔案與資料夾」隱私設定可管理特定位置的存取;「完整磁碟存取」的範圍更廣,Apple 使用者指南說明,它可能允許應用程式存取其他 App 的資料,例如郵件、訊息、Safari 與 Home 資料,以及 Time Machine 備份等內容。Apple:更改 Mac 隱私權與安全性設定
「自動化」與「輔助使用」則是不同類型的能力。Apple 將自動化描述為讓 App 存取並控制其他 App;輔助使用可讓 App 執行指令或控制 Mac。它們與檔案、資料夾或完整磁碟存取各自處理不同操作,開啟其中一種不應被理解成其他權限也一併授予。Apple 的安全文件也說明,這些能力需要使用者許可,目的是避免它們繞過其他保護。Apple:macOS 檔案存取控制說明
| 授權方式 | 典型範圍 | 適合評估的任務 | 主要限制 |
|---|---|---|---|
| 使用者挑選檔案 | 使用者選定的檔案或資料夾;可依設定讀取或寫入 | 摘要一份報告、整理選定專案資料 | 任務新增資料時,通常要再選取;資料夾可能包含不相關的子檔案 |
| 特定資料夾存取 | 桌面、文件、下載等指定位置,依系統設定與應用程式能力而定 | 在固定工作目錄內搜尋或存檔 | 資料夾內可能混有其他任務或他人的資料 |
| App Sandbox | 應用程式自己的容器及明確允許的資源 | 能在應用程式指定工作區內完成的功能 | 跨 App 或跨資料夾工作需要額外設計與授權 |
| 完整磁碟存取 | 涵蓋範圍廣,可能包括多個 App 的敏感資料 | 確有跨多類受保護資料需求且經審慎評估的流程 | 可能超過單一任務需求,須強化核准、監督和撤權 |
安全能力也有實作限制。Apple 說明,透過檔案選擇器取得的範圍可能以安全範圍網址管理;若要在應用程式關閉後保留存取,開發者需妥善使用安全範圍書籤。使用者選定資料夾的授權也可能延伸到子項目,因此「只選了一個資料夾」不一定代表只會碰到一個檔案。設計時還要確認代理是否只需讀取、是否真的需要寫入,以及它能否刪除或對外傳送資料。
四、個人與團隊如何設計權限邊界?
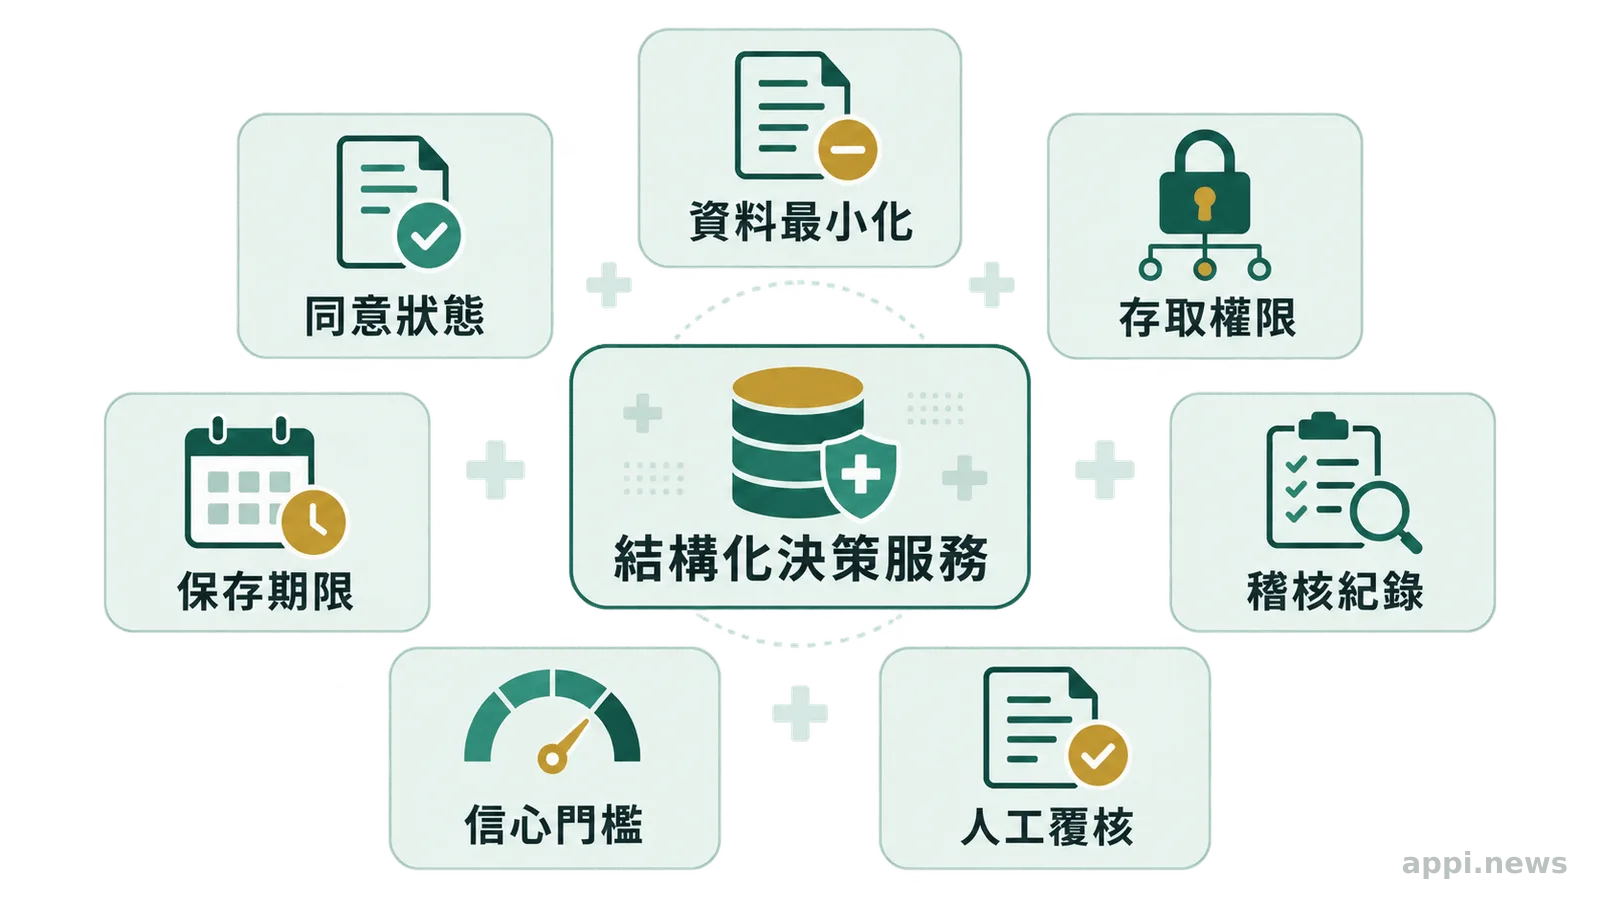
先把任務拆成必讀資料、可寫入位置與可採取動作,再選擇範圍最小且足以完成工作的授權,並安排核准、紀錄和撤權。
個人使用者可從一次具體工作開始盤點。例如,若需求只是摘要一份 PDF,就先透過檔案選擇器提供該文件;若代理要整理專案,可建立一個只放相關資料的工作資料夾。只有當工作確實需要跨多個受保護區域時,才評估是否需要更廣的權限,並先了解代理是否會連接雲端服務、儲存輸出或保留對話紀錄。
授權時也要分開看「讀取」和「修改」。讀取信件來產生摘要,與代替使用者回覆、移動或刪除郵件,是不同風險等級。將輸出先存到指定位置、寄送或刪除前要求人工確認,可以讓高影響動作多一道檢查。完成任務後,回到「系統設定 > 隱私權與安全性」檢視仍保留哪些權限;不再使用的代理應移除授權,並確認應用程式內的登入與連線也已關閉。
開發團隊需要把權限政策落在責任分工上。產品設計應明確說明代理何時啟動、會讀取哪些資料、結果交給誰,以及哪些操作需人工同意。IT 或管理者要確認核准者、適用裝置、例外流程和緊急撤權方式;安全與法務團隊則需檢視第三方資料、保存政策和供應商處理條款。
「App Sandbox 的主要功能,是把應用程式限制在正常運作所需的最低權限集合。」— Apple 開發者文件,中文意譯。原文
存取紀錄應能回答誰核准了權限、代理在何時讀取或修改哪些資料,以及資料是否傳到外部服務。紀錄本身也會形成敏感資料,需限制可查看的人員和保存時間。測試時可使用合成資料,並刻意檢查錯誤指令、權限不足、服務中斷或代理誤判時,系統是否停止操作、提示使用者並保留必要的稽核資訊。
五、授權前的判斷標準與後續觀察
先回答代理要完成的任務、必讀資料、可修改位置、資料責任人與失敗處理方式;若授權範圍超出這些需求,就應縮小權限或重新設計流程。
- 寫明任務邊界:列出觸發條件、使用者、輸入資料、預期輸出和完成後動作。
- 標出資料範圍:確認哪些檔案必須讀取,是否包含郵件、訊息或他人資料,能否改用指定檔案或隔離資料夾。
- 分開讀寫與操作權:判斷代理是否需要修改資料、控制其他 App、使用輔助使用功能或連接網路;不要把不同能力混為一談。
- 查明資料處理去向:閱讀服務商對本機與遠端處理、資料留存和模型訓練的說明,並確認不確定時由誰查明。
- 設定確認、紀錄與撤權:指定高影響操作的人工確認者、存取紀錄責任人、任務結束後的撤權方式,以及代理出錯時的接手人。
使用者可在 macOS「系統設定 > 隱私權與安全性」檢視「檔案與資料夾」、「完整磁碟存取」、「自動化」和「輔助使用」等項目。這些權限名稱相近,但能力不同;逐項確認 App 名稱和授權理由,並和實際任務逐一對照。若只能靠完整磁碟存取才能運作,開發者應能解釋具體資料依賴、為何較窄權限不足,以及如何限制讀取後的用途。
Apple 新公告值得追蹤,但在新控制公開前,個人與組織仍應依目前的系統設定、應用程式文件和服務條款做判斷。政策改動可能提升授權時的透明度,卻無法單獨處理代理指令誤解、資料外傳或管理者責任。可落地的權限設計,要同時處理資料範圍、操作影響、資訊去向和例外處置。
- 目前已知的是 Apple 將增加更明確的完整磁碟存取控制,實施細節與時間尚未公布。
- macOS 已有使用者選取檔案、特定資料夾與 App Sandbox 等較窄範圍的機制,任務需求應先從這些選項評估。
- 代理可能接觸第三方個資,也可能使用遠端模型或工具;本機執行不等於資料只留在本機。
- 授權前列明任務、資料範圍、讀寫能力、核准者、存取紀錄與撤權方式。
常見問題
Q1:完整磁碟存取會讓 AI 代理讀到整台 Mac 的所有資料嗎?
Apple 將完整磁碟存取描述為可存取範圍廣泛的權限,可能包括其他 App 的資料、檔案、郵件、訊息、瀏覽紀錄與備份等。實際能力仍取決於 macOS 保護機制、應用程式設計及其他存取控制,不宜簡化成每個 App 必然讀取所有內容。
Q2:只讓代理讀取某個資料夾,就能確保其他資料不會被讀取嗎?
指定資料夾能縮小授權範圍,但資料夾可能含有不相關檔案或子資料夾;代理也可能透過其他已授權功能取得資料。應檢查資料夾內容、其他系統權限和服務連線,並用測試確認應用程式的實際行為。
Q3:代理在 Mac 本機運作,資料就不會傳到網路上嗎?
不能只根據程式在本機執行就下這個結論。代理仍可能呼叫遠端模型、雲端同步或外部工具。應查閱服務商的資料處理與保存說明,必要時向管理者確認網路流量和紀錄政策。
Q4:團隊中誰應負責核准與撤銷代理權限?
應依組織的資料責任和裝置管理流程指定核准者,並明確安排 IT、安全或系統管理者的撤權工作。還要設定代理失敗時的人工接手人,以及存取紀錄的檢視和保存責任,避免權限核准後無人管理。
參考來源
- Apple (2026). Updates to Full Disk Access in macOS. *Apple Developer News
- Apple (2026). Change Privacy & Security settings on Mac. *Apple Support
- Apple (n.d.). Accessing files from the macOS App Sandbox. *Apple Developer Documentation
- Apple (2021). Controlling app access to files in macOS. *Apple Platform Security
- Perez S. (2026). Apple says it’s tightening macOS ‘Full Disk Access’ controls due to new risks from AI agents. *TechCrunch
- Apple (n.d.). Configuring the macOS App Sandbox. *Apple Developer Documentation