
收到網購業者的個資外洩通知,先到官方網站或 App 查公告,再核對後續簡訊;任何要求輸入信用卡資料、帳密或簡訊驗證碼的連結都不要點。資安署 2026 年 11 月 11 日的自保提醒指出,詐騙者可能掌握姓名、訂單或消費細節來增加可信度;這些資料本身無法證明對方是真客服。若已輸入資料,可依可疑簡訊點開後的處理順序分流處理。
防詐簡訊的5個檢查重點
1. 官方公告是否說明事件與受影響資料
不要從通知簡訊裡的連結進入公告頁。自行開啟平常使用的官方 App,或手動輸入業者官網網址,確認公告日期、受影響的資料類型、通知方式與客服聯絡方式。資安署提醒,收到疑似通知時應自行開啟官方網站或 App 查證,避免沿用訊息提供的連結。
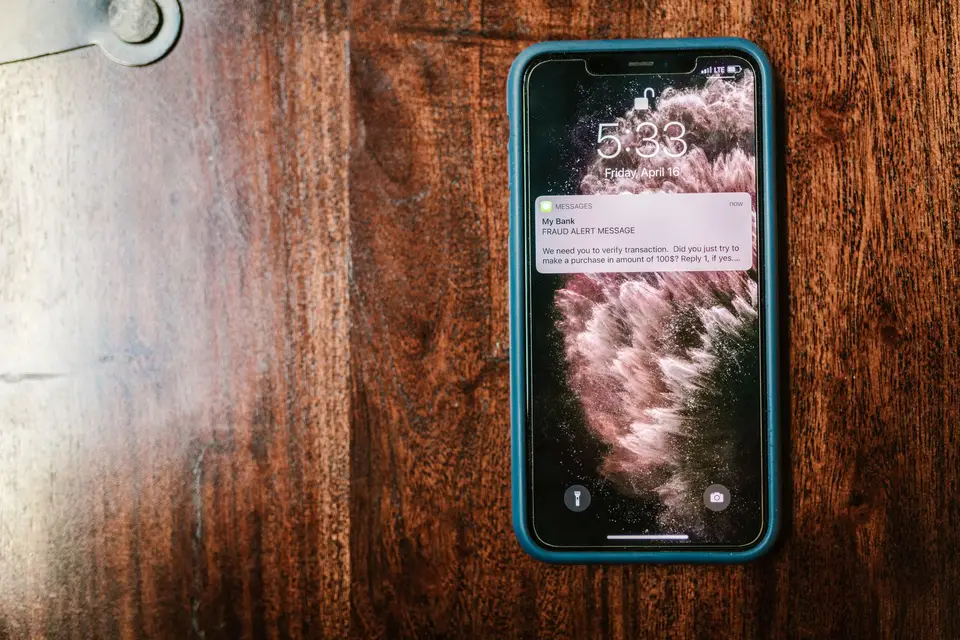
2. 寄件名稱與網址是否能由官方管道核對
簡訊顯示的商家名稱、熟悉的訂單內容或客服電話,都不能單獨證明訊息是真的。不要回撥簡訊中的電話,也不要掃裡面的 QR Code;從官網公告找客服電話,或在已安裝的官方 App 內詢問。中華郵政防詐資訊提醒,假冒電商或物流通知可能附上釣魚連結,應避免點擊不明簡訊連結。
3. 是否用退款、補款或帳戶異常催促操作
如果簡訊稱訂單異常、要退款、補繳費用或重新驗證帳戶,先停止操作,再透過官方 App 或官網確認。數位產業署的防詐說明提醒,這類說法若伴隨陌生連結,應避免點擊,也不要提供密碼、簡訊驗證碼或其他敏感資料。要求操作 ATM、網路銀行或透過通訊軟體退款時,立即停止聯絡並打 165 查證。
4. 網頁是否索取信用卡、密碼或一次性驗證碼
只要頁面要求輸入信用卡卡號、有效期限、安全碼、網路銀行密碼或簡訊驗證碼,就不要繼續。數位產業署整理的會員點數釣魚案例指出,釣魚訊息可能以會員點數或優惠為由,誘導民眾提供身分證字號、信用卡資料與一次性驗證碼,後續可能造成盜刷或支付工具遭綁定。外洩通知不需要讀者經由陌生簡訊連結交出這些資料。
5. 已點連結或輸入資料,就按資料類型處理
若只點開連結但沒有輸入資料,關閉頁面並從官方 App 檢查帳戶活動。若交出密碼,先從官方網站更換該帳號密碼,其他共用相同密碼的帳號也要一併更換,並開啟雙重驗證;可參考Passkey 與簡訊驗證碼的差異及台灣設定方式。若輸入信用卡資料或驗證碼,立即聯絡發卡銀行確認交易、停卡或換卡;遇到疑似詐騙可撥打 165 反詐騙諮詢專線。
官方公告提供的是事件範圍與正確聯絡方式,後續訊息仍須逐一核對。判斷時回到三件事:網址是否由官方管道取得、要求的操作是否能在官方 App 內找到、是否索取金融或登入資料;有一項無法確認,就先不要輸入資料,改打官網公布的客服或 165。
常見問題
收到個資外洩通知後,簡訊連結可以點嗎?
先不要點,請自行開啟業者官方網站或 App 查證通知內容。若公告列有客服電話,從公告找號碼聯絡,不使用簡訊內的網址或電話。
我已經在簡訊連結輸入信用卡或帳密,現在該做什麼?
輸入信用卡資料或驗證碼後,立即聯絡發卡銀行確認交易並詢問停卡處理;輸入密碼則從官方網站更換,並更新其他共用該密碼的帳號。遇到疑似詐騙可撥打 165 查證,也可參考可疑簡訊已點開或輸入資料後的處理步驟。


