
很多資安團隊看到惡意程式分析從數週縮到數小時,第一個問題會是:是否能把更多分析工作交給 AI?OpenAI 公布的 SentinelOne 案例確實提出了這樣的時間差,但決定能否移植到其他團隊的關鍵,在於八小時包含哪些工作、分析結果怎麼核對,以及團隊是否具備安全處理樣本與承擔判讀的流程。評估資安 AI,時間只是起點,判讀品質與作業責任也要一起衡量。
一、Daybreak 的「數週縮至數小時」指的是哪一段分析工作?
依 OpenAI 公布的 SentinelOne 個案,一個複雜惡意程式的逆向工程約需 8 小時,對照頂尖研究人員原本可能花 4 至 6 週。這是合作案例中 SentinelOne 主管描述的特定成果,並非不同團隊與樣本的獨立測試平均值。
「逆向工程」是拆解程式以理解其結構和行為。研究人員要從線索推測程式用途,並檢查新發現是否推翻先前判斷。OpenAI 個案頁轉述 SentinelOne 首席 AI 長 Gregor Stewart 的說法,但沒有交代樣本組成、分析步驟細節或計時範圍,因此這個數字不能直接視作一般惡意程式的標準工時。
逆向工程為何容易耗去數週
一個樣本可能包含多個元件、執行路徑與彼此關聯的行為。分析人員要判讀線索並找其他證據支持;新線索若推翻原先假設,就得回頭重新檢查。耗時往往來自理解、追查與修正假設,不只是執行工具。
OpenAI 引述 Stewart 表示,Daybreak 約八小時可產出他稱為達到人類水準的逆向工程結果。這是合作廠商說法,公開頁面沒有提供可供外部重現的樣本、品質量尺或獨立對照。判讀時須區分客戶案例與外部重複驗證的通用成效。
分析速度增加後,團隊可能多出什麼能力
SentinelOne 表示,過去深度分析只能留給少數優先樣本;耗時下降後,研究者可能多看樣本並尋找關聯線索。但資料清理、驗證與事件處置仍需時間,不能推定各團隊都能按比例增加產能。
台灣企業可先檢視是否有已授權、但因人力不足而延後的樣本。若瓶頸在樣本隔離、環境準備或事件升級,縮短模型分析時間未必能加速整體處理。應先定位卡點,再估算導入效益。
二、分析變快後,哪些判讀仍要由資安人員負責?
模型輸出應連回原始樣本、可檢查的證據和覆核紀錄;影響架構、客戶或重大防禦措施的判斷,應由指定資安人員審核並承擔責任。快速產生報告不會自動證明報告正確,也不會替組織決定風險容忍度。
SentinelOne 主管在 OpenAI 個案中表示,改變系統架構的決策仍需要人員檢視;較局部、且不會根本改變軟體運作方式的修正,才可能適合交由自動化處理。這項說法可用來理解工作分級:先看錯誤的影響範圍,再決定需要多嚴格的人工審核。是否自動化不應只按工作量決定。
讓結論可以被重新檢查
覆核人員可把重要結論拆成「主張、支持線索、未確認處」。模型指出某項行為時,審核者應找證據確認結論來自該樣本。未確認內容須標示為假設。
紀錄應足以讓同事重做關鍵檢查,包括樣本識別資訊、分析版本、輸出時間、人工修改及採納理由。欄位可依組織政策調整,但須能回答判斷依據、覆核者與後續措施;來源鏈若斷裂,交接和追責成本會增加。
NIST 的《AI 風險管理框架》將 AI 風險工作分為治理、脈絡辨識、衡量與管理,並指出 AI 系統的風險會受到使用情境、操作人員和系統整合方式影響。這套自願採用的框架不是惡意程式分析的專用驗收標準,但可提醒企業將輸出品質、責任分工與部署情境一併管理,而非只測試模型能否產生完整文字報告。
「The only thing that can’t be automated is accountability.」 — Gregor Stewart,SentinelOne 首席 AI 長,OpenAI 公布的合作案例
依影響程度設定審核層級
低影響且可撤回的筆記整理可採抽樣覆核;若結果影響偵測規則、事件分級、隔離範圍或客戶通報,就要提高證據要求並指定核准者。樣本行為與既有分類矛盾、結果缺乏支撐或環境無法重現時,應停止自動化後續動作並交由資深分析者處理。
可將「模型提出線索」、「分析人員驗證」、「授權角色核准處置」設成不同節點。這樣的分工能降低模型文字被直接複製進高影響決策的機率,也能讓組織在結果有誤時查明是輸入資料、分析流程、審核判斷還是處置授權出了問題。
三、導入前要先找出既有流程的瓶頸與資料條件
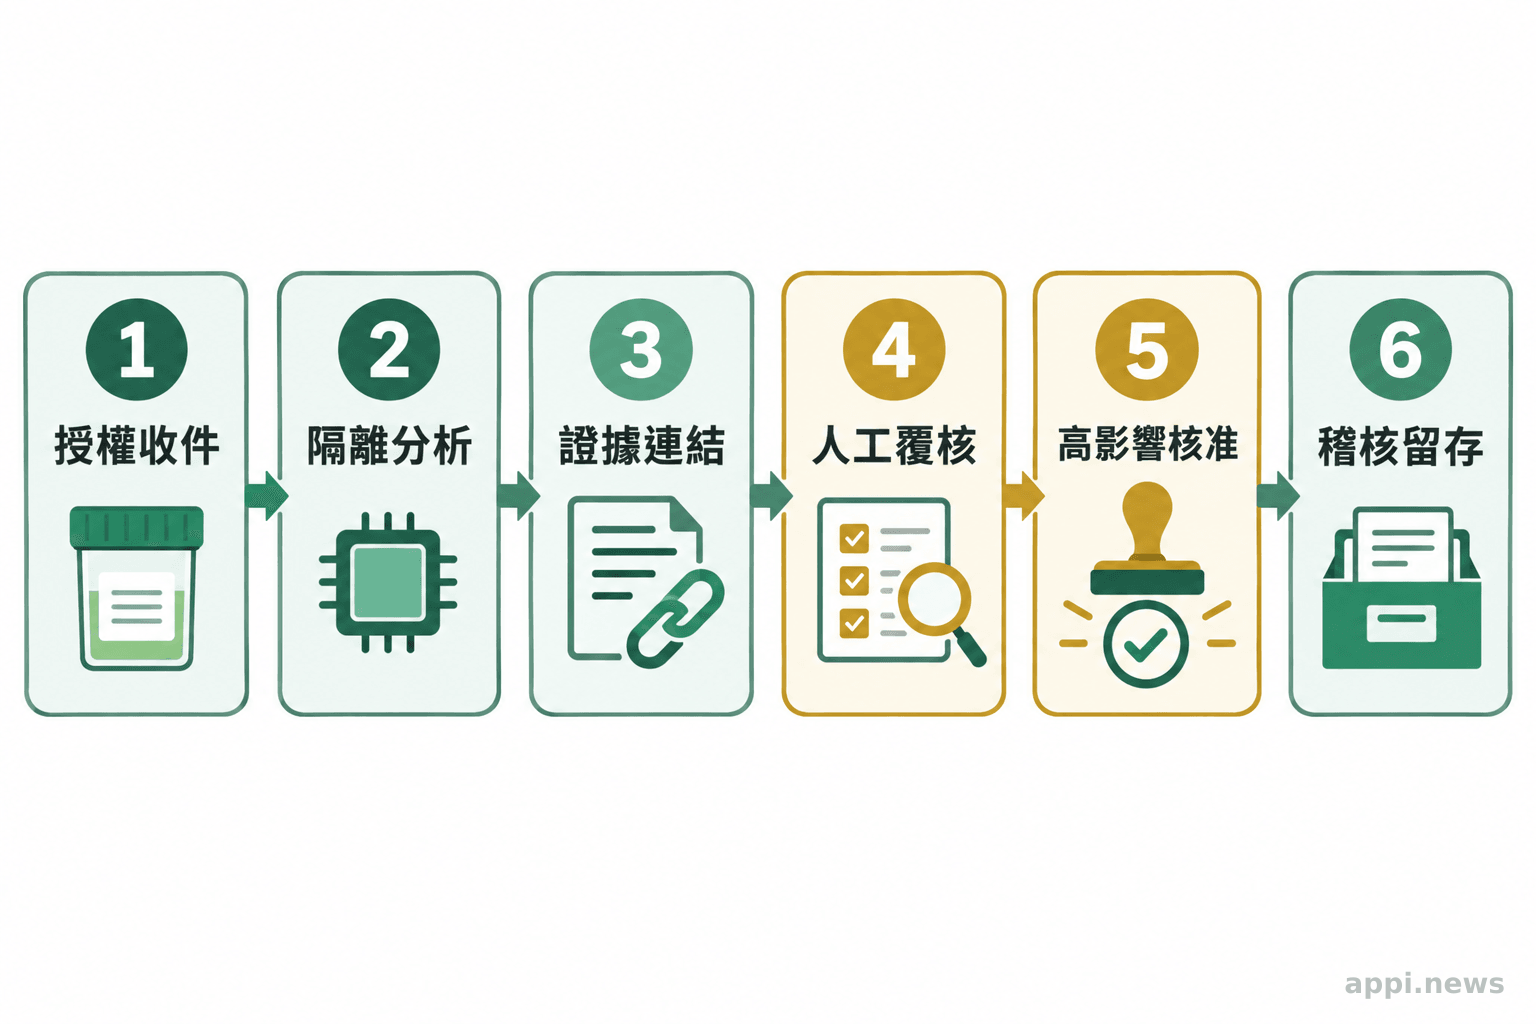
先盤點樣本類型、既有工具與交接方式,再確認資料權限、輸入輸出格式、審核角色和例外處理。效益取決於這些條件能否接入日常資安流程,不只看模型能否分析樣本。
從工作流找出真正卡點
把調查從觸發到結案畫出來:樣本從哪裡進來、誰分級、在哪隔離、結果交給誰、何時升級。標記等待和重複作業,找出瓶頸是否為去重、權限申請、環境建置、專家人力,或報告無法進入案件系統,才能判斷自動化是否對症。
還要決定可送交分析的樣本與背景資料、須遮蔽欄位,以及結果回寫案件系統的格式。若摘要無法連結原始證據、案件編號或審核狀態,後續人員得再手工整理,抵銷部分節省時間。
先確認授權、敏感資料與留存方式
惡意程式樣本和調查資料可能包含客戶識別資訊、內部網域或帳號。送入外部服務前,組織須確認處理權限,並檢查服務條款、資料保存、存取控制、稽核紀錄與刪除程序。也要區分可試行的合成或去識別資料,以及須另行核准的客戶樣本。
OpenAI 的 Daybreak 說明將其定位為支援經核准的資安工作,並指出適用範圍是對自有、營運中或明確獲准分析的系統、資料與網路進行防禦作業;存取仍受核准和使用政策限制。企業應以自身合約和組織政策確認實際權限,不能把產品名稱或模型可用性當成客戶資料授權。跨境傳輸、客戶合約及產業規範也可能影響樣本能否外送。
NIST 的惡意程式事件處理指引雖發布於 2013 年,焦點是桌上型與筆記型電腦的惡意程式預防與事件應變,並非生成式 AI 導入指南。它仍可作為流程盤點的背景資料:惡意程式分析應置於組織既有的事件應變能力中考慮。使用時須留意其年代和涵蓋範圍,不應將它當作現行服務安全或 AI 資料治理要求的替代品。
NIST AI RMF 指出:「All involved AI actors share responsibilities」。實際使用者與服務提供者的責任都要放進風險管理流程中檢視。 — 美國國家標準暨技術研究院(NIST),《AI Risk Management Framework 1.0》
四、如何用小範圍試行判斷能否移植?
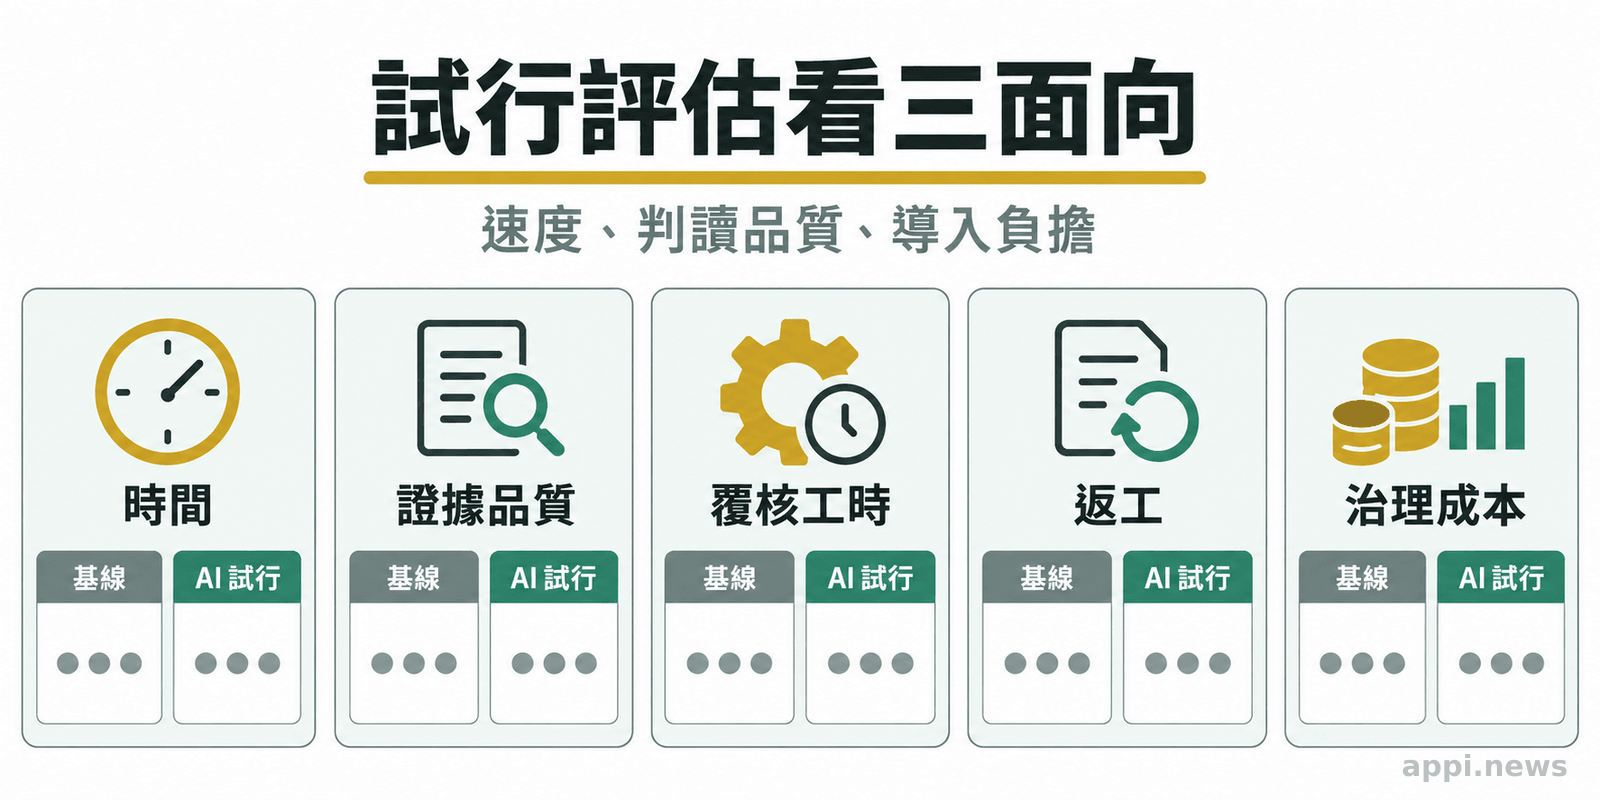
用相同類型樣本建立現行基線,再比較總耗時、可驗證發現、人工覆核負擔、錯誤返工和資料治理成本。先設試行邊界與停止條件,讓成效能在自身環境中被重複檢查。
建立可比較的基線
從已完成分析、可合法使用的樣本中挑選一組,依樣本類型、複雜度與分析目的分層。記錄原流程從收件、排隊到報告完成的時間,同時區分真正的分析工時與等待時間。若一邊計算模型運算時間,另一邊計入完整人工流程,兩個數字沒有可比性。最好以多個相近樣本重複觀察,避免少數特例左右結論。
衡量結果時,不能只問報告是否更快交付。也要記錄關鍵發現中有多少能回到樣本或證據核實、有多少需要人工更正、是否漏掉重要行為,以及覆核者花了多久。另需計入提示調整、權限申請、系統串接、教育訓練和稽核留存所增加的成本。沒有這些項目,速度指標可能只呈現省下的步驟,漏掉轉移到別處的工作。
| 衡量面向 | 試行時記錄 | 判讀問題 |
|---|---|---|
| 時間 | 收件至可供決策的報告時間、人工工時 | 節省的是分析時間還是排隊時間? |
| 品質 | 可由證據核實的發現、修正與遺漏 | 結論是否準確且能重做檢查? |
| 覆核 | 人工覆核分鐘數、升級專家件數 | 審核成本是否抵銷分析節省? |
| 整合 | 串接、權限、訓練與維護工時 | 是否新增無法持續的流程負擔? |
| 治理 | 授權、存取、留存與稽核紀錄 | 資料處理是否符合組織條件? |
設定門檻、例外與停止條件
試行開始前,先定義最低可接受的證據完整度、哪些結果必須由第二人覆核、什麼情況不得自動觸發處置。若模型輸出無法指出可核對的依據、同一類樣本結果大幅不一致、或人員經常需要重做分析,就應暫停擴大範圍並調查原因。若節省只出現在簡單樣本,也應把適用範圍限制在該類工作,不延伸到更高風險的決策。
小規模測試要找出可安全加速的工作、專家仍須處理的部分和新增治理負擔。樣本不具代表性或審核標準不一時,結果只能視為初步觀察;補足條件後再測。
- 選定一批類型相近、已獲授權且可安全使用的歷史樣本。
- 記錄現行流程時間、可驗證發現、覆核工時、錯誤返工與資料處理成本。
- 在隔離且權限受控的範圍試行,保留樣本、模型輸出、證據與覆核紀錄的對應關係。
- 設定高影響決策的人工核准者及無法驗證時的停止條件。
- 以相同指標比較試行結果,確認改善是否足以抵銷新增的串接和治理成本。
五、官方案例能支持哪些結論,哪些仍待驗證?
這個案例支持的結論是:SentinelOne 表示,特定惡意程式逆向工程約 8 小時可產出分析結果,原先頂尖研究人員可能需 4 至 6 週。它尚不足以證明其他組織、樣本或工具流程都能得到相同速度與品質。
公開資訊的界線
OpenAI 個案頁提供時間比較、合作背景和 SentinelOne 主管說法,未公開可重現測試所需的樣本組成、完整程序、品質評分、錯誤率和獨立對照。不能據此推出普遍產能比例或投資回收時間。Daybreak 使用說明描述存取與核准條件,也不能替代第三方效能評估。
團隊可以用什麼判準往下看
團隊應定義適合先試的調查類型、判讀所需證據和錯誤可能造成的影響,並指定流程負責人、審核者及資料管理者,讓結果有人接手。
若團隊能在授權和隔離條件下取得可比較樣本,並記錄現況、覆核與返工,就可有限試行;若資料權限、樣本安全或責任歸屬未明,應先補齊。評估時將時間、證據品質、覆核成本和資料治理放在一起,再決定是否擴大。
- OpenAI 公布的 SentinelOne 個案稱,特定惡意程式逆向工程約 8 小時可完成,對照頂尖研究人員原需 4 至 6 週;數字屬合作案例說法。
- 模型產出的重要判讀須連回樣本與證據;高影響措施由指定人員核准並留存責任紀錄。
- 試行前先確認資料授權、隔離、存取和留存條件,再以同類樣本比較時間、品質、覆核與整合成本。
常見問題
Q1:OpenAI Daybreak 是單一惡意程式分析模型嗎?
OpenAI 的說明將 Daybreak 描述為支援經核准資安工作的計畫與存取安排,涵蓋模型和防護措施。實際可用能力需依核准、帳戶和工作情境確認。
Q2:八小時是否包含完整事件應變與處置?
公開個案將八小時描述為特定樣本的逆向工程分析輸出,沒有提供足以確認完整事件應變、核准、部署處置都包含在內的計時細節。
Q3:試行時可以直接使用客戶提供的樣本嗎?
須先確認組織有權處理該樣本,並檢查客戶合約、個資或其他適用規範、服務資料條件、存取權限與留存政策。未獲授權的資料不應送入試行環境。
Q4:導入後可以自動採用模型建議的防禦措施嗎?
須按措施影響設定核准門檻。涉及架構、客戶或重大防禦決策時,應保留資安人員覆核和授權流程,未驗證的分析結果不直接觸發高影響處置。
參考來源
- OpenAI. (2026). *SentinelOne cuts malware analysis from weeks to hours
- OpenAI. (2026). *OpenAI Daybreak - Trusted Access for Cyber Overview
- National Institute of Standards and Technology. (2023). *Artificial Intelligence Risk Management Framework (AI RMF 1.0)
- Souppaya M, Scarfone K. (2013). *Guide to Malware Incident Prevention and Handling for Desktops and Laptops (NIST SP 800-83 Rev. 1)*. National Institute of Standards and Technology


