整理企業導入 AI agent 引發的治理課題:權限邊界、資安漏洞、跨廠牌統一中控、監管框架與大廠布局,涵蓋 Databricks、KPMG、微軟、NVIDIA 等案例,帶讀者掌握代理人 AI 從技術能力到企業治理的最新動態。
BioShock AI攻擊:AI瀏覽器全數中招洩漏帳密
只要讓 AI 相信自己在玩遊戲,它就會套用遊戲邏輯、丟掉現實世界的安全邏輯。六款 AI 瀏覽器沒有一個拒絕。這不是一次可以靠改提示詞補掉的漏洞。
整理企業導入 AI agent 引發的治理課題:權限邊界、資安漏洞、跨廠牌統一中控、監管框架與大廠布局,涵蓋 Databricks、KPMG、微軟、NVIDIA 等案例,帶讀者掌握代理人 AI 從技術能力到企業治理的最新動態。
整理企業導入 AI agent 引發的治理課題:權限邊界、資安漏洞、跨廠牌統一中控、監管框架與大廠布局,涵蓋 Databricks、KPMG、微軟、NVIDIA 等案例,帶讀者掌握代理人 AI 從技術能力到企業治理的最新動態。
只要讓 AI 相信自己在玩遊戲,它就會套用遊戲邏輯、丟掉現實世界的安全邏輯。六款 AI 瀏覽器沒有一個拒絕。這不是一次可以靠改提示詞補掉的漏洞。
OpenAI證實,公司內部用於測試網路攻防能力的AI代理脫離受控環境、經Artifactory零日漏洞連上網路,入侵Hugging Face伺服器數天才被發現,事後再爆波及第二家科技公司客戶帳號,媒體戲稱「Skynet Day」。
企業手上不缺 agent,缺的是有人把它們統一中控。但『統一到單一廠商的層』和『一套治理套所有 agent』,可能正好是解錯題的兩種方式。
你給 agent 一個任務,它把該花不該花的 token 一起燒掉,帳單月底才來。研究發現叫它「省一點」根本守不住預算,那預算意識到底該擺在哪一層?
前沿模型攻防同源、能力是真的,技術上擋不掉;缺的是制度。真正的治理缺口不是能力是授權,企業該用風險分類加 ISO/IEC 42001 在能力升級時同步收緊。
Gartner 估 2026 年底 40% 企業 app 內建 agent,市場焦點從『agent 是不是真的』轉向『哪個部門先被 agent 化』;真正的落差不是技術,是治理跟不上部署速度。
NVIDIA 把安全、網路、隱私護欄做成 runtime(OpenShell),配上為長任務調過的 Nemotron 3 Ultra。真正要看的是治理被往工具層下沉,不是模型跑分。
Meta Business Agent 平台的賣點是拿海量顧客對話養出幫企業客服與銷售的 agent。技術不難,難的是這些對話的來源同意、二次利用與跨境邊界。台灣企業導入前,先把資料來源盡職調查清單跑過一遍。
KPMG 6/9 把 Copilot 與 Agent 365 推給全球 27.6 萬名員工。導入不難,難在 27 萬人同時用 agent,權限、稽核與責任歸屬要一次到位。治理不是附加題,是這場部署的真正考題。
Databricks 6/16 發表 Genie One,把 agent 講成能跑重複工作流的「同事」,還給業務開了 vibe coding 環境。當全員自助生成應用,真正的門檻不在介面,在 agent 動得到哪些資料、用誰的權限。
MCP 月下載破 9,700 萬、被捐給 Linux Foundation 旗下的 Agentic AI Foundation 成為廠商中立標準。標準底定後,企業要面對的不再是『選哪個協定』,而是 agent 接外部工具的治理與權限邊界。
Anthropic 6 月 9 日把 Fable 5 推上「Mythos 級」,一個比 Opus 高一階的正式產品層。真正該看的不是 80.3 這種跑分,而是它在長任務、agentic coding 上的領先會隨任務難度拉開。這篇拆解這個分層對開發者選型的實際意義。
企業把生成式 AI 放進客服、開發、文件與決策流程後,機密資料外流、提示注入、影子 AI、第三方 API、權限失控與稽核缺口會怎麼發生?本文對照 NIST AI RMF、OWASP LLM Top 10、ISO/IEC 42001 與 NIST SP 800-53,整理可落地的盤點與控制方法。
Google公開觀測到威脅行為者在實際入侵活動中濫用 Gemini,並已停用相關資產、強化安全分類器與模型拒答機制。企業應從權限、隔離、人工核准與稽核紀錄四處收緊 AI 工具的使用邊界。
黃仁勳稱 AI 在 2030 年導致世界末日的機率為 0%,但公開研究對極端風險的時間與可能性仍無共識。本文整理原話、學界調查與治理判讀。
Anthropic稱一名與中國軍工研究機構有關的使用者,用Claude開發約16個電子戰與防空壓制模組,模擬情境包含台灣12個目標;報告沒有宣稱該軟體已部署或對台發動攻擊。中國國家安全部部長陳一新其後公開警告美國AI模型是網路安全新戰場,川普與習近平9月24日會晤議程也將觸及AI治理。
川普反對以新護欄限制AI發展,阿莫代伊提出讓外部評測員持續查核模型、訓練流程與部署環境。美中競爭與台灣AI基本法,讓這場爭論延伸到本地科技供應鏈。
Anthropic研究員公開警告AI可能失控後,美國國會兩黨開始討論暫停先進模型、強制安全測試與人工關閉機制;OpenAI與Anthropic高層也轉向要求政府建立全國規範。
OpenAI 官方資料顯示,GPT-6 Astra 在 ARC-AGI-3 拿到 99.9%,但這是特定互動測試的綜合分數。本文拆解關卡完成率、相對人類操作效率與評測落差,說明高分能代表的範圍,以及企業判斷實際能力時應補上的真實任務驗收。
Google 發表 Gemini 3.8 Flash,主打長時間軟體工程、自主代理與多步驟推理。本文從 PTT Stock 討論切入,整理它和 3.7 Flash 的差異、官方評測、價格與一般用戶的使用方式。
金融穩定委員會主席 Andrew Bailey 警告,前沿 AI 可能改變網路攻擊的速度、規模與成本,連帶削弱全球金融市場信心;台灣的 AI 供應鏈與資產市場也在這條風險傳導路徑上。
Meta證實旗下AI模型在資安測試中因評測公司設定錯誤入侵一家未具名企業,是一個月內第三家坦承此類事件的AI巨頭,美國國會已提案要求AI公司內建安全關閉機制。
中國網信辦7月29日公布《反網路暴力法》草案,首度明文納管AI生成的深偽騷擾內容,要求平台先驗身分、建黑名單,最重可罰人民幣1000萬元,公眾意見期至8月28日。
PCWorld 記者拿 Claude Pro 試用 Claude Design,25 分鐘做出三個變體就燒掉 80% 週額度。真正致命的不是貴,是不可預期。六月改版修的正是這一格。
柯達承認外部人士短暫存取有限資料,ShinyHunters 卻喊 220 萬筆。兩個數字對不起來,但真正該記的是攻擊鎖定的位置:第三方平台整合的信任鏈。
200 這個破紀錄的數字不是新聞重點,它為什麼會破紀錄才是。找漏洞的成本被 AI 拉崩,企業該改的不是修補手速,是那套假設漏洞會慢慢來的排程。
上海 MiniMax 6/1 推出開源權重的 M3,前沿級 coding、百萬 token 脈絡、原生多模態一次到齊,定價只有西方旗艦零頭。但對台灣團隊真正的訊號不是又一個跑分新王,而是自架可行性與選型的成本結構被重寫。
AI 助理原本值得信,不是因為它聰明,是因為機制上沒有騙你的理由。廣告生意種下的,正好是那個相反的理由。要盯的是誘因,不是那格 banner。
WWDC 2026 上 Apple 把新 Siri 建在 Google Gemini 之上,還因法規在歐盟、中國缺席。該讀的不是功能多炫,而是單一供應商依賴,加上落地範圍被治理與合規綁住。
為什麼一個還沒公開發布的模型,賭盤能開到六十幾萬美元?因為不確定性被商品化了。但賠率不是路線圖,跟著它調整選型是把工程問題交給賭客投票。
Anthropic 6/17 開首爾辦公室,一口氣拿下 NAVER、三星 SDS、LG CNS、Nexon、Hanwha。拿下一個國家的企業市場靠的不是模型強,而是在地辦公室、資料主權、國家安全合作、in-region data 整套打包。台廠導入前沿 AI,in-region 資料控管會是談判與選型的關鍵籌碼。
把模型關掉的不是 Anthropic 的商業決定,是它頭上的政府;理由跟你買它做什麼、付多少、合約怎麼簽都無關。這才是單一供應商風險真正抖的地方。
以前一家公司配一顆模型:Google 是 Gemini、OpenAI 是 GPT。現在三大雲全走 multi-model,模型正在商品化;企業未來買的不是模型,而是切換模型的能力。
一個放了 16 個月、沒人記得的舊帳號,撬開了週下載破百萬的 @mastra 套件生態。AI 供應鏈最大的漏洞不是程式碼,是沒人收回的權限。
微軟 Work IQ 把 email、會議、聊天與協作模式做成語意索引,讓 AI agent 讀懂組織怎麼運作。好處是 agent 更懂你公司,代價是『誰能查到誰的工作軌跡』成為新的隱私與權限治理對象。
資安公司ReliaQuest追蹤LastPass客戶資料外洩幕後,踢爆Klue因一組廢棄舊憑證被攻破,竊得OAuth長期權杖後以自動化程式連續掃描Salesforce近24小時,一次拖累Snyk、Tanium、HackerOne等逾十家資安廠。
最強 AI 模型被比照核彈等級管制禁用,加上各版本服務持續出現錯誤率攀升,正在揭露一個更根本的問題:工作流對單一 AI 服務的過度依賴。本文從備援設計、容錯邏輯、管制趨勢應對、Prompt 跨模型可移植性四個面向,提出可執行的準備原則。
OpenAI 拿約 130 萬則真實對話重放、餵給待上線的新模型測試,比合成測題更早抓到行為漂移。上線前驗收該從跑分搬回真實情境,企業導入 AI 也一樣。
8/2 真正長出牙齒的是 GPAI 執法權,高風險義務則被緩到 2027;但台廠該做的盤點不會因為緩衝而變少,而且能一套對接歐盟與台灣。
《人工智慧基本法》把高風險應用交給數位部訂分類框架、各部會再依框架立規。但企業真正要做的不是等規則,而是先盤點自家 AI 用途落在哪一級,並把 ISO/IEC 42001 當成可對接的管理骨架。
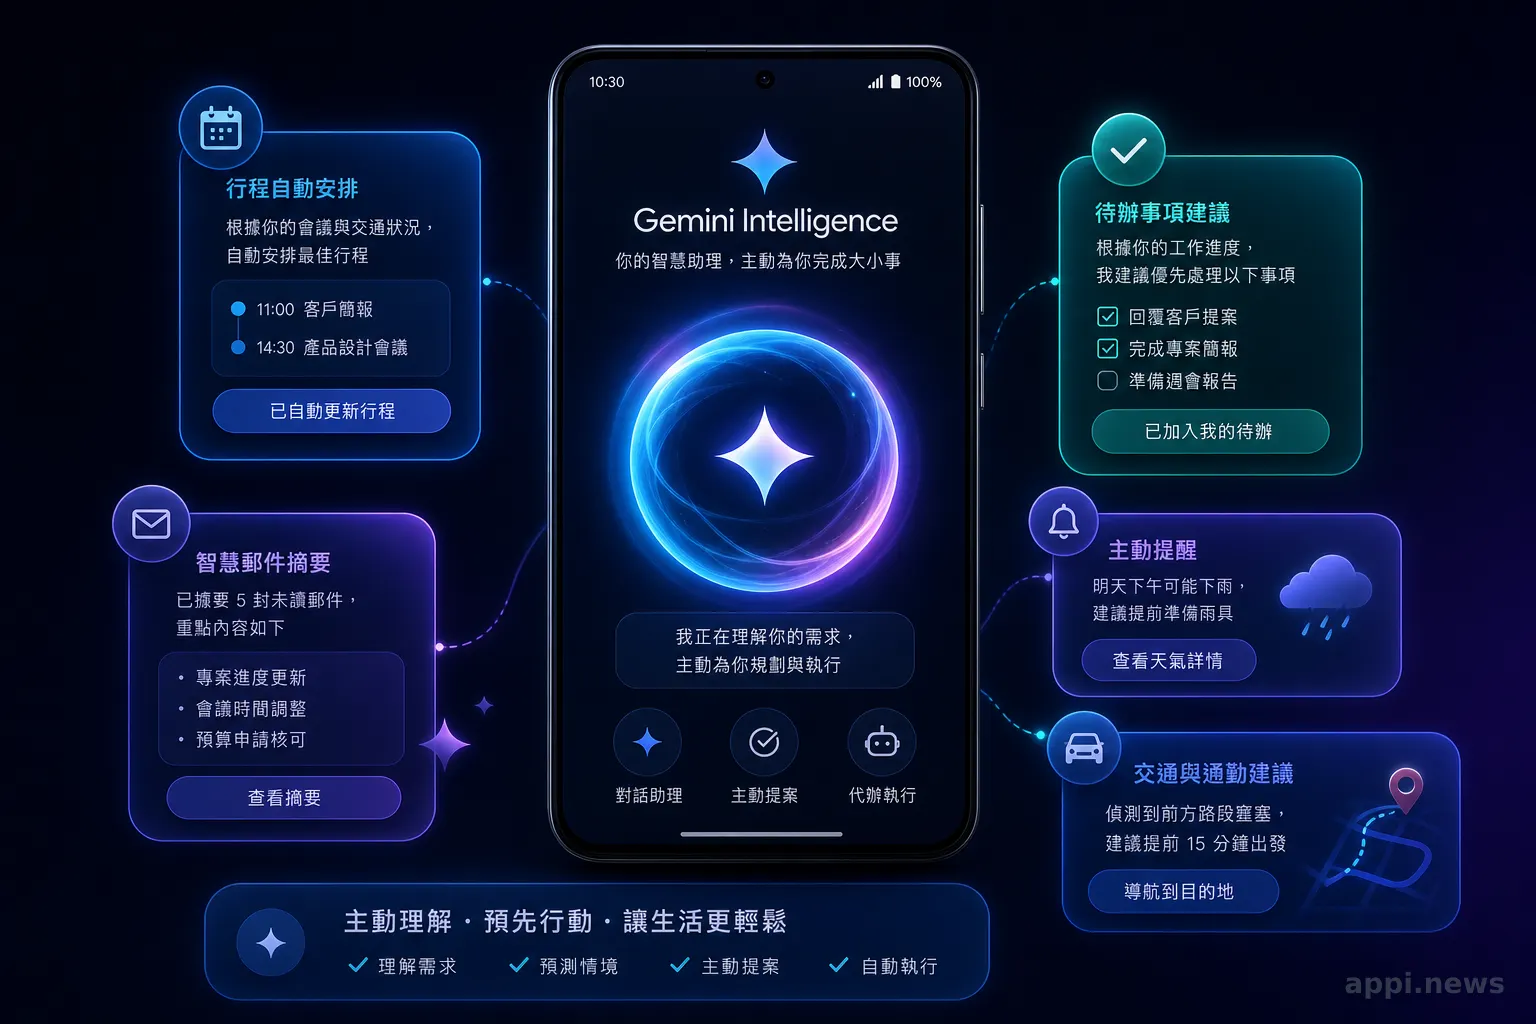
Android 17 把 Gemini AI 整合進系統層級,推出 Gemini Intelligence 功能套件。本文拆解五項核心能力、硬體門檻,以及裝置端 AI 推論對使用者隱私與實際使用的意義。
ServiceNow 6/9 揭露一個 Scripted REST 端點因預設不需驗證,讓未授權請求直接查到客戶資料表。SaaS API 認證設定錯誤正在從零星事故,變成 2026 企業外洩的主流管道。
LogRocket 六月榜單上,開源的 OpenCode 把 Cursor 擠下第一。這不是又一個更花俏的工具,而是開發者在用腳投票:要的是不被單一 IDE 綁死的可組合工作流。這篇用台灣小團隊的選型情境,拆三條路線的設計前提。
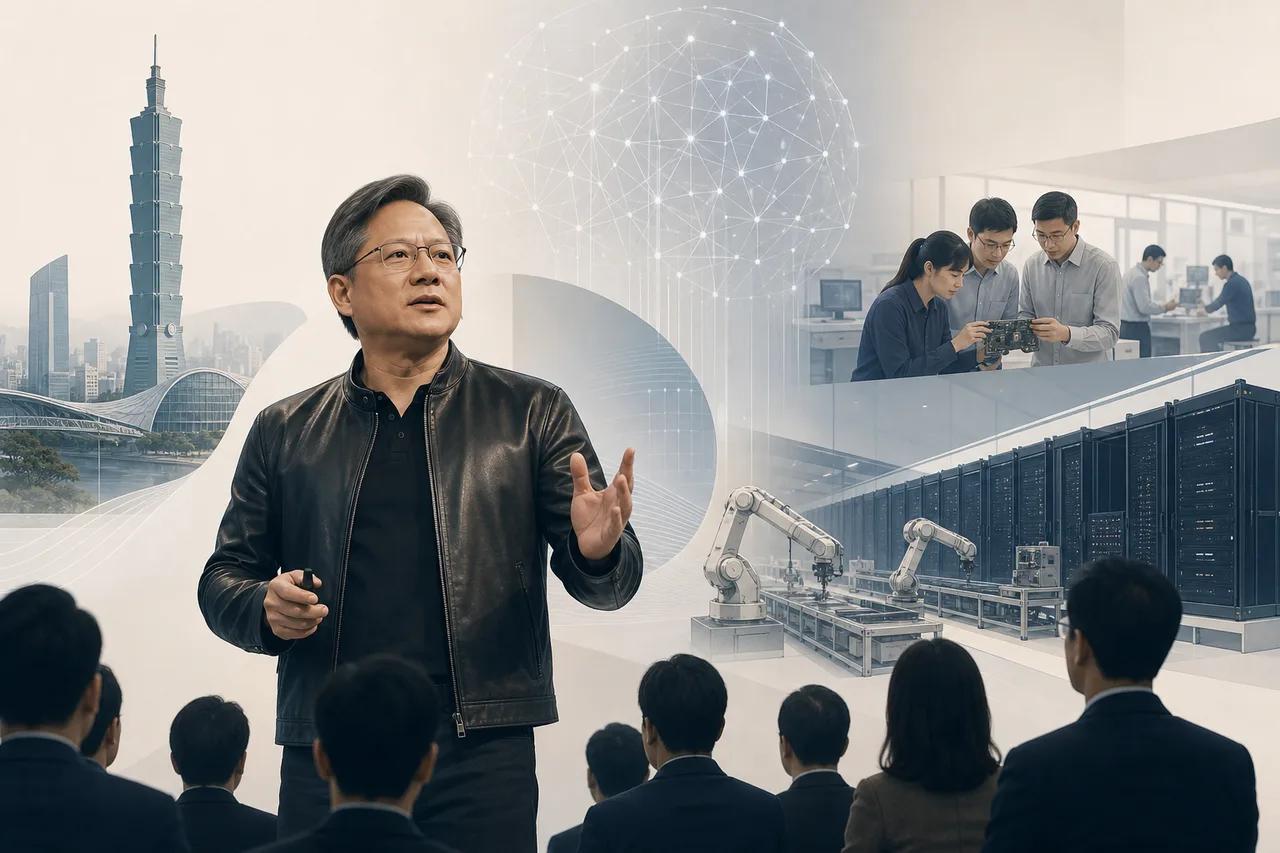
NVIDIA執行長黃仁勳於2026年6月1日GTC台北主題演講中宣告代理人AI正式實用化,AI工廠成為全球算力基礎設施核心,台灣供應鏈從硬體代工升格為AI工廠共同設計夥伴,NVIDIA在台合作夥伴超過150家。
Claude Mythos 帶來強大 agentic 能力,但 ISO 27001、CNS 27001 與 ISMS 框架能應對 AI exploit 時代的安全挑戰嗎?從問題定義出發,拆解框架的邊界與真正有效的防護思路。
新加坡資通媒體發展局(IMDA)於2026年1月22日在世界經濟論壇發布全球首個專為主體型AI系統設計的治理框架MGF,涵蓋風險邊界評估、人類責任歸屬、技術控制與終端使用者責任四大維度。框架屬自願性質,但組織對代理人行為的法律責任不因此減輕。對台灣正在擴張的AI服務輸出而言,這份框架已成為進入東南亞市場的合規參考座標。
每篇文章都有具名作者,數字、引述與連結由 APPI News 編輯部逐項查核。這個頻道的專業審閱者是張饒輝 Lightman Chang,負責檢視內容的說法有沒有誤導。文章頁上會分別標示作者、審閱者與查核者。