
研究者 Xusheng Li 在 2026 年 RE//verse 研討會公開聯想 ThinkPlus FU100 的逆向分析:拆開外殼後,裡面是一張一般 SD 卡,檔案沒有加密;指紋感應只控制裝置能否連上 USB。這與「指紋解鎖,所以檔案已加密」的直覺不同。
聯想 2026 年 1 月的安全公告也把 FU100 列入受影響產品,並列出另外三款型號。手上有這類裝置的人,應先弄清楚「能不能阻止別人插入」和「拿到儲存媒體後能不能讀檔」是兩個問題。
後續分析延伸到 Netac、KakaSoft、Nexcopy 與 SecZure 的特定 USB 保護產品,各自暴露的設計問題並不相同。
判斷產品能否保護檔案,要看資料如何加密、金鑰由誰掌握,以及密碼是否參與金鑰推導。敏感資料若也存放在線上工具,可參考端對端加密聊天適合存放哪些資料。
一、FU100 的指紋控制了什麼?
沒有。研究者對 FU100 的分析指出,指紋功能控制 USB 連線閘門,SD 卡上的資料本身沒有加密。
產品宣稱硬體加密、AES-256(美國進階加密標準,使用 256 位元金鑰)與指紋解鎖,容易讓人以為檔案受密碼保護;拆解顯示,指紋只開關 USB 連線,沒有轉成解密金鑰。取出 SD 卡後,檔案仍可讀取。存取控制限制誰能連線,加密則把資料轉成沒有金鑰便無法還原的密文。
研究者在 2025 年通報後,聯想先以環氧樹脂增加 SD 卡拆取難度,再於 12 月完成硬體級修正並交由研究者驗證。樹脂只是過渡措施,並未加密資料;公告於 2026 年 1 月發布,研究在同年 3 月公開。
二、公告列出的四款裝置,問題各自不同
不是。FU100 的未加密問題有拆解研究;TSD303 的資料有加密,缺陷在密碼驗證;FU200、TU800 只確認列在受影響清單。
聯想安全公告 LEN-210545 列出 FU100、FU200、TU800 與 TSD303,以及三個 CVE(通用漏洞與曝露編號):CVE-2025-13453 涉及具實體接觸者讀取部分 USB 資料;CVE-2025-13454 涉及本機已登入者取得設定軟體中的敏感裝置資訊。
CVE-2025-13455 涉及繞過裝置驗證、註冊未受信任的指紋。漏洞描述涵蓋裝置與設定軟體,不能據此推定四款內部設計相同或都能套用 FU100 的拆卡結論。
TSD303 的情況不同:研究者確認檔案有加密,但舊版會把正確密碼以明文經 USB 傳回電腦比對。首輪修正改傳 SM4(中國國家標準分組加密演算法)密文,金鑰仍能從類似時間戳的資訊還原;2025 年 12 月再改由裝置自行驗證。FU200、TU800 則只有公告列名,未見同類拆解資料。
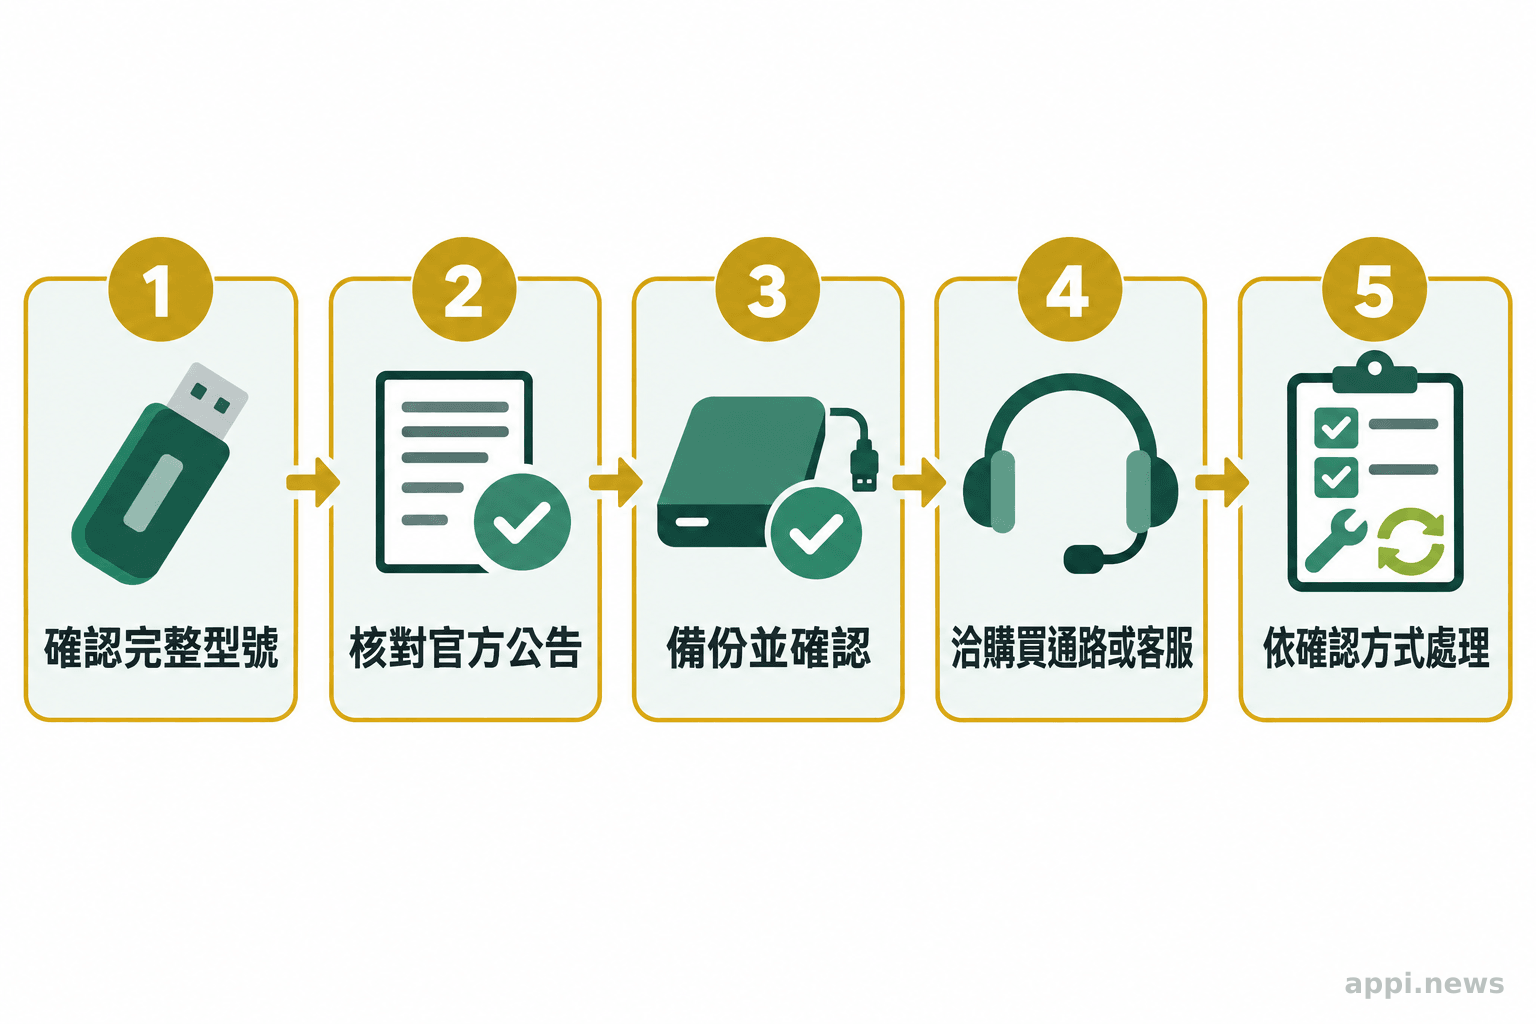
公告提供中國大陸免費售後專線,核驗序號後可安排寄回更換或現場升級,並要求先備份、清除資料。這批產品的公開銷售資訊多來自中國大陸電商平台,公告也只有簡體中文版本;台灣是否適用未有說明,在台灣購入的使用者應先向購買通路或台灣聯想客服確認是否受理。
「我們已發布硬體級解決方案以修復這些漏洞。」聯想安全公告 LEN-210545 說明了官方處置方向;公告同時提醒寄送前備份,並建議徹底刪除或格式化資料。
三、六款 USB 產品案例揭露加密與密碼的落差
研究者發現,多款產品的密碼畫面或防拷功能沒有形成可靠的資料加密;各產品缺陷不同,不能一概而論。
以下比較只涵蓋研究文章測試的特定產品版本與情境,不能推廣到所有同品牌裝置。
在 10 月 20 日的NetacFileLock 逆向分析中,Xusheng Li 檢查執行檔,發現 AES-256 金鑰固定其中,使用者密碼只另行比對,不能控制金鑰。該次 AI 輔助分析約 7 分鐘找到缺陷;快速模式對特定大檔只加密約三分之一,診斷日誌還會記錄密碼。結果限於研究測試的版本與設定。
Netac 的問題其實更早就送到廠商手上:研究者的 RE//verse 簡報記載,他在 2025 年 10 月 19 日通報 Netac,超過 90 天沒有回應、也沒有修補,才在研討會公開。
同篇測試 KakaSoft USB Copy Protection 5.6.0.299,研究者逐一檢查三種模式:普通模式只隱藏、鎖定檔案;高模式以一位元組 XOR(互斥或運算)混淆檔案開頭;最高模式雖標示 256 位元 Blowfish(區塊加密演算法),仍可從程式內建資料找出免密碼解密方式。
研究者在測試中以約 26 分鐘、6 個簡短提示完成檔案取出與免密碼解密驗證。數字呈現的是該次分析過程,不是所有產品都能在相同時間內被破解。
10 月 22 日的後續分析檢查 Nexcopy Copy Secure(Drive Wizard 1.0.81)與 SecZure 御天盾。Nexcopy 把內容金鑰和初始化向量(IV,讓相同明文加密結果不同的起始值)放在設定檔,研究者發現應用程式內建憑證即可解開;介面密碼只做字串比對。
SecZure 案例中,研究者找到管理介面未顯示的 Buffer 帳號(預設密碼 123456)及固定密碼 SECZURE.COM 的 System 帳號;兩者都能解開推導檔案金鑰所需資料。研究者稱其技術上構成後門,並提醒這不能證明廠商有惡意意圖。
| 產品 | 研究者記錄的關鍵差異 |
|---|---|
| FU100 | SD 卡上的檔案未加密,指紋只控制連線 |
| TSD303 | 檔案有加密,舊版密碼驗證流程有缺陷 |
| NetacFileLock | 固定金鑰不受使用者密碼控制;快速模式只處理部分檔案 |
| KakaSoft | 普通模式未加密;最高模式仍可不靠使用者密碼解密 |
| Nexcopy | 內建固定憑證可解開含內容金鑰的設定檔 |
| SecZure | 兩個固定帳號可解開金鑰推導資料 |
這次 10 月的分析沒有走事先通知廠商的協調揭露。研究者的理由是,裝置一旦落入他人手中,就無法召回或更新,不如先讓使用者知道密碼可能保護不了檔案。截至本文撰寫時,未查到 Netac、KakaSoft、Nexcopy、SecZure 對研究結果的公開回應;聯想除了上述安全公告,也沒有另外的公開聲明。
研究者檢查的是特定產品版本,不是第三方實驗室認證。FIPS(美國聯邦資訊處理標準)140-2/140-3 驗證特定密碼模組及版本,不能單憑標準名稱推定整台裝置安全。
四、怎麼檢查手上的加密隨身碟?
確認資料本身會否轉成密文、金鑰如何產生與保存,以及離開原裝置後能否解密,並查閱可核對的技術文件。
- 確認保護對象:先查清楚產品保護的是 USB 連線、複製權限,還是儲存內容。指紋、密碼視窗與隱藏資料夾都不能單獨證明已加密。
- 追問金鑰來源:密碼是否參與金鑰推導?金鑰是否固定寫在軟體裡?裝置或電腦能否不靠使用者密碼取出金鑰?廠商應能說明資料加密與驗證在哪裡執行。
- 核對版本與範圍:比對完整型號、世代、韌體與軟體版本,查看官方公告或漏洞編號。不能因外觀相同,就推定內部設計、修正方式也相同。
- 用非敏感檔案做驗證:在測試副本上確認裝置鎖定時,檔案是否仍能從作業系統、另一台電腦或備份媒體直接讀取。不要為測試拆解存有重要資料的裝置。
- 先備份再處理:若型號列在公告內,保留另一份可用備份,向原購買通路或官方客服核對修正方式;送修或換機前依指示清除資料。
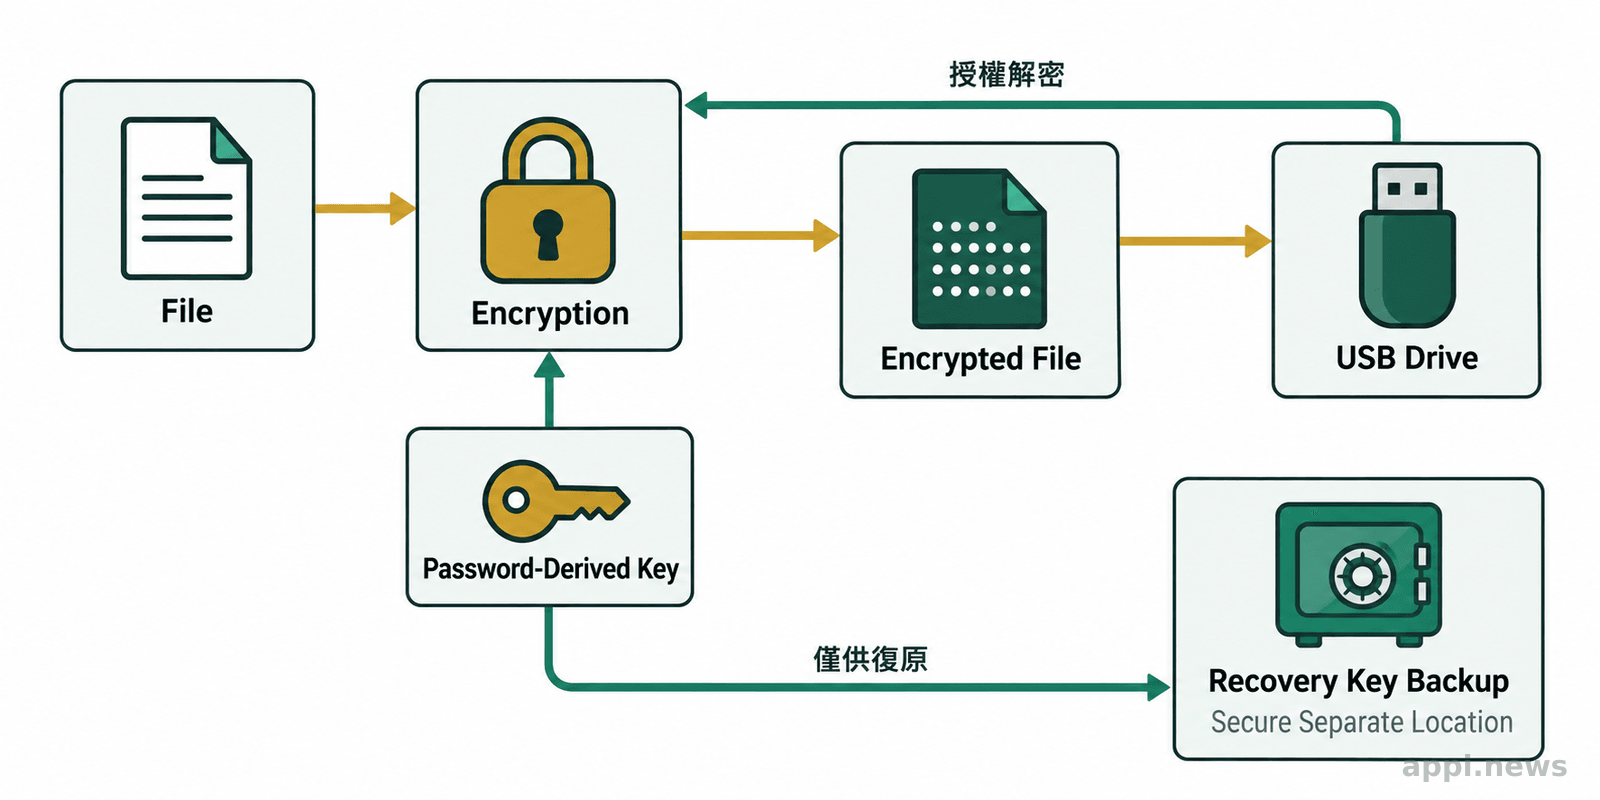
選擇軟體加密時,可評估 VeraCrypt、Windows 的 BitLocker To Go,或以 gpg 加密個別檔案。它們的操作方式、平台支援與金鑰管理不同,應按使用環境選擇;加密完成後,仍要保護復原金鑰並保留可用備份。若遇到「只要輸入密碼便代表安全」的說法,可延伸閱讀聊天上鎖仍保護不到的情境;介面鎖定和資料加密的界線,在雲端服務與隨身碟上都值得分開檢視。
五、真正要確認的是金鑰和資料路徑
看資料是否以密文儲存、金鑰是否由使用者秘密推導並受到保護,以及廠商能否交代驗證流程和漏洞修補方式。
「AES-256」只描述一種加密演算法及金鑰長度,無法單獨回答金鑰是不是寫死、密碼是否參與運算、檔案是否只加密一部分。指紋辨識也只回答「誰能操作這個裝置」,不會自動替資料加密。這些問題要沿著資料路徑檢查:檔案寫入後以什麼形式存放,解密發生在哪個元件,金鑰從哪裡來,拔下裝置或取出媒體後仍可否直接讀取。
選購時可要求廠商提供加密範圍、金鑰管理、版本與修補公告,以及可查證的認證資料。FIPS 140-2/140-3 的驗證對象是特定密碼模組及其版本,查詢時要比對證書列出的模組、平台和狀態;它不是對品牌所有產品或整體安全性的保證。若廠商沒有足夠文件,敏感檔案可先用自己掌握金鑰的工具加密,再存入一般隨身碟。這樣做仍需妥善保管密碼或復原金鑰,但保護機制較容易由使用者自行確認。
- 指紋或密碼可控制裝置存取,不能單獨證明檔案已加密。
- 聯想公告列有 FU100、FU200、TU800、TSD303;不同型號的已知問題不能混寫。
- 對敏感資料,確認加密演算法之外,也要確認金鑰來源、資料路徑、裝置版本與備份方式。
常見問題
Q1: 我的 ThinkPlus 型號在公告清單上,現在該怎麼做?
先確認完整型號與世代,備份重要資料,再聯絡購買通路或聯想客服核對適用的修正方式。公告列出的免費服務專線是中國大陸售後,台灣是否適用尚未由公告說明。
Q2: 指紋解鎖或輸入密碼後才能讀檔,是否代表有加密?
不一定。這可能只是控制連線或軟體操作權限。應確認檔案在儲存媒體上是否為密文,以及密碼是否參與產生或解開金鑰。
Q3: AES-256 是否足以證明隨身碟安全?
不足。還要確認金鑰不是寫死在程式中、加密涵蓋完整檔案,且解密流程不會把密碼或金鑰暴露給不可信的軟體。
Q4: 用 VeraCrypt、BitLocker To Go 或 gpg 就不必備份嗎?
仍需備份。遺失密碼或復原金鑰可能使資料無法取回;應先閱讀所選工具的金鑰復原方式,並把備份與加密媒體分開保存。
參考來源
- Lenovo (2026). 联想知识库(LEN-210545 ThinkPlus 存儲設備漏洞安全公告)
- Xusheng Li (2026). *Breaking Encrypted USB Drives with Time-Travel Debugging*(RE//verse 2026 簡報)
- Xusheng Li (2026). Breaking More Encrypted USB Drives with AI. *Binary Ninja Blog*, 2026-10-20
- Xusheng Li (2026). Discovering a Backdoor and Flaws in More Encrypted USB Drives. *Binary Ninja Blog*, 2026-10-22


