
替 AI 代理加上容器和權限設定,能否避免它執行不可信程式時碰到其他工作或資料?關鍵要看隔離落在哪一層。Google 宣布推出 Agent Compute Engine,依據目前報導,這項服務將為 Gemini 代理提供各自具硬體隔離的微型虛擬機(microVM)執行環境,預計稍後開放預覽。這項消息指向一個系統問題:代理可能臨時產生並執行程式、呼叫工具,也會在多個工作階段間暫停與恢復,執行環境必須同時處理隔離與資源調度。
目前公開的產品說明仍有限,整合、區域、計價和服務條款待預覽後確認。硬體隔離描述屬產品設計資訊,不能當成獨立安全測試結果;導入前仍要界定威脅模型,盤點資料、工具與網路權限。
一、Agent Compute Engine 要解決代理執行的哪一層問題?
它要提供代理執行程式與工具時的專用執行邊界,Google 將其描述為每個代理使用具硬體隔離的微型虛擬機。這聚焦在執行環境的隔離和生命週期管理,不能代替權限、網路與資料治理。
代理任務會反覆規劃、執行命令、讀寫檔案並等待回應。若多個任務共用作業系統核心,錯誤設定或程式漏洞可能造成跨工作空間影響;獨立微型虛擬機的設計目標,是隔開核心與執行狀態。
「硬體隔離」不代表整台主機由單一使用者獨占,也不能排除控制面或管理員接觸資料的可能。導入時要確認隔離單位是代理、工作階段、任務還是租戶,以及環境重用後檔案、快照或記憶體是否殘留狀態。
Agent Compute Engine、Agent Substrate、Agent Executor 與 Gemini Enterprise Agent Platform 沙箱是不同方案。Google 將 Agent Executor 描述為開源分散式 runtime,Agent Substrate 則是 GKE 執行層,可選微型虛擬機或 gVisor,並以閘道管理網路請求;這些是其他方案的功能,不能套作 Agent Compute Engine 規格。
Google Cloud 在 Agent Substrate 說明中指出,共用伺服器執行代理產生的程式碼可能帶來核心逃逸與非預期資料外洩風險。
二、硬體隔離沙箱和容器的差別在哪裡?
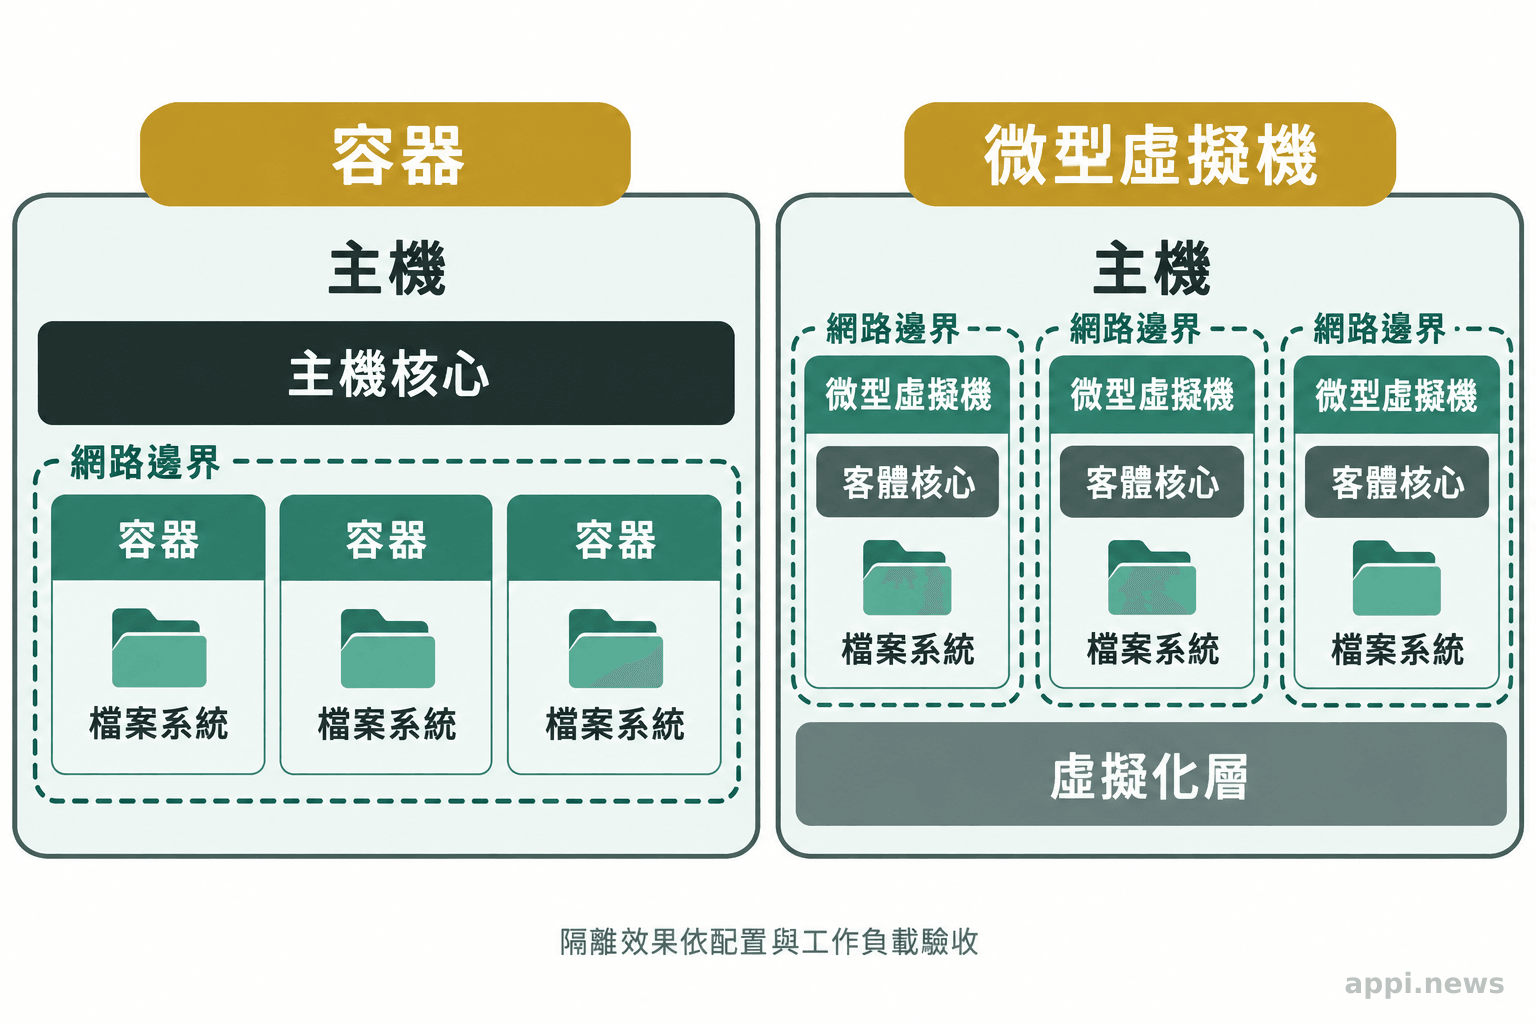
一般容器以作業系統核心提供隔離,多個容器仍共用主機核心;微型虛擬機則提供自己的客體核心,並透過硬體虛擬化分隔執行環境。兩種方式的資源開銷、相容性與管理方式不同,安全性仍須依實作和設定驗收。
容器啟動快、工具鏈成熟,適合程式來源可控的高密度服務;執行代理生成的程式時,仍須評估共用核心與 runtime 風險。微型虛擬機增加客體核心隔離,也可能提高記憶體、映像和維運成本。
| 比較面向 | 容器 | 微型虛擬機 |
|---|---|---|
| 核心邊界 | 通常共用主機核心 | 各自執行客體核心,底層由虛擬化隔開 |
| 啟動與資源 | 通常較輕,適合高密度短任務 | 需配置虛擬機資源,效能與啟動時間看實作 |
| 相容性 | 受主機核心與容器設定影響 | 可提供較完整的客體系統環境 |
| 維運考量 | 映像、權限、核心和 runtime 更新 | 映像、客體核心、快照、虛擬化與資源配置 |
表格呈現一般架構差異;實際產品可能提供多種後端。應以工作負載測試隔離、延遲、資源和維護成本,不能只憑方案名稱判斷。
沙箱可縮小程式錯誤波及主機或其他租戶的範圍,卻不會判斷代理指令是否合理。持有高權限憑證或任意網路出口時,代理仍可能刪除資料或將內容傳出;執行隔離、授權、工具政策與監控須共同設計。
三、工具、憑證與資料要怎麼接進工作流?
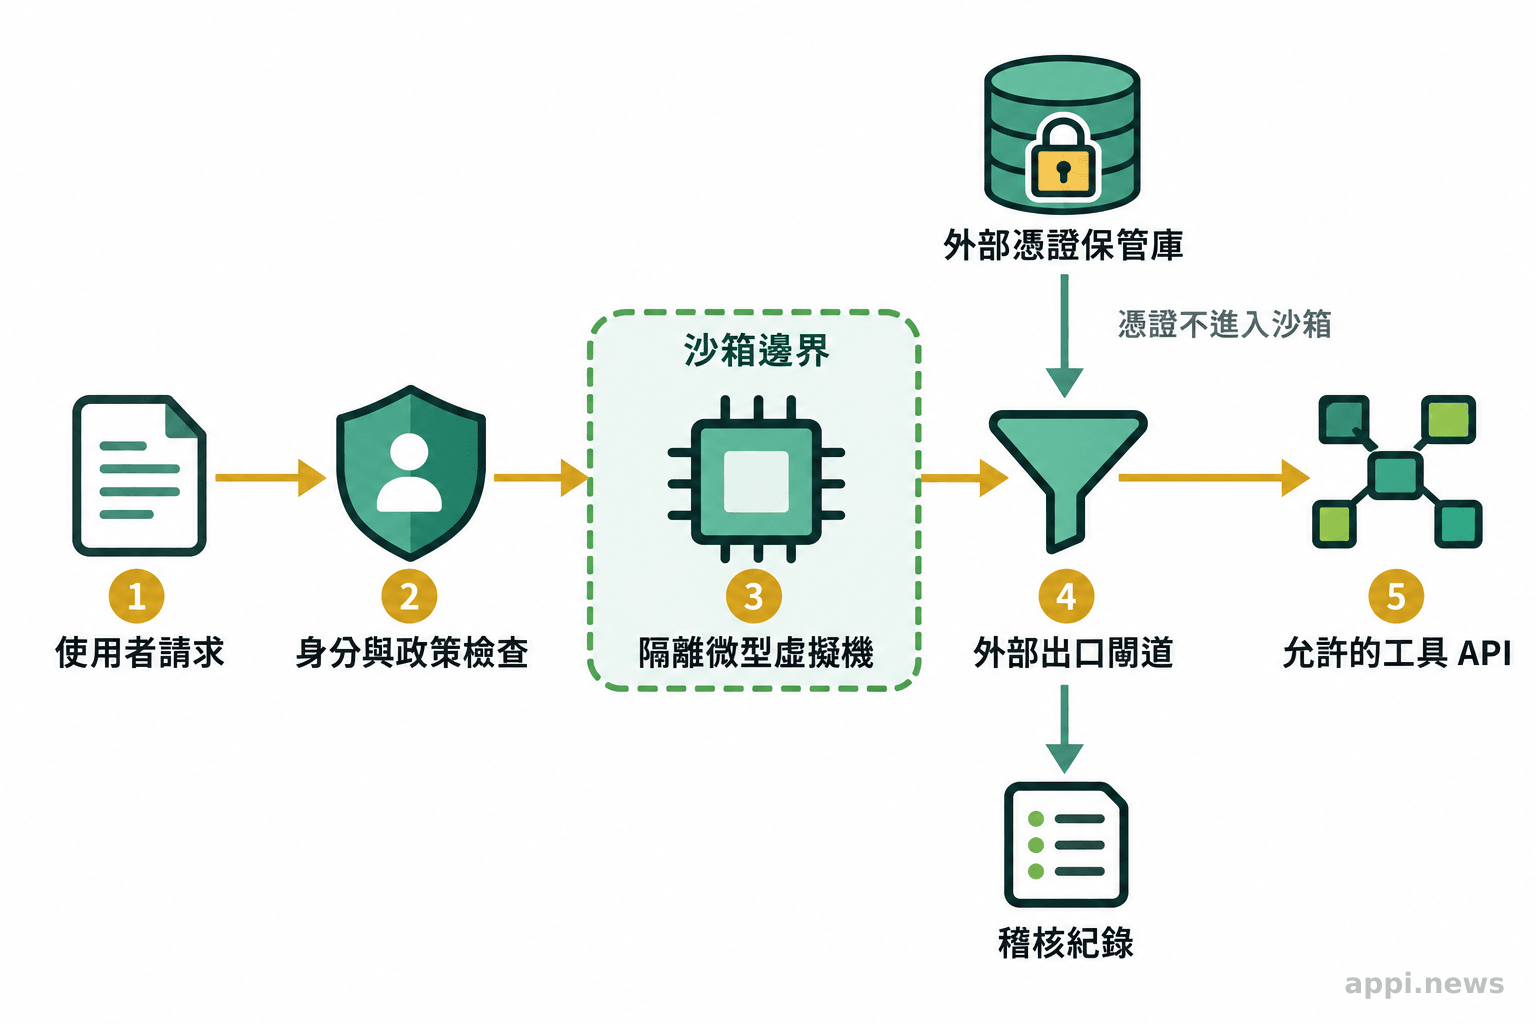
先讓每個代理以可辨認的身分取得最小權限,再把工具、憑證、資料來源和網路出口分開設定。憑證若直接放進代理可讀的環境,沙箱隔離本身無法防止代理透過輸出或連線洩漏它。
整合前先畫出資料流,確認代理代表誰、讀取哪些資料、呼叫哪些 API、結果寫到哪裡。服務帳號應採最小權限;查詢與退款等不同動作應分權,並為不可逆操作加上人工核准。
憑證設計須確認秘密值存放處、附加時機及代理能否讀回。可由沙箱外的閘道代送認證,限制憑證可用端點並保留輪替、撤銷能力。Google 的 Managed Agents 文件描述其 MCP 認證標頭只傳給設定中的伺服器,這不能推定為 Agent Compute Engine 的機制。
網路出口應預設封鎖,再以允許清單開放必要端點並記錄請求。測試 DNS、重新導向及工具回傳等路徑,確認代理不能藉此外傳有權讀取的資料。
快照與持久磁碟可能留下登入狀態或敏感輸出;應設定保存期限、清除流程、加密及存取權限,並確認終止工作後快照不可被不當使用。涉及個資或機密時,也要核對保存地區、紀錄與契約責任。
Google Cloud 的 Managed Agents 沙箱文件說明,該環境預設不提供外部網路,需明確設定允許清單;這是該產品文件所述行為,不能視為 Agent Compute Engine 規格。
四、哪些代理工作流適合採用微型虛擬機?
會執行來源不完全可信的程式碼、處理不同客戶或使用者資料,或需要獨立系統環境的工作,適合把微型虛擬機列入評估。若代理只處理固定格式輸入、執行少量受控工具,容器或現有服務也可能符合需求,應以威脅模型和成本實測比較。
程式碼代理、多租戶執行、瀏覽器自動化、文件轉檔和上傳檔案處理,都可評估獨立環境。若工作不需機密資料,就不要掛載整個企業資料庫,以縮小失誤影響面。
也要依工作時間評估:大量短任務在意啟停速度,長時間等待的代理則仰賴可靠的暫停與恢復。重新掛載檔案、取回憑證或重建連線,都可能增加延遲和故障成本。
總成本還包括閒置資源、儲存、閘道、稽核、映像更新、修補與復原。Agent Compute Engine 的價格與效能尚待公布,可先用現有環境建立基準,之後以同一批任務比較啟動時間、資源、單次成本和失敗率。
供應商依賴評估應涵蓋框架、映像、工具協定、日誌與快照能否移轉,並準備替代路徑及資料匯出。託管服務可減少平台維運,自管環境則提供不同的控制程度;應依團隊責任與需求選擇。
五、導入前如何驗收隔離條件?
至少要測試跨代理存取、工作階段殘留、憑證暴露、網路出口、稽核紀錄與故障復原。測試應使用刻意設計的錯誤與攻擊情境,並確認產品目前可用的功能與服務階段,而非只依照架構宣稱判斷。
驗收時讓代理嘗試跨工作階段讀取檔案與快照、讀取或輸出憑證、連接未允許端點,並檢查攔截紀錄。另測試撤銷權限後既有工作是否失效,以及節點、閘道或快照故障時是否安全停止。記錄預期與實際結果,供版本及供應商比較。
- 選一條會執行不可信程式或接觸敏感資料的代理流程,列出輸入、輸出、工具和資料來源。
- 為代理建立獨立身分,逐項限定可讀取資料、可執行動作、憑證用途與網路目的地。
- 測試跨代理存取、快照殘留、憑證讀取、網路繞行與故障復原,保存可重現的結果。
- 對照實際產品文件確認預覽或正式可用階段、限制、區域、計價和資料條款,再決定試行範圍。
產品發布資訊不等於團隊完成驗證。預覽開放後,應依最新技術文件與服務條款,用自己的工具、資料和失敗情境測試,再判斷產品邊界及團隊仍須承擔的責任。
- Agent Compute Engine 的核心主張是為代理提供各自具硬體隔離的微型虛擬機,產品仍須以正式文件和實測確認細節。
- VM 或容器只能處理執行環境的一部分邊界;身分、憑證、工具權限、網路出口和資料保存要另外治理。
- 導入前應以跨代理存取、快照殘留、憑證暴露、出口控制和故障復原測試,衡量安全與總成本。
常見問題
Q1: Agent Compute Engine 現在已經可以正式使用嗎?
依目前報導,Google 表示預計稍後開放預覽。正式可用區域、資格、服務條款和功能限制應以 Google 後續公布的產品文件為準。
Q2: 硬體隔離微型虛擬機代表代理不會外洩資料嗎?
不能這樣推論。隔離可以建立執行邊界,但代理仍可能透過獲准的工具、網路連線或輸出內容傳遞資料,還要驗證權限、出口和保存設定。
Q3: 微型虛擬機一定比容器安全嗎?
它提供不同的核心隔離方式,並可能帶來更多資源與維運成本。實際安全性取決於虛擬化實作、配置、漏洞修補、網路政策和工作負載,應在目標環境測試。
Q4: Agent Compute Engine 和 Agent Substrate 是同一產品嗎?
目前應分開理解。Agent Compute Engine 是新宣布的雲端執行環境;Agent Substrate 是面向 Kubernetes/GKE 的代理執行層,兩者的產品範圍和部署方式不能互相代稱。
參考來源
- The Decoder (2026). Google's Agent Compute Engine gives every Gemini agent its own hardware-isolated micro virtual machine
- Google Cloud (2026). Agent Substrate brings high-density, scalable, trusted infrastructure to GKE
- Google Cloud (2026). Introducing Agent Executor, Google’s distributed Agent Runtime
- Google Cloud (2026). Managed Agents API on Agent Platform sandbox environment


