
Synology DSM 與 BeeStation OS(BSM)的 CVE-2024-10441 已列入美國 CISA 已知遭利用漏洞目錄,使用者應立即核對型號與系統版本並更新至官方修補版。此漏洞可由網路遠端觸發,無須登入或受害者操作,CVSS 嚴重度為 9.8 分。管理其他連網設備的更新與遠端功能,可參考本站智慧門鎖的檢查項目。
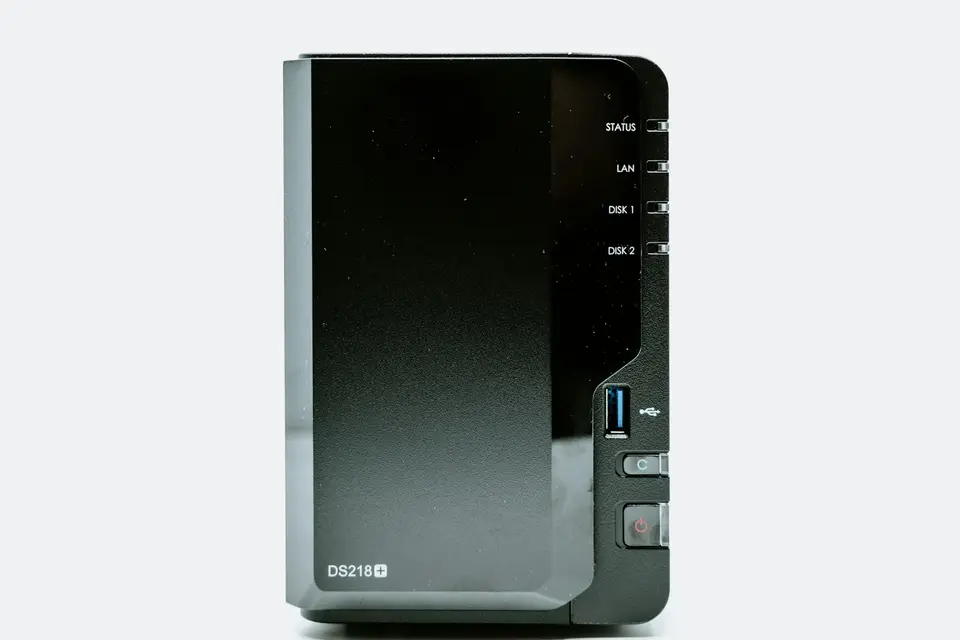
Synology DSM 安全公告指出,CVE-2024-10441 可讓遠端攻擊者執行任意程式;CVSS 向量標示不需權限,也不需使用者互動。成功利用可能使攻擊者完全控制受影響系統,讀取資料、竄改內容或中斷服務。CISA 在 2026 年 11 月 18 日將此項目加入已知遭利用漏洞目錄資料,目錄要求依廠商指示採取緩解措施並評估資產的網路曝險。FIRST 的 EPSS API於 11 月 19 日回報 2.15%;EPSS 是每日更新、預測未來 30 天遭觀測利用機率的指標。這是模型預測值,與 KEV 已記錄實際利用的資料不同,不應用來延後修補。
Synology 在2026 年 10 月 29 日的公告指出,攻擊者正利用一項於 2024 年 12 月修補的漏洞,對過時 DSM 裝置發動加密資料並勒索的攻擊,公告並連結至 SA-24:20。該公告列有三項漏洞,Synology 新聞稿沒有指明勒索活動使用其中哪一項;CISA 的 KEV 資料也將 CVE-2024-10441 的勒索軟體活動欄位標為「未知」。兩項公告都支持盡快更新,但目前不能把勒索活動直接歸因於單一 CVE。
先對照版本門檻
| 目前系統分支 | 至少更新至 |
|---|---|
| DSM 7.2.2 | 7.2.2-72806-1 |
| DSM 7.2.1 | 7.2.1-69057-6 |
| DSM 7.2 | 7.2-64570-4 |
| DSM 7.1 | 7.1.1-42962-7 |
| DSM 6.2 | 6.2.4-25556-8 |
| BeeStation OS 1.0/1.1 | 1.1-65374 |

Synology-SA-24:20 列出 DSM 各分支修補門檻;其中 CVE-2024-10441 的遠端程式執行影響涵蓋 DSM 7.2 系列,BeeStation 公告則列出 BSM 修補版。7.1 與 6.2 的修補門檻來自同一 DSM 公告中的其他漏洞,型號仍應依公告及下載中心確認。先在 DSM「控制台」>「更新與還原」查看目前版本;若自動更新沒有提供修補版,依機型到 Synology 下載中心選擇 DSM,下載相符的更新檔,再按官方手動更新說明安裝。舊版本可能需要按下載中心列出的順序逐版升級。BeeStation 可從入口的系統設定查看「更新」與軟體版本;其他軟體的版本確認方式可參考 Chrome 安全更新步驟。
降低裝置公開曝險
安裝更新後,檢查路由器是否把 DSM 管理介面或其他服務直接轉送到公開網路,並關閉不需要的遠端存取與連接埠轉送。需要外出存取時,先確認使用中的連線方式與帳號保護設定。確認備份可還原,並保留一份與 NAS 隔離的備份。CISA 的 KEV 條目另列出鑑識分流要求;依 BOD 26-04 管理的雲端服務須遵循相關指引,若沒有可用緩解措施就應停止使用該產品。這項指令規範美國聯邦機關的資訊系統;FedRAMP 對 BOD 26-04 的說明也列出雲端服務供應者與聯邦機關的作業要求,家用設備可先落實修補與曝險檢查。
常見問題
CVE-2024-10441 列入 CISA 目錄,代表我的 NAS 已遭入侵嗎?
KEV 收錄表示漏洞已有實際利用紀錄,無法據此判斷個別 NAS 是否遭入侵。CISA 目錄資料可供核對;請依型號更新並檢查外網連線。
DSM 沒有顯示更新時,還能怎麼安裝修補?
先到 Synology 下載中心依機型與系統分支取得更新檔,再按官方手動更新說明安裝。BeeStation 可在入口系統設定的「更新」頁確認狀態與版本。
參考來源
- Synology-SA-24:20 DSM (PWN2OWN 2024) (Synology)
- Synology-SA-24:23 BeeStation (PWN2OWN 2024) (Synology)
- CISA Known Exploited Vulnerabilities Catalog JSON (CISA)
- Synology urges users to update DSM following ransomware attacks on outdated DSM versions (Synology)
- 如何手動更新系統? (Synology 知識中心)
- FedRAMP Response to CISA BOD 26-04 (FedRAMP)
- EPSS API: CVE-2024-10441 (FIRST)
- Exploit Prediction Scoring System (EPSS) (FIRST)


