先把角色分清楚,後面就會比較好理解。TechCrunch 報導指出,Instinct 已讓早期使用者把 AI 代理加入群組聊天,未加入 Instinct 的朋友也能參與;共同規劃旅遊、活動或接送安排,是報導提到的使用情境。這項功能目前先向早期使用者開放,不能據此推論所有人都已能使用。
多人對話裡的代理看似只多了一個聊天對象,實際上卻牽涉個人資料、群組可見範圍與替人執行操作的權限。評估時要問的,不只是哪個按鈕能叫出代理,還包括誰授權它加入、它可以帶入哪些個人情境、群組名單改變時會怎麼處理,以及操作紀錄由誰檢視。
一、Instinct 群組聊天代理新增了什麼?
Instinct 讓一個群組共同對話可以加入 AI 代理,沒有 Instinct 帳號的朋友仍可參與。 TechCrunch 報導稱,功能先向早期使用者開放,適用情境包括旅遊規劃、活動安排與共乘協調。
群組裡的代理可以面向整個對話協助整理選項或推進規劃。這和每個人各自在私人對話中詢問自己的代理不同:共同對話會讓代理的輸出被群組成員看見,至於代理能不能讀取成員的個人帳戶或代為採取行動,則需要另外看授權邊界。
「朋友不必有帳號」描述的是加入群組聊天的門檻,不等於每位朋友都取得同一個人的個人代理權限,也不代表他們可以連結自己的郵件、行事曆或其他服務。使用前應確認參與者實際看得到哪些訊息,以及代理回覆的對象是整個群組還是單一使用者。
早期開放也有範圍限制。報導表示,Instinct 計畫之後擴大到所有使用者,但沒有提供所有人都已可用的依據。台灣使用者還需自行確認帳號資格、所在服務與實際功能是否可用,不能把「即將擴大」當成已正式全面推出。
二、先把個人代理、群組代理與群組成員分清楚
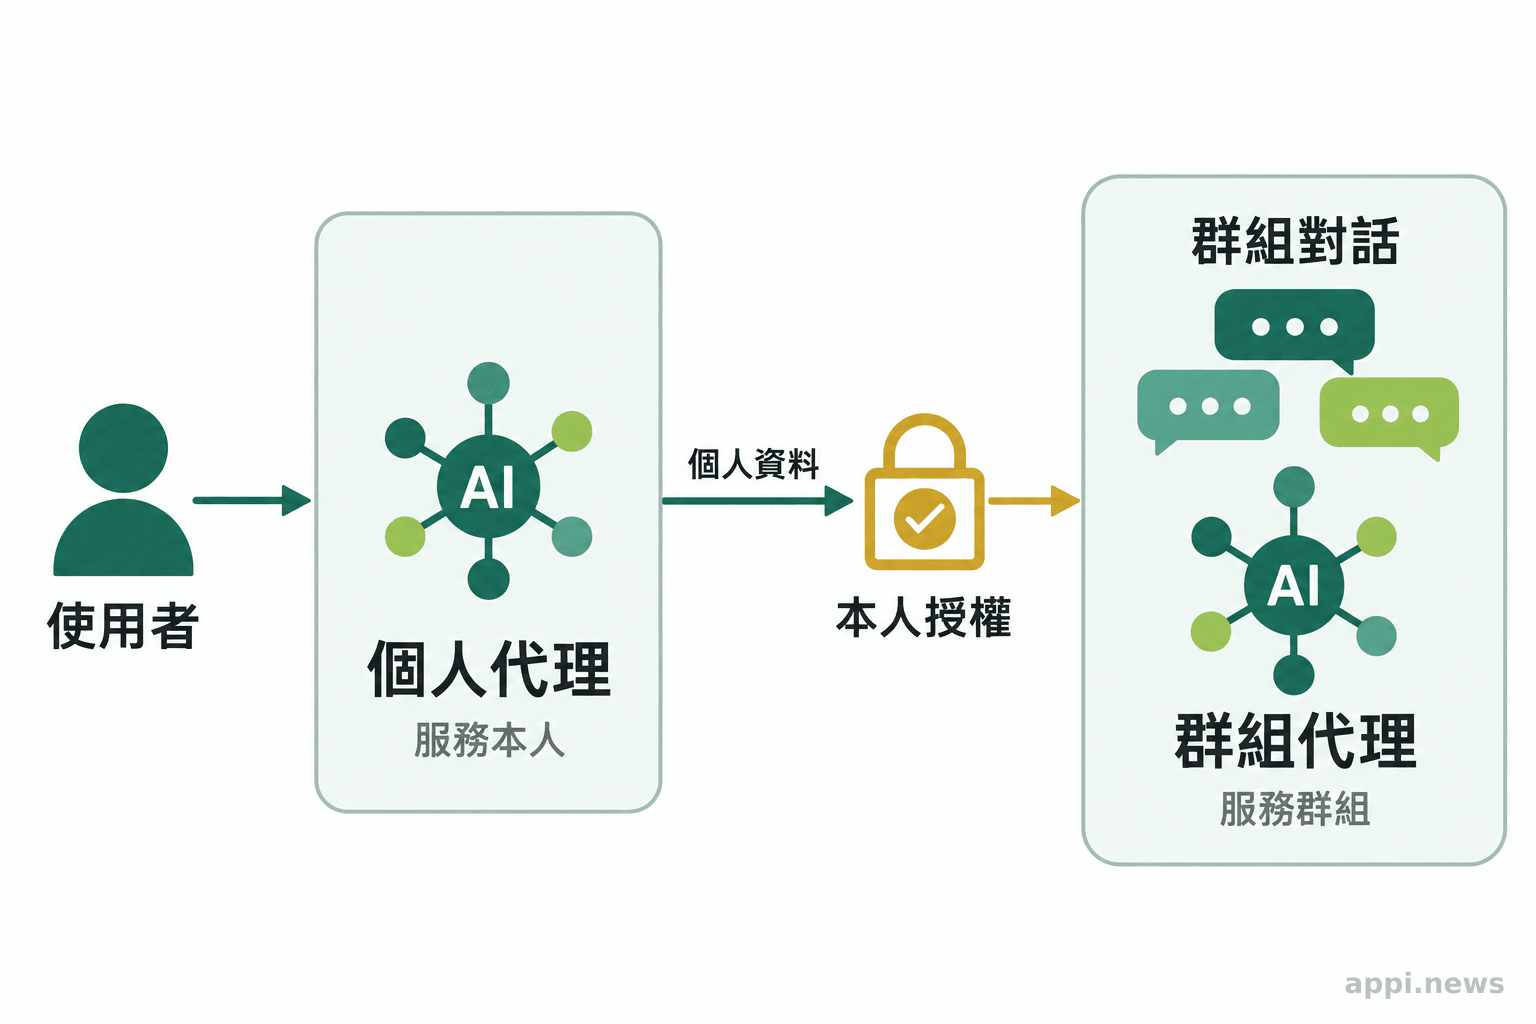
個人代理代表一位使用者處理個人情境,群組代理則服務共同對話;兩者可接觸的資料與可執行的動作應分開確認。 群組成員可能包含沒有 Instinct 帳號的人,因此分享對象不能只按帳號數量判斷。
可以把這個關係想成三個不同角色:使用者本人決定是否授權,個人代理承接與該使用者有關的資料或任務,群組代理則在多人對話中回應。TechCrunch 轉述創辦人的說法,個人代理連接群組代理前會先詢問使用者,使用者也能選擇信任哪些群組,並可撤回信任。這些是報導轉述的產品設計說明,尚不足以說明每一種權限細節或例外情況。
群組成員名單會變,分享範圍也可能跟著變。新成員加入後,先前的對話可能仍留在聊天室中;即使代理暫停尚未送出的回覆,也不能因此推定過去的訊息或已分享資料會自動隱藏。使用者需要知道加人後誰能回看歷史訊息、誰能看到代理處理的資料,以及移除成員後權限是否同步更新。
這也是為什麼「群組信任」不能只被當成一次性的加入確認。信任授權要能對應到具體群組、資料範圍和操作種類;群組目的改變、有人離開或新增成員時,原來的授權是否仍合適,都值得重新檢查。
三、授權與信任設定如何降低越權分享?
連接群組前取得本人同意、允許撤回群組信任,並在分享資料或執行操作前再次確認,能讓授權決定更明確。 但提示存在不代表所有風險已排除,還要看授權涵蓋什麼、如何留下紀錄,以及拒絕後是否確實停止。
依 TechCrunch 報導轉述,Instinct 的個人代理在連接群組代理前會詢問使用者,涉及分享資訊或採取行動時也會再徵求同意。這個流程的重點,是把「讓代理加入群組」和「允許代理拿個人資料分享或代辦」視為不同決定。使用者若只看到一次總括式同意,未必能判斷它同時涵蓋哪些資料與動作。
撤回機制同樣需要具體。使用者應確認取消信任後,代理是否立即停止讀取群組內容、是否解除外部帳戶連線、已分享的訊息如何處理,以及已排定但尚未執行的操作會不會取消。撤回若只影響未來的連線,既有資料與待辦任務仍需另外處置。
NIST 的 AI 風險管理框架將角色責任、使用範圍與監督方式納入治理考量,提供一般性的風險管理參考,並未評測 Instinct。套用在群聊代理上,可轉成幾個具體問題:誰是資料提供者、誰能代表本人同意、哪些動作必須再次核准,以及發生誤分享時由誰負責處理。這些角色若能事先寫清楚,群組成員較容易知道該向誰確認、出了問題由誰處理。
「治理是一項橫向功能,旨在為其他三項功能提供指引,並融入其中。」NIST《AI 風險管理框架》如此說明治理在框架中的定位(原文譯述);這是通用風險管理架構,不代表 Instinct 已採用該做法。
四、報導所述的資料隔離,還要看哪些邊界?
不能這樣推論。 TechCrunch 轉述創辦人表示,群組代理與使用者個人帳戶隔離,不能存取個人帳戶;報導沒有提供技術實作、資料保留政策、例外情況或獨立安全測試結果。
「隔離」可能描述代理可連接的帳戶邊界,但使用者仍要查明群組訊息會如何儲存、哪些服務會處理內容、資料保留多久、是否用於改善服務,以及刪除或撤回後會發生什麼事。現有資訊來自新功能報導與創辦人說明,無法驗證這些底層細節,也不足以把隔離視為所有群組資料都不會外流的保證。
個人資料、群組對話與代理操作紀錄也應分開看。個人代理若連結郵件、行事曆或其他帳戶,群組規劃只需要某段可用時間,不代表群組就應看到整份行事曆;更合適的做法是確認代理能否只分享必要資訊,以及這項分享是否每次都經本人同意。若群組談到兒童的行程或身分、慢性病患者的健康資訊,或長期服藥者的用藥資料,應把敏感程度提高,避免把這些內容當作一般聊天素材。
OWASP 的生成式 AI 安全指引將代理取得超出任務所需的能力列為風險,建議採用最低必要權限,並對高影響操作要求人工核准。這提供的是檢視代理權限的通用方法,不能當成 Instinct 已實施或符合該指引的證明。實際使用前,仍要逐項確認代理可讀取什麼、能呼叫哪些外部服務,以及每個動作是否有本人確認點。
「高影響操作執行前,應由人員核准。」OWASP《LLM06:2025 Excessive Agency》建議以 human-in-the-loop 控制核准高影響操作(原文譯述)。
五、哪些協作任務適合先試用?
可先評估不涉及敏感資料、付款或對外承諾的共同規劃任務。 旅遊選項整理、活動時段彙整或共乘資訊初步統整,較容易限定輸入資料和代理可做的事;若牽涉私人帳戶、健康資訊或實際交易,就應提高核准要求。
試用情境可以先從低敏感度的共同協調開始,例如成員自行提供可參加時段,讓代理整理重疊時間;或請代理彙整大家在群組貼出的公開活動資訊。若功能需要讀取個人行事曆,先確認只會分享可用時段還是也會帶出行程內容。若要訂位、購票、寄信或付款,則要知道代理會在何時顯示操作內容、由誰確認,以及操作能否取消。
群組也要先約定資料規則。誰可以把代理加入聊天?新成員加入時要不要重新確認?群組結束後是否移除代理或撤銷信任?如果成員不希望自己的內容被代理處理,有沒有不參與代理任務的方式?把這些問題在開始前說清楚,比事後再猜測誰同意過更容易管理。
若對話涉及兒童、慢性病患者或長期服藥者的資料,應避免把姓名、地址、診療資訊、用藥內容等不必要細節送入群組代理。需要處理健康或身分資訊時,先確認所有可見對象、服務的資料使用與刪除政策,再決定是否適合透過群聊處理。這項提醒依資料敏感程度調整分享範圍,不能用來判定產品安全性。
六、多人共用代理前,可先檢查哪些權限?
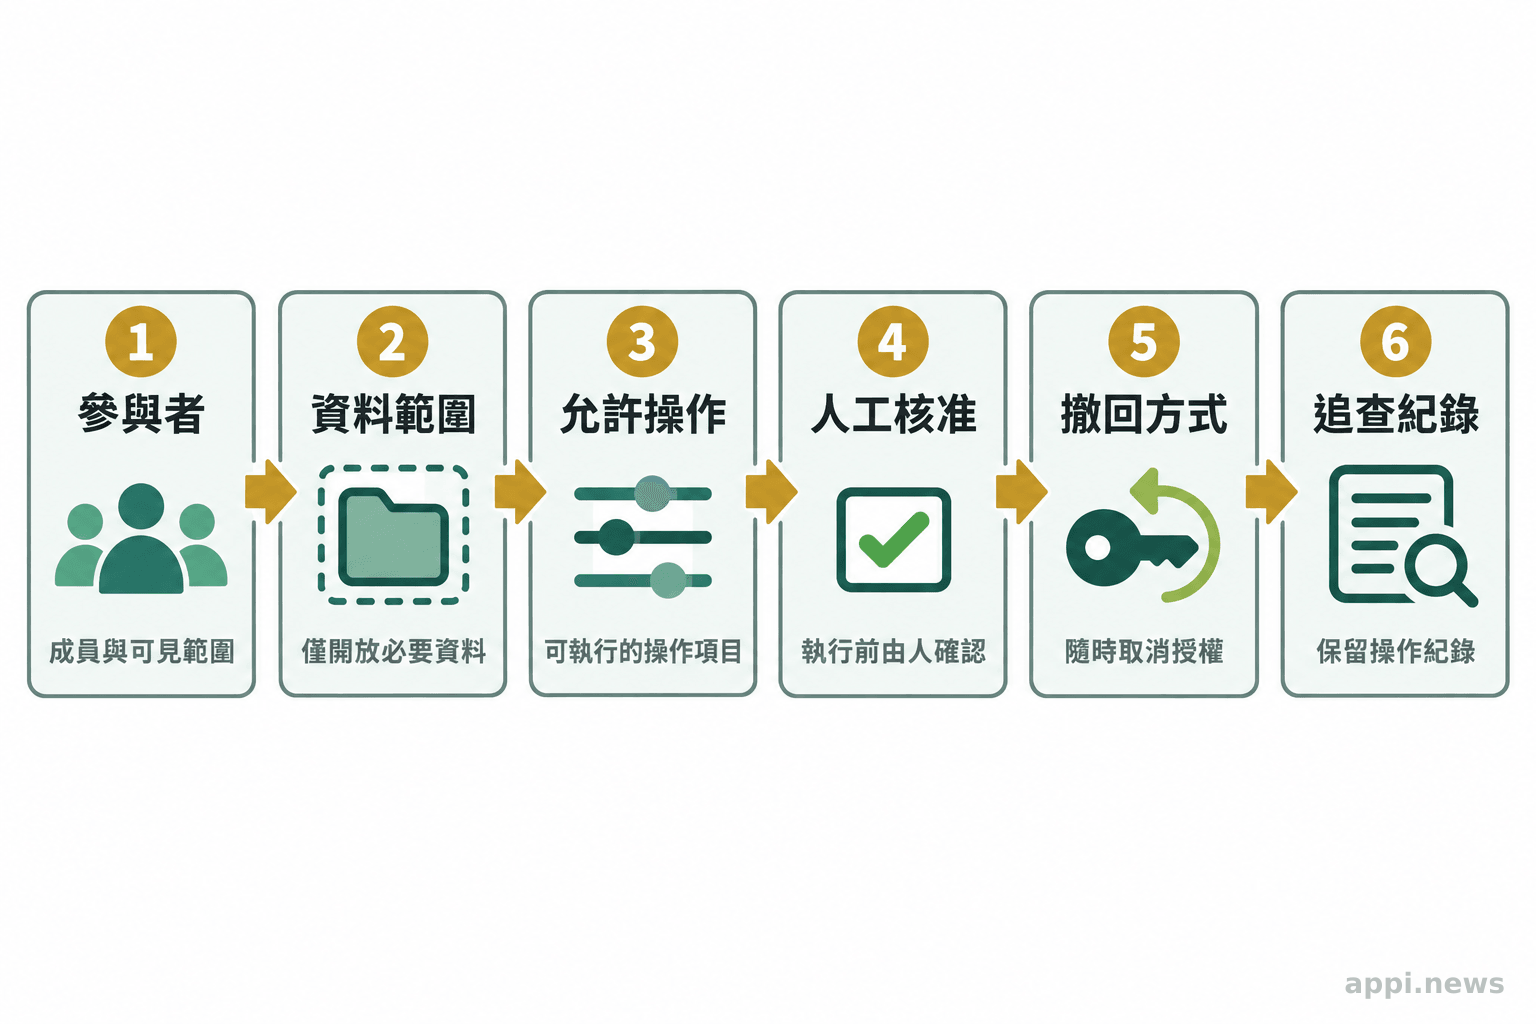
先確認參與者與可見範圍,再核對資料來源、可執行操作、人工核准點和撤回方式。 每一項都要能回答「誰同意、同意了什麼、何時可以取消」,才適合讓代理進入多人工作流程。
- 確認對話成員。 列出目前成員,並了解新成員加入後能否查看歷史內容,以及代理待送出的回覆如何處理。
- 縮小資料範圍。 逐一檢查個人代理連結的郵件、行事曆或其他帳戶,只提供任務需要的資訊,不把整個帳戶交給群組流程。
- 區分建議與動作。 代理整理選項可以先試;寄信、訂位、購票、付款或發布內容等對外操作,應明確設本人確認點。
確認完資料和操作後,還要檢查授權能否撤回,以及誤分享時是否留有處理線索。前半段釐清代理能看什麼、能做什麼,後半段則確認使用者能否及時停止後續流程。
- 確認拒絕與撤回。 了解拒絕分享或取消群組信任後,哪些連線、待辦與已分享資料會停止或保留。
- 保留追查線索。 確認能否檢視誰授權、代理取得哪些資料、何時執行操作;發生誤分享時,知道如何停止後續動作與聯絡服務方。
這份檢查表適用於評估多人代理協作的一般做法,並不代表 Instinct 已提供所有控制選項。TechCrunch 報導提到新成員加入時,個人代理尚未送出的回覆會暫停,避免未確認便對新成員分享;使用者仍應實際確認此處理如何運作,以及它是否涵蓋歷史訊息、已傳出的資訊與外部操作。
- Instinct 群組聊天代理讓沒有帳號的朋友也能參與,但群組可見範圍仍須逐一確認。
- 多人共用時,先限縮個人資料與代理權限,再為付款、寄信等對外操作設本人核准。
- 權限設計也要涵蓋新成員加入、信任撤回、已分享資料處置與操作紀錄,不能只確認初次授權。若無法確認這些項目,先不要讓代理處理敏感對話或會直接影響群外對象的任務。
常見問題
Q1:群組成員沒有 Instinct 帳號,是否仍能看到代理回覆?
依 TechCrunch 報導,未加入 Instinct 的朋友也能參與有代理加入的群組聊天,因此應把群組回覆視為可能被所有群組成員看見。實際呈現方式與可見範圍仍以產品當下介面及設定為準。
Q2:個人代理和群組代理是同一個代理嗎?
報導描述的是個人代理與服務整個群組對話的代理之間有連接及授權流程。技術架構細節尚未由獨立資料確認,使用者可先按權限分工理解,並在產品中核對每個連線和授權提示。
Q3:群組信任撤回後,先前分享的資料會自動刪除嗎?
目前指定報導只提到使用者可撤回對群組的信任,沒有說明已分享訊息、儲存資料或待執行任務的後續處理。撤回前應先查清楚哪些資料仍會保留,以及是否要另外刪除或取消。
Q4:哪些群組任務應要求本人再次確認?
凡是會把個人資訊分享給群組,或會寄出訊息、預約、購買、付款及發布內容等對外操作,都應先確認授權對象與操作內容。任務影響越大,越需要明確的人工作業確認點。
Q5:試用前最先要確認什麼?
先列出群組成員、代理可能接觸的資料和允許執行的操作,再確認何時提示授權、如何撤回信任,以及誰能查閱操作紀錄。若這些答案不清楚,先不要把敏感資料或高影響任務放進群組代理流程。